Tư vấn bản quyền phần mềm Tenable Security Center giá tốt – Nền tảng Quản lý Lỗ hổng On-premises Toàn diện cho Doanh nghiệp lớn

Tenable Security Center: Giải pháp quản lý lỗ hổng bảo mật số 1 thế giới được quản lý tại chỗ on-premise.
Phát hiện và vá các điểm yếu an ninh mạng của bạn với giải pháp quản lý lỗ hổng bảo mật số 1 thế giới – được quản lý tại chỗ.
Giảm thiểu rủi ro trên toàn bộ cơ sở hạ tầng CNTT của bạn. Giải pháp tiên phong trong lĩnh vực này tiếp tục nâng cao tiêu chuẩn bảo vệ doanh nghiệp khỏi các nguy cơ an ninh mạng nghiêm trọng làm gia tăng rủi ro kinh doanh.
Trong kỷ nguyên số hóa, bề mặt tấn công của doanh nghiệp không ngừng mở rộng, bao gồm server vật lý, máy ảo, thiết bị mạng, và các ứng dụng quan trọng. Việc quản lý lỗ hổng (Vulnerability Management – VM) thủ công không còn khả thi. Các tổ chức lớn, đặc biệt là trong lĩnh vực Tài chính, Chính phủ, hoặc Viễn thông, cần một giải pháp không chỉ hiệu quả mà còn phải đảm bảo tuân thủ nghiêm ngặt các quy định về lưu trữ và xử lý dữ liệu tại chỗ (On-premises).
Tenable Security Center (Tenable.sc) chính là giải pháp được thiết kế để giải quyết thách thức này. Đây không chỉ là một công cụ quét lỗ hổng; mà là một nền tảng quản lý rủi ro bảo mật tập trung, cung cấp khả năng hiển thị sâu sắc, khả năng phân tích nâng cao, và ưu tiên khắc phục (remediation) một cách thông minh, hoàn toàn được kiểm soát trong mạng lưới nội bộ của bạn.
Tenable.sc là sự lựa chọn hàng đầu cho các tổ chức coi trọng việc quản lý rủi ro dựa trên dữ liệu, đồng thời cam kết duy trì một môi trường bảo mật tự chủ và tuân thủ cao.
I. Tenable Security Center là gì? Định vị và vai trò cốt lõi
Tenable Security Center (trước đây là SecurityCenter) là một nền tảng quản lý và đo lường rủi ro (Risk and Measurement Platform) được triển khai hoàn toàn On-premises. Nó đóng vai trò là bộ não tập trung, thu thập, phân tích và trình bày dữ liệu bảo mật từ các công cụ quét của Tenable (như Nessus, Nessus Agent, Tenable Web App Scanning) trên toàn bộ mạng lưới doanh nghiệp.
1. Sự Khác Biệt Cốt Lõi: On-premises và Kiểm Soát Dữ Liệu
Trong khi Tenable Vulnerability Management (Tenable VM/Tenable.io) hoạt động trên nền tảng đám mây (Cloud-based), Tenable.sc được thiết kế để hoạt động trong trung tâm dữ liệu (Data Center) của khách hàng.
Kiểm soát Dữ liệu Tuyệt đối: Tất cả dữ liệu quét, thông tin tài sản, và báo cáo rủi ro đều được lưu trữ và xử lý trong môi trường được kiểm soát nội bộ. Đây là yếu tố then chốt đối với các tổ chức chịu sự điều chỉnh của các quy định nghiêm ngặt như PCI-DSS, HIPAA, hoặc các quy định của Chính phủ về chủ quyền dữ liệu.
Hoạt động Mạng Lưới Phân Lập: Tenable.sc lý tưởng cho các mạng lưới bị phân lập (Air-gapped Networks) hoặc những môi trường có kết nối Internet hạn chế.
2. Ba Trụ Cột của Tenable.sc
Tenable.sc hoạt động dựa trên ba nguyên tắc cơ bản giúp chuyển đổi dữ liệu thô thành thông tin tình báo có giá trị hành động:
Khả năng Hiển thị Toàn diện (Comprehensive Visibility): Thu thập dữ liệu từ mọi loại tài sản: server vật lý, máy ảo, cloud instance, thiết bị mạng, mobile, và ứng dụng web.
Ưu Tiên Rủi ro Thông minh (Intelligent Risk Prioritization): Sử dụng khoa học dữ liệu để xác định mối đe dọa thực tế và chỉ ra nơi cần tập trung nguồn lực khắc phục.
Đo lường & Báo cáo Tuân thủ (Compliance Reporting & Measurement): Cung cấp các công cụ báo cáo mạnh mẽ để chứng minh sự tuân thủ với các tiêu chuẩn bảo mật quốc tế và nội bộ.
II. Các tính năng nổi bật làm nên sức mạnh của Tenable Security Center
Tenable.sc kết hợp công nghệ quét lỗ hổng hàng đầu thị trường của Nessus với các công cụ quản lý cấp doanh nghiệp để mang lại hiệu quả tối ưu.
Quản lý dữ liệu theo cách của bạn
Khám phá Tenable Security Center, giải pháp tại chỗ (on-premises solution) hàng đầu về quản lý lỗ hổng bảo mật. Quản lý dữ liệu của bạn với các tùy chọn triển khai tại chỗ hoặc kết hợp linh hoạt, đồng thời giảm thiểu rủi ro cho tổ chức của bạn.
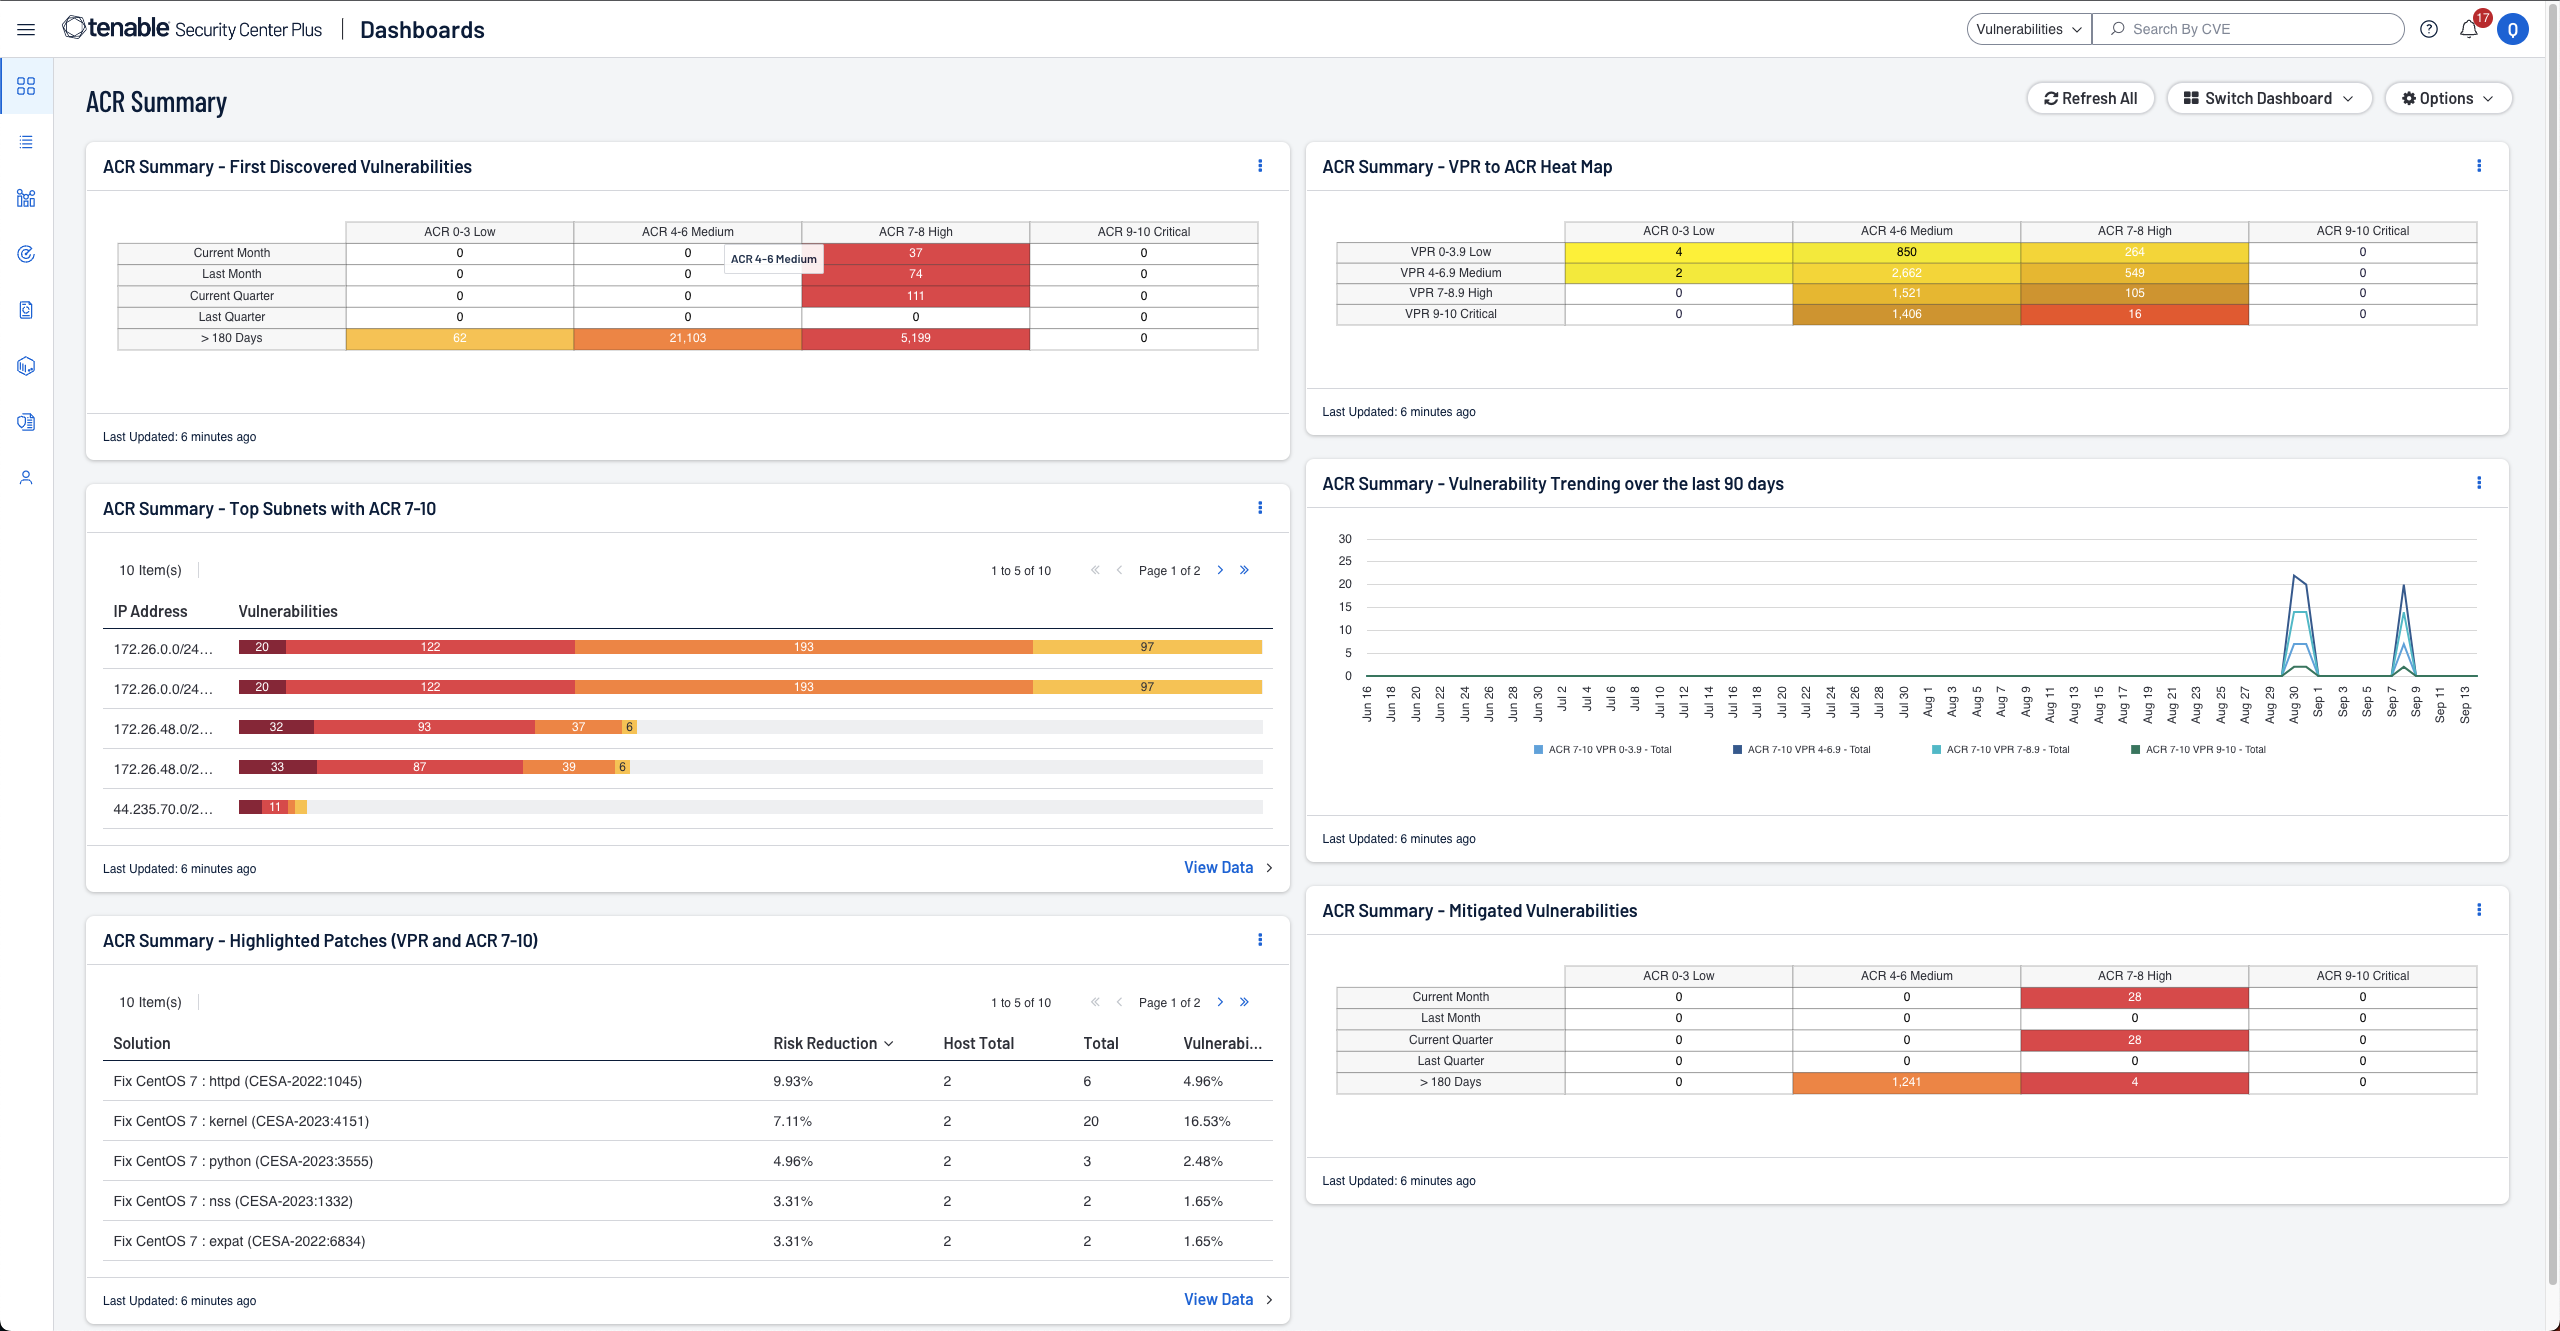
Hiểu rõ tầm quan trọng của tài sản
Tenable Security Center Plus giới thiệu tính năng Đánh giá Tầm quan trọng của Tài sản (ACR – Asset Criticality Rating), giúp bạn hiểu rõ hơn về tầm quan trọng của tài sản. Trang bị cho mình kiến thức cần thiết để đưa ra quyết định sáng suốt nhằm giảm thiểu rủi ro cho tổ chức của bạn.
Chủ động ngữ cảnh hóa các mối đe dọa
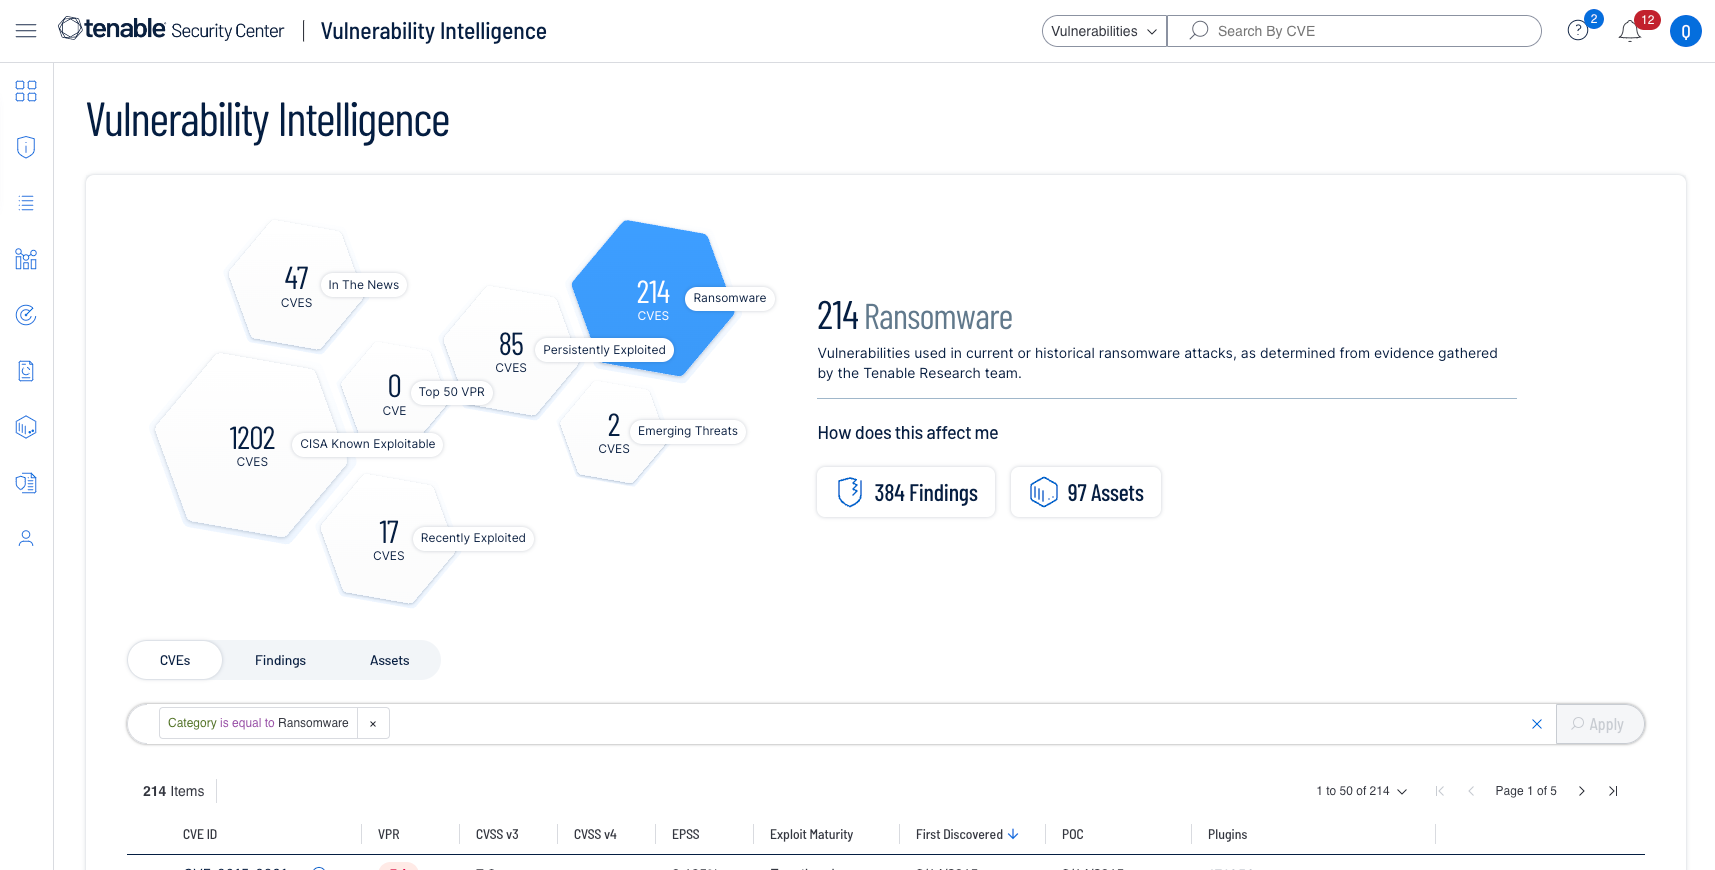
Tìm kiếm “Search”, ngữ cảnh hóa “contextualize” và ứng phó “respond” với các lỗ hổng dựa trên nguồn dữ liệu và thông tin tình báo phong phú được Tenable Research hỗ trợ. Tìm hiểu thêm.
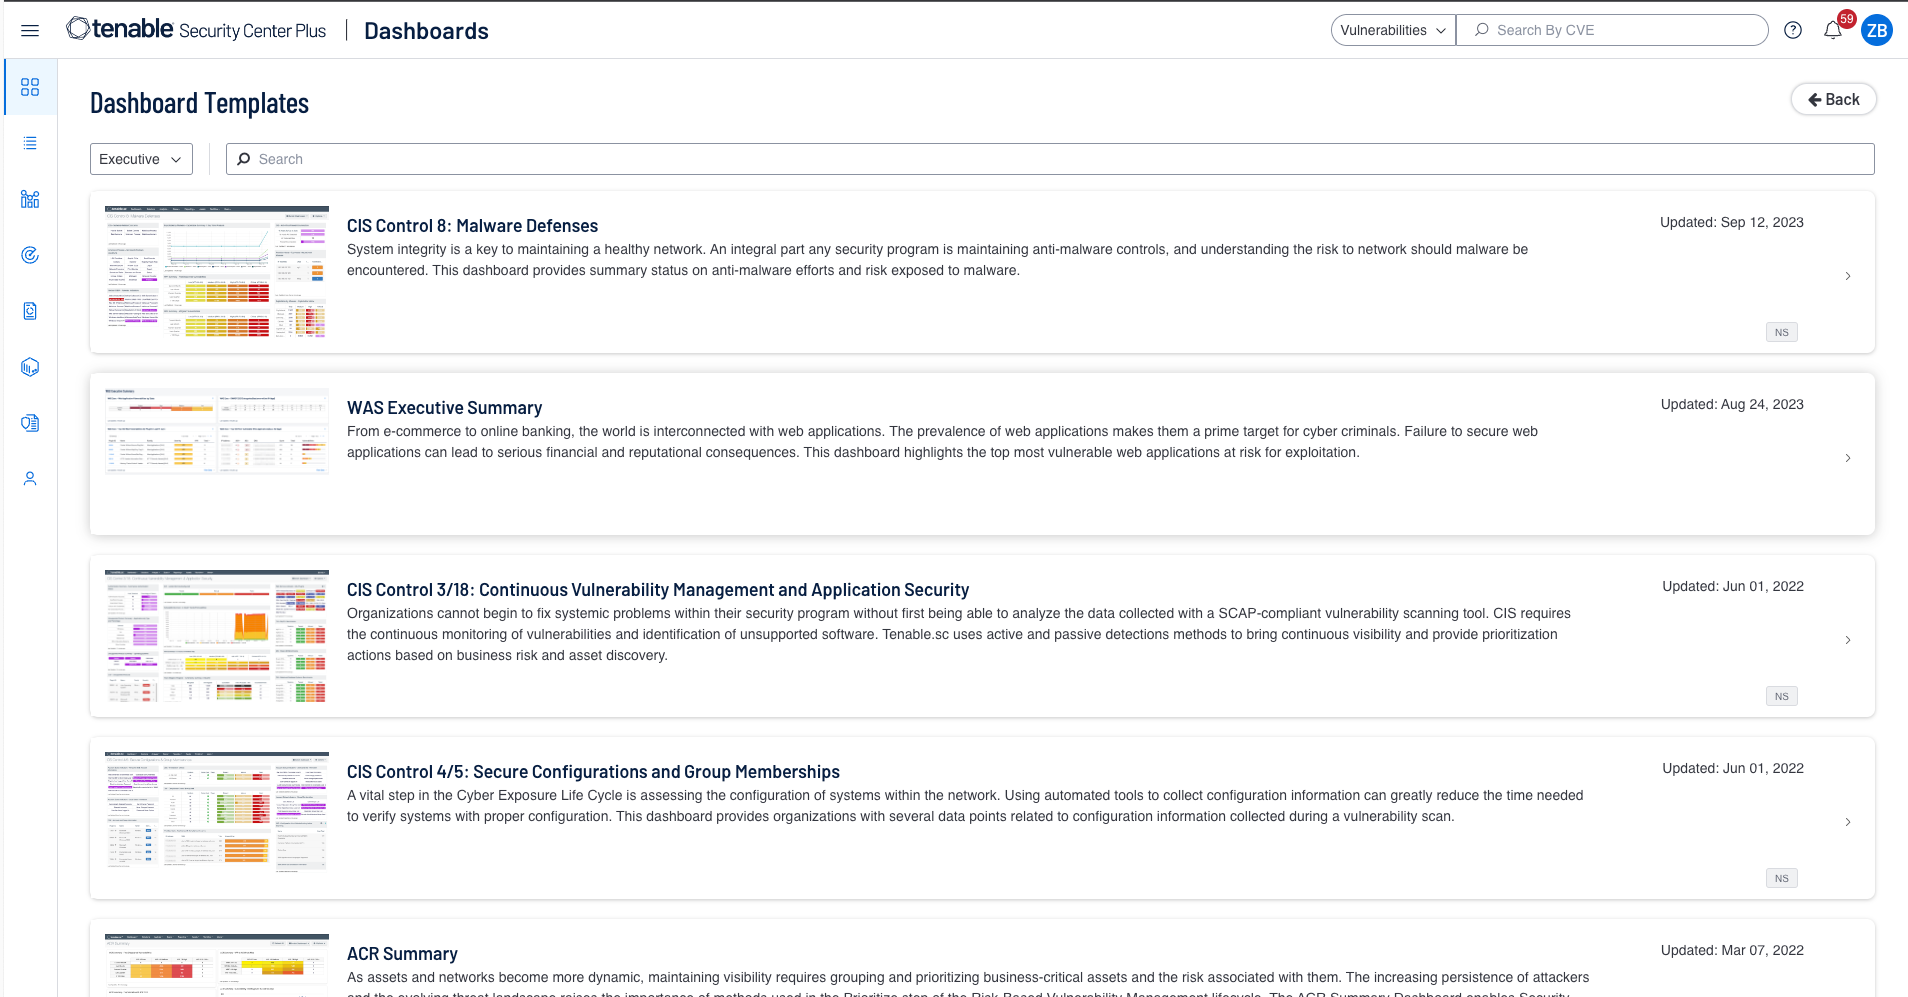
Nhận thông tin chi tiết về dữ liệu tức thì
Tận dụng hơn 350 bảng điều khiển và báo cáo được xây dựng và tích hợp sẵn, có thể tùy chỉnh cao để có được thông tin chi tiết rõ ràng, hữu ích về dữ liệu bạn cần để dễ dàng xác định các mối đe dọa.
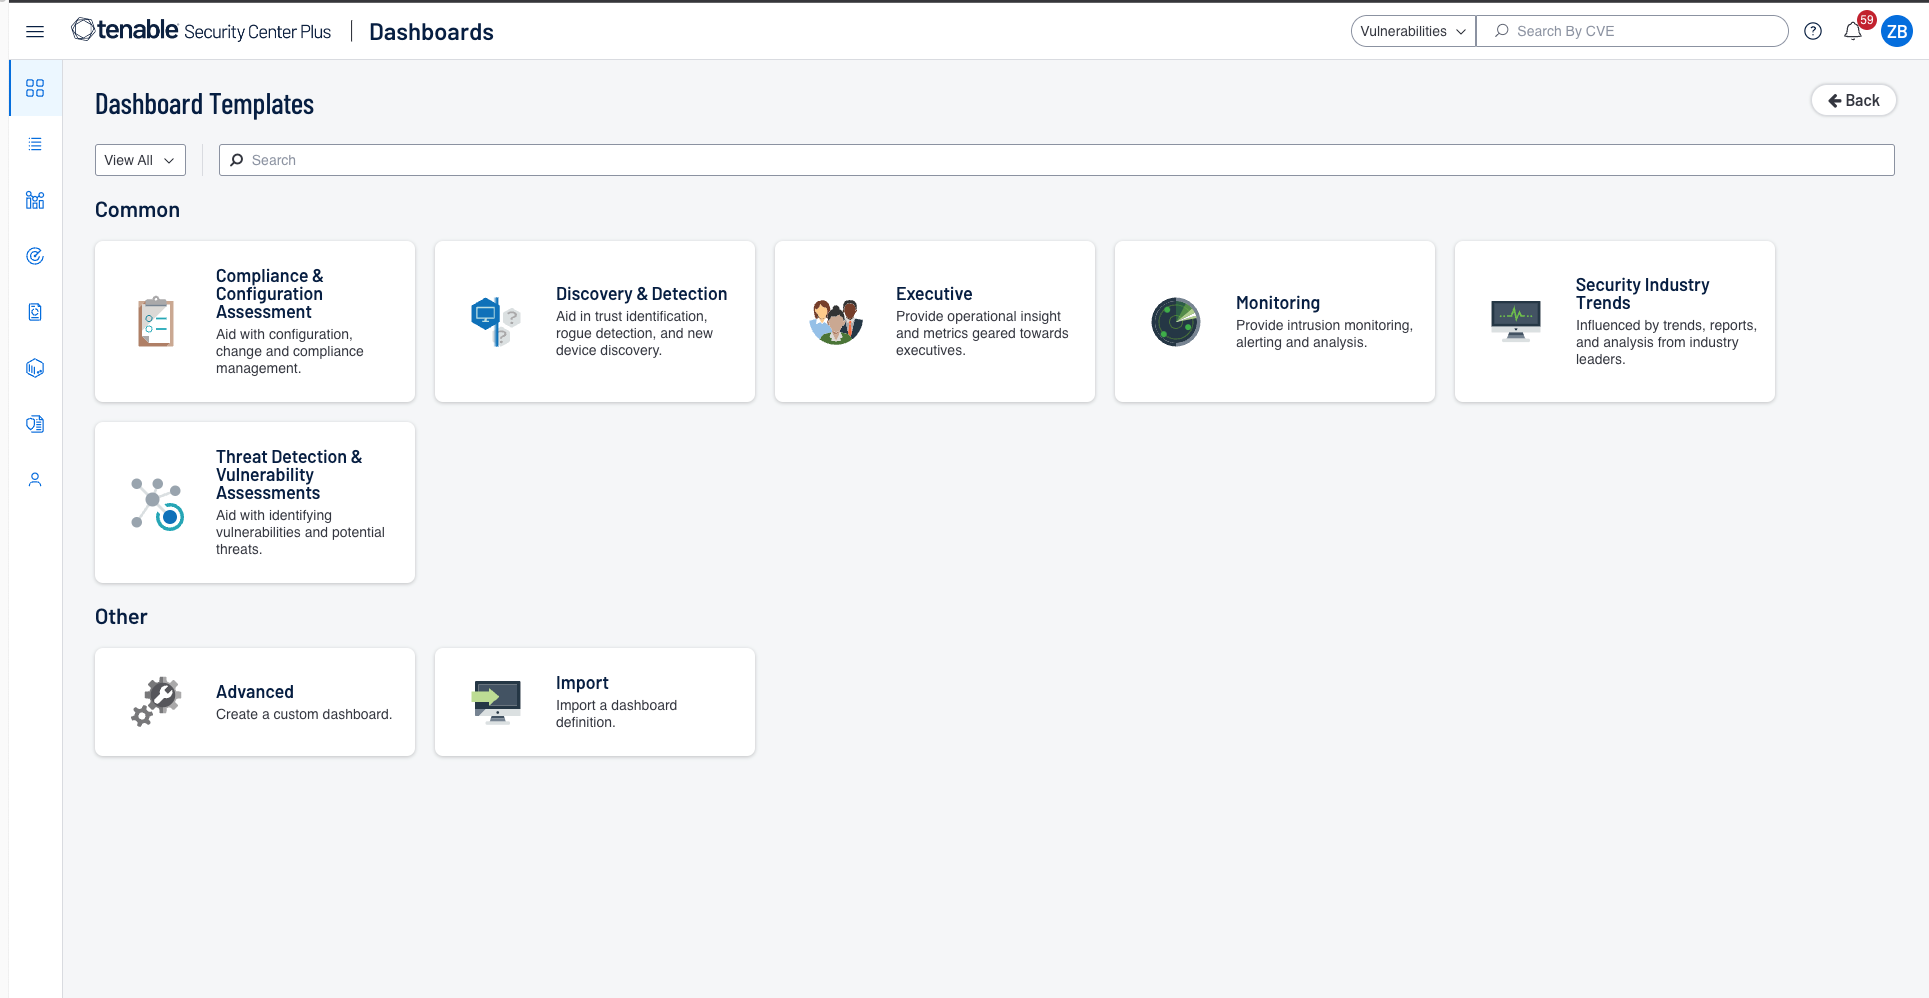
Dễ dàng tùy chỉnh báo cáo
Tạo các báo cáo khác nhau được thiết kế riêng cho từng đối tượng cụ thể, đảm bảo các mối đe dọa nghiêm trọng được xử lý ngay lập tức. Tạo báo cáo theo yêu cầu hoặc lên lịch và tự động chia sẻ với người nhận phù hợp.
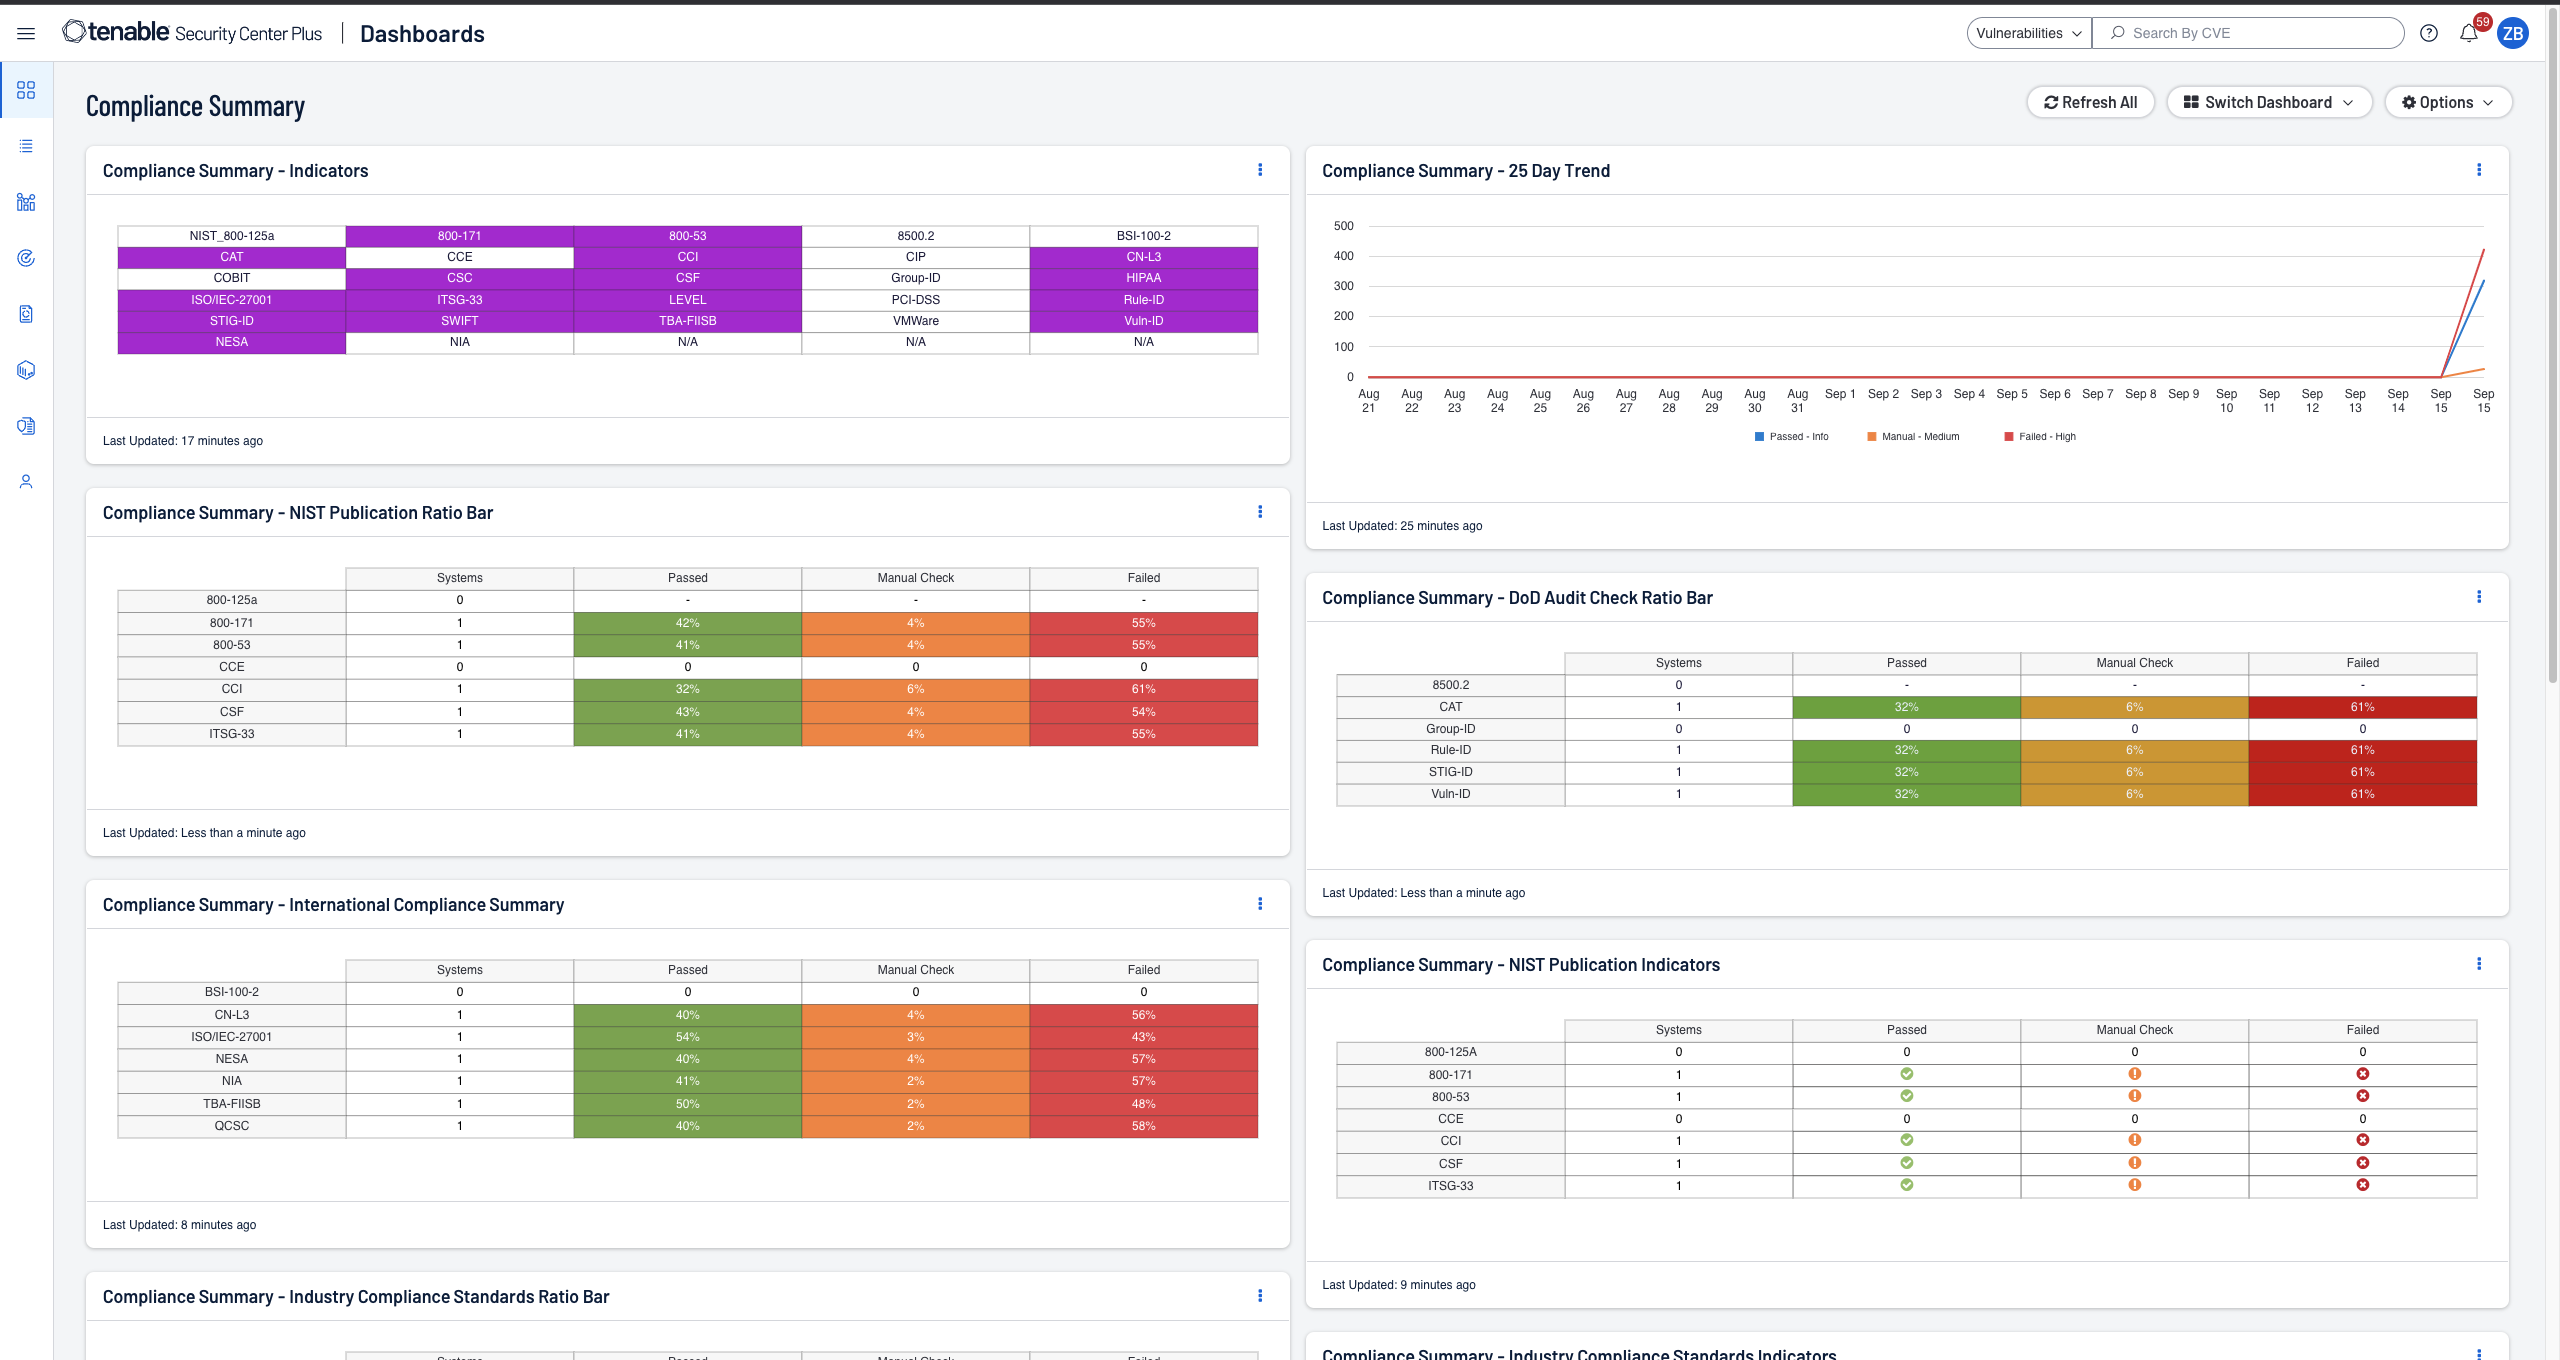
Đơn giản hóa báo cáo tuân thủ
Duy trì tính tuân thủ với khả năng hiển thị tức thời về tình hình tuân thủ của bạn. Dễ dàng chứng minh sự tuân thủ bằng các kiểm tra được xác định trước dựa trên các tiêu chuẩn ngành và quy định bắt buộc.
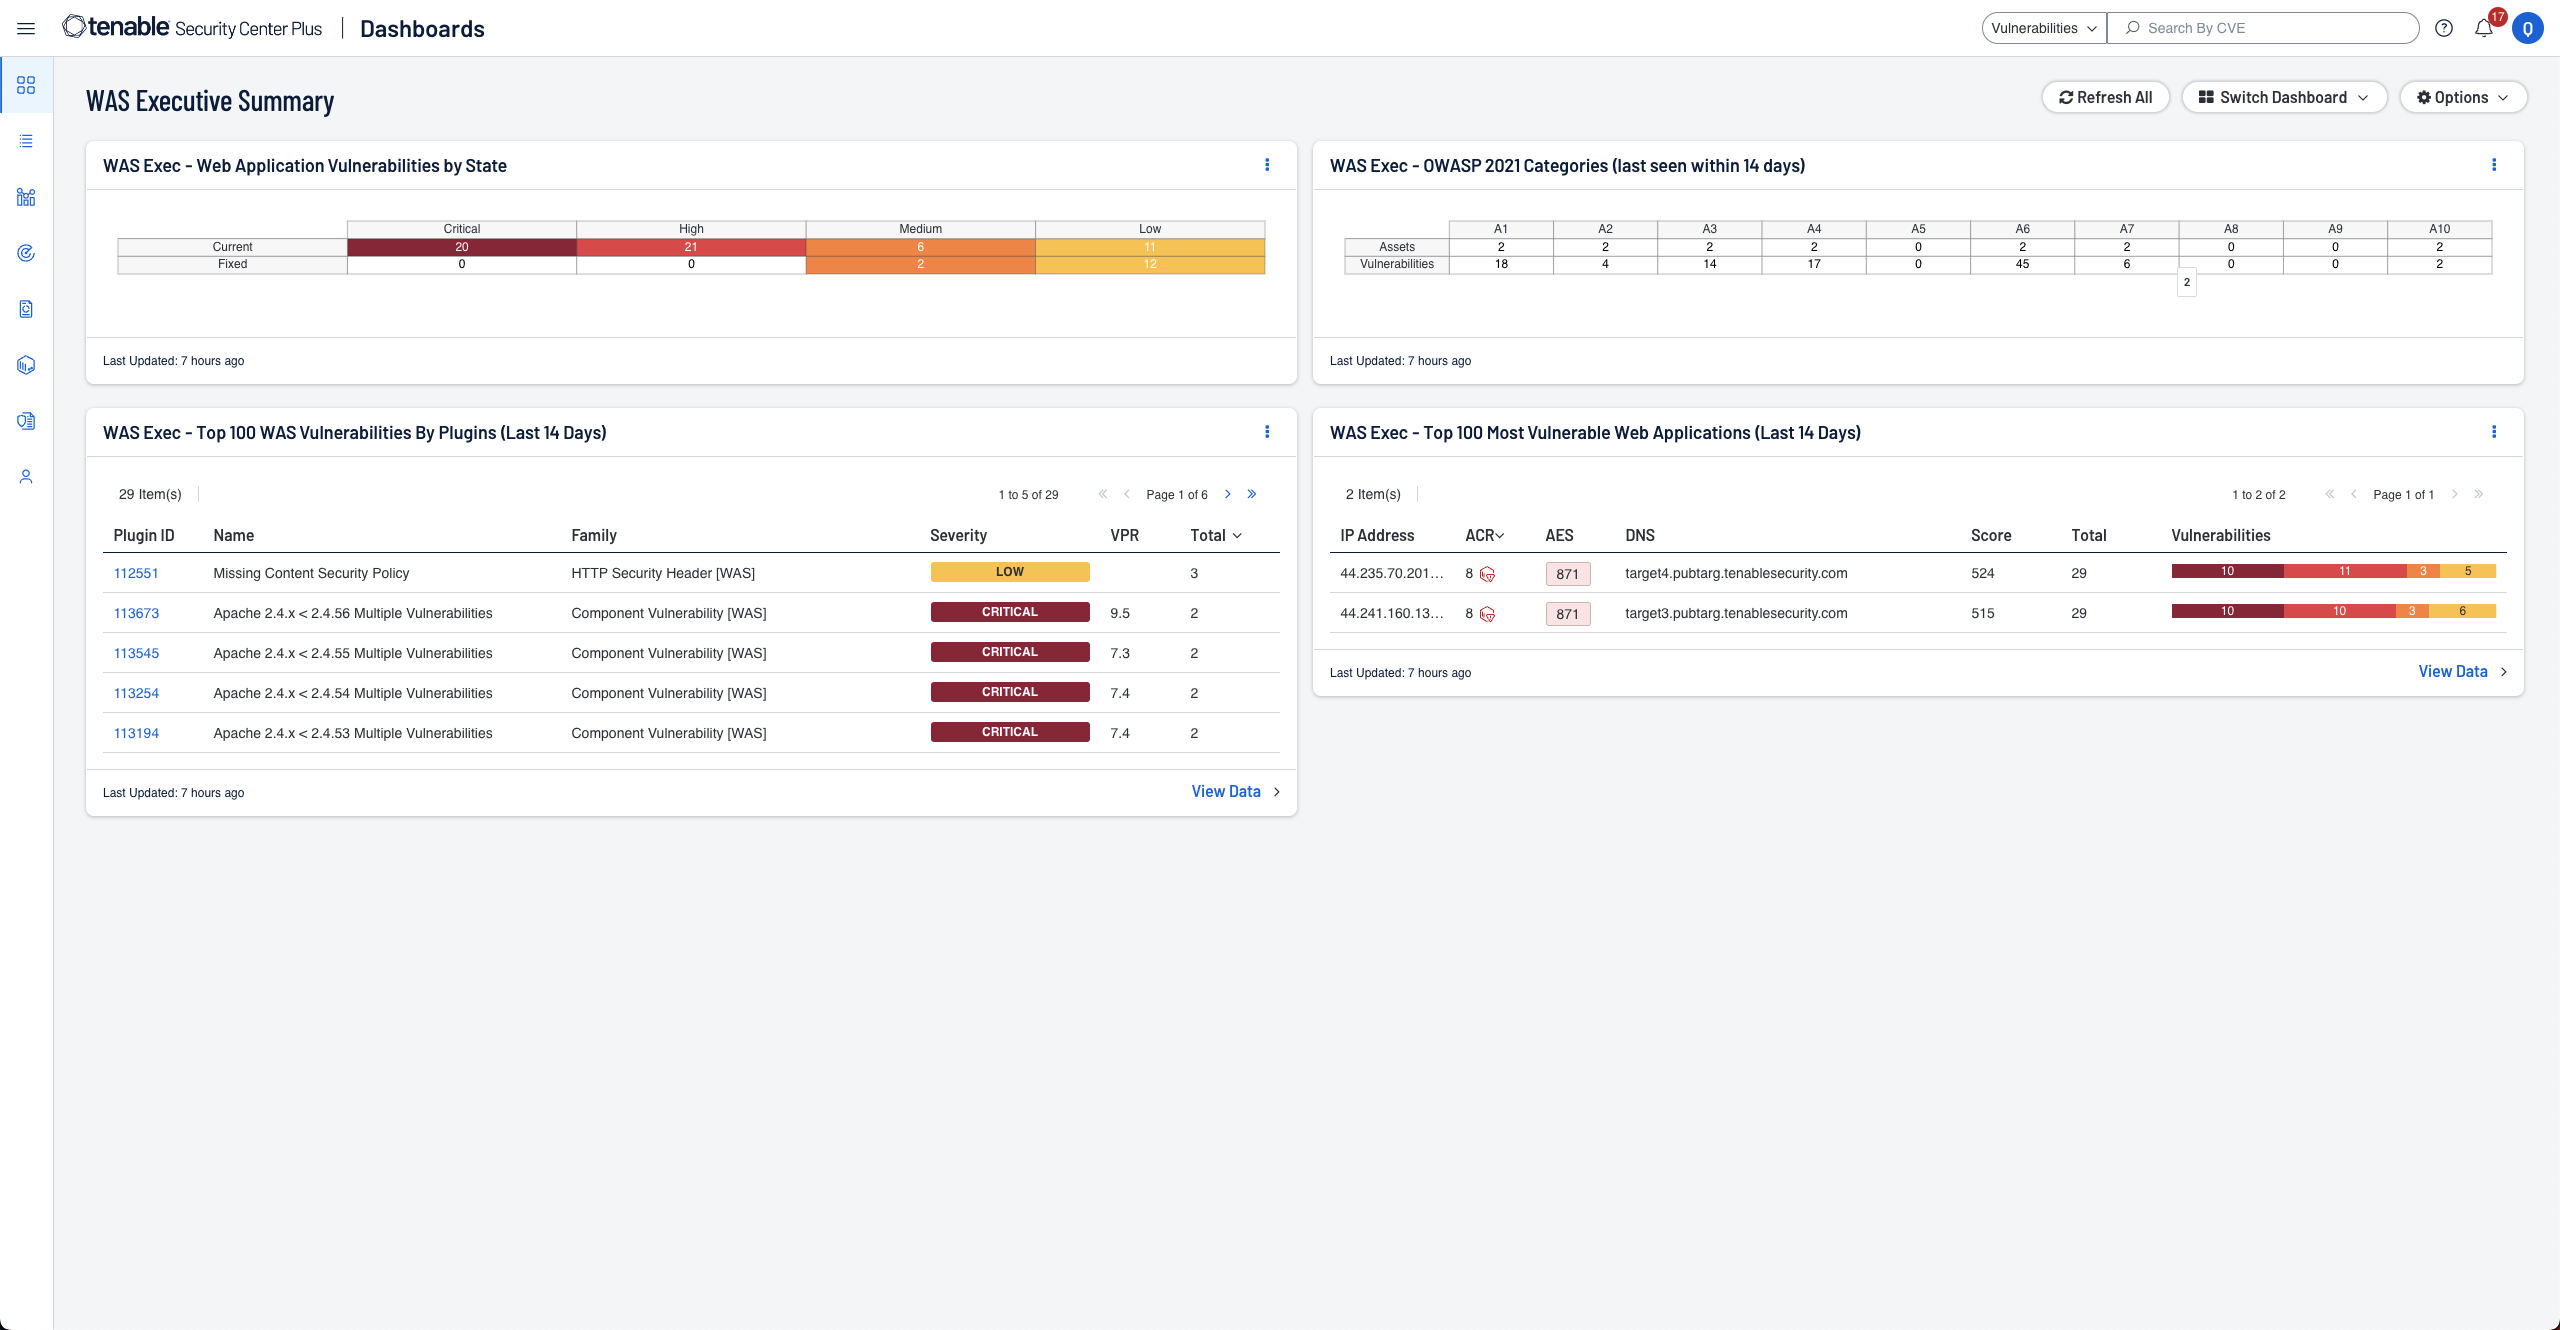
Quét ứng dụng web tại chỗ
Tích hợp tính năng Quét Ứng dụng Web Tenable tại chỗ (on-prem Tenable Web App Scanning) vào giao diện Tenable Security Center UI của bạn. Tự động quét, đánh giá lỗ hổng ứng dụng web và đơn giản hóa quy trình đánh giá với tính năng quét lỗ hổng ứng dụng web hiện đại, thân thiện với người dùng.
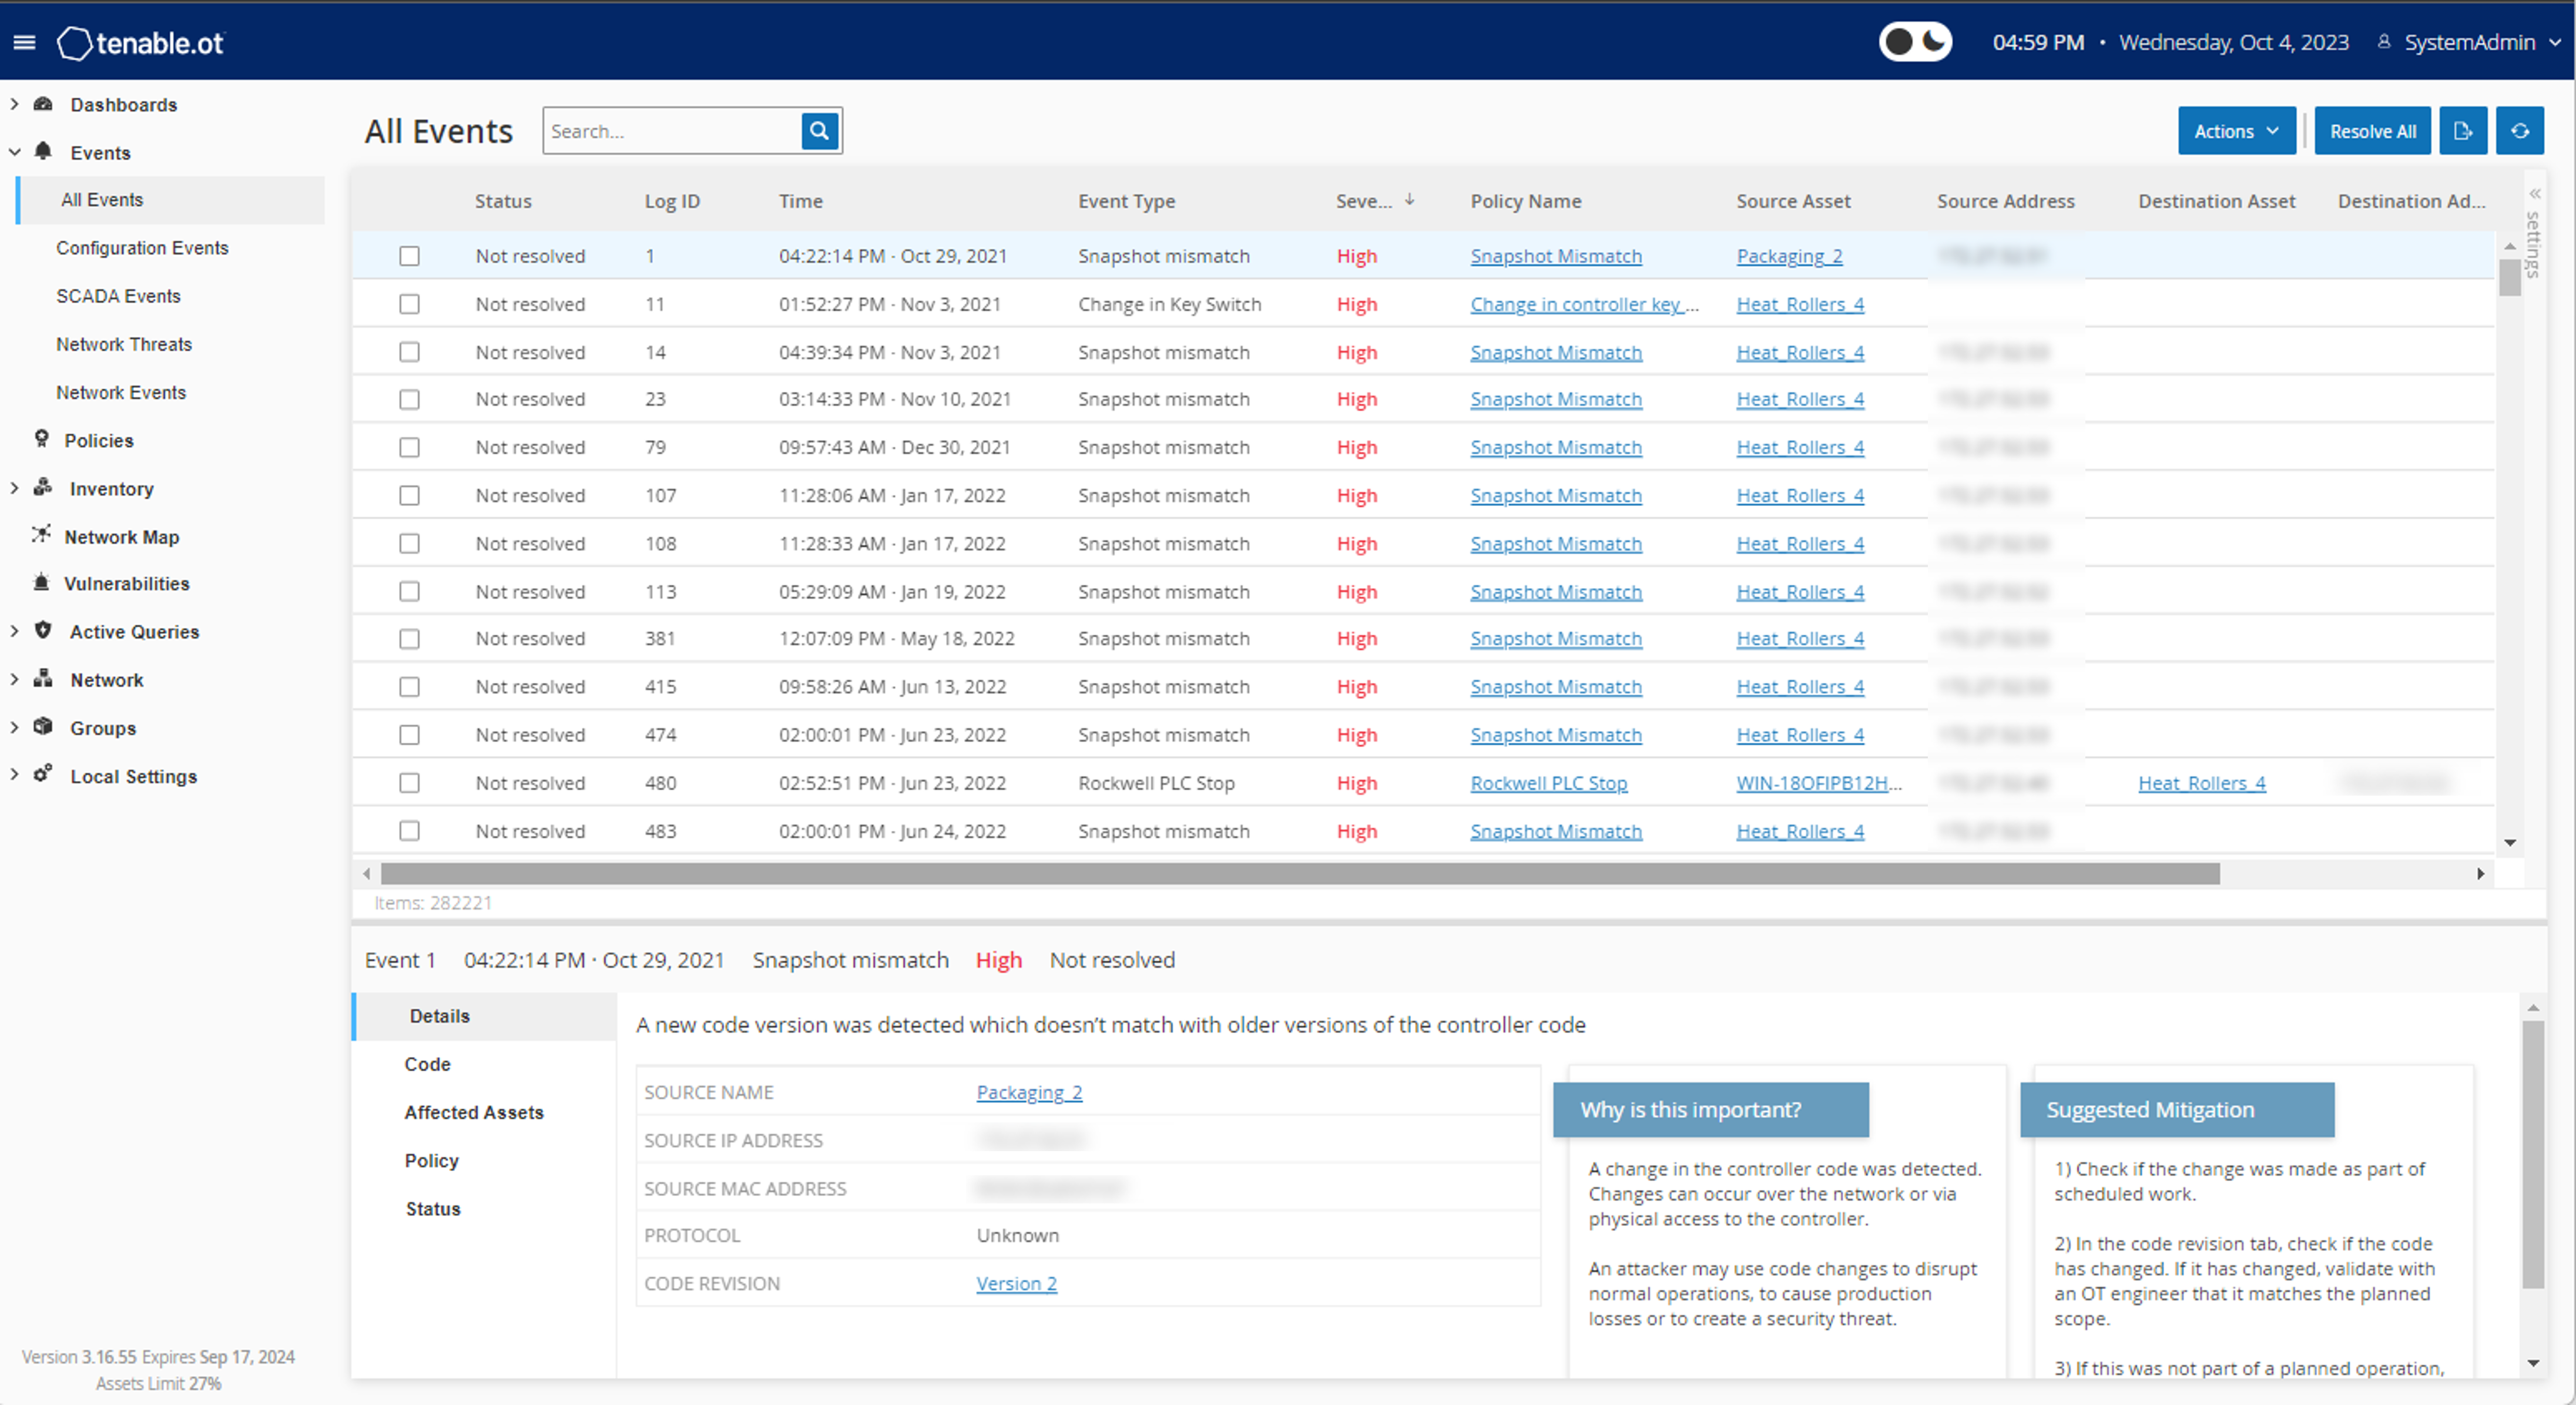
Nâng cao khả năng hiển thị Công nghệ Vận hành (OT – Operation Technology)
Tăng cường khả năng hiển thị, bảo mật và kiểm soát toàn diện các mối đe dọa OT gây rủi ro cho tổ chức của bạn với tích hợp Tenable OT Security.
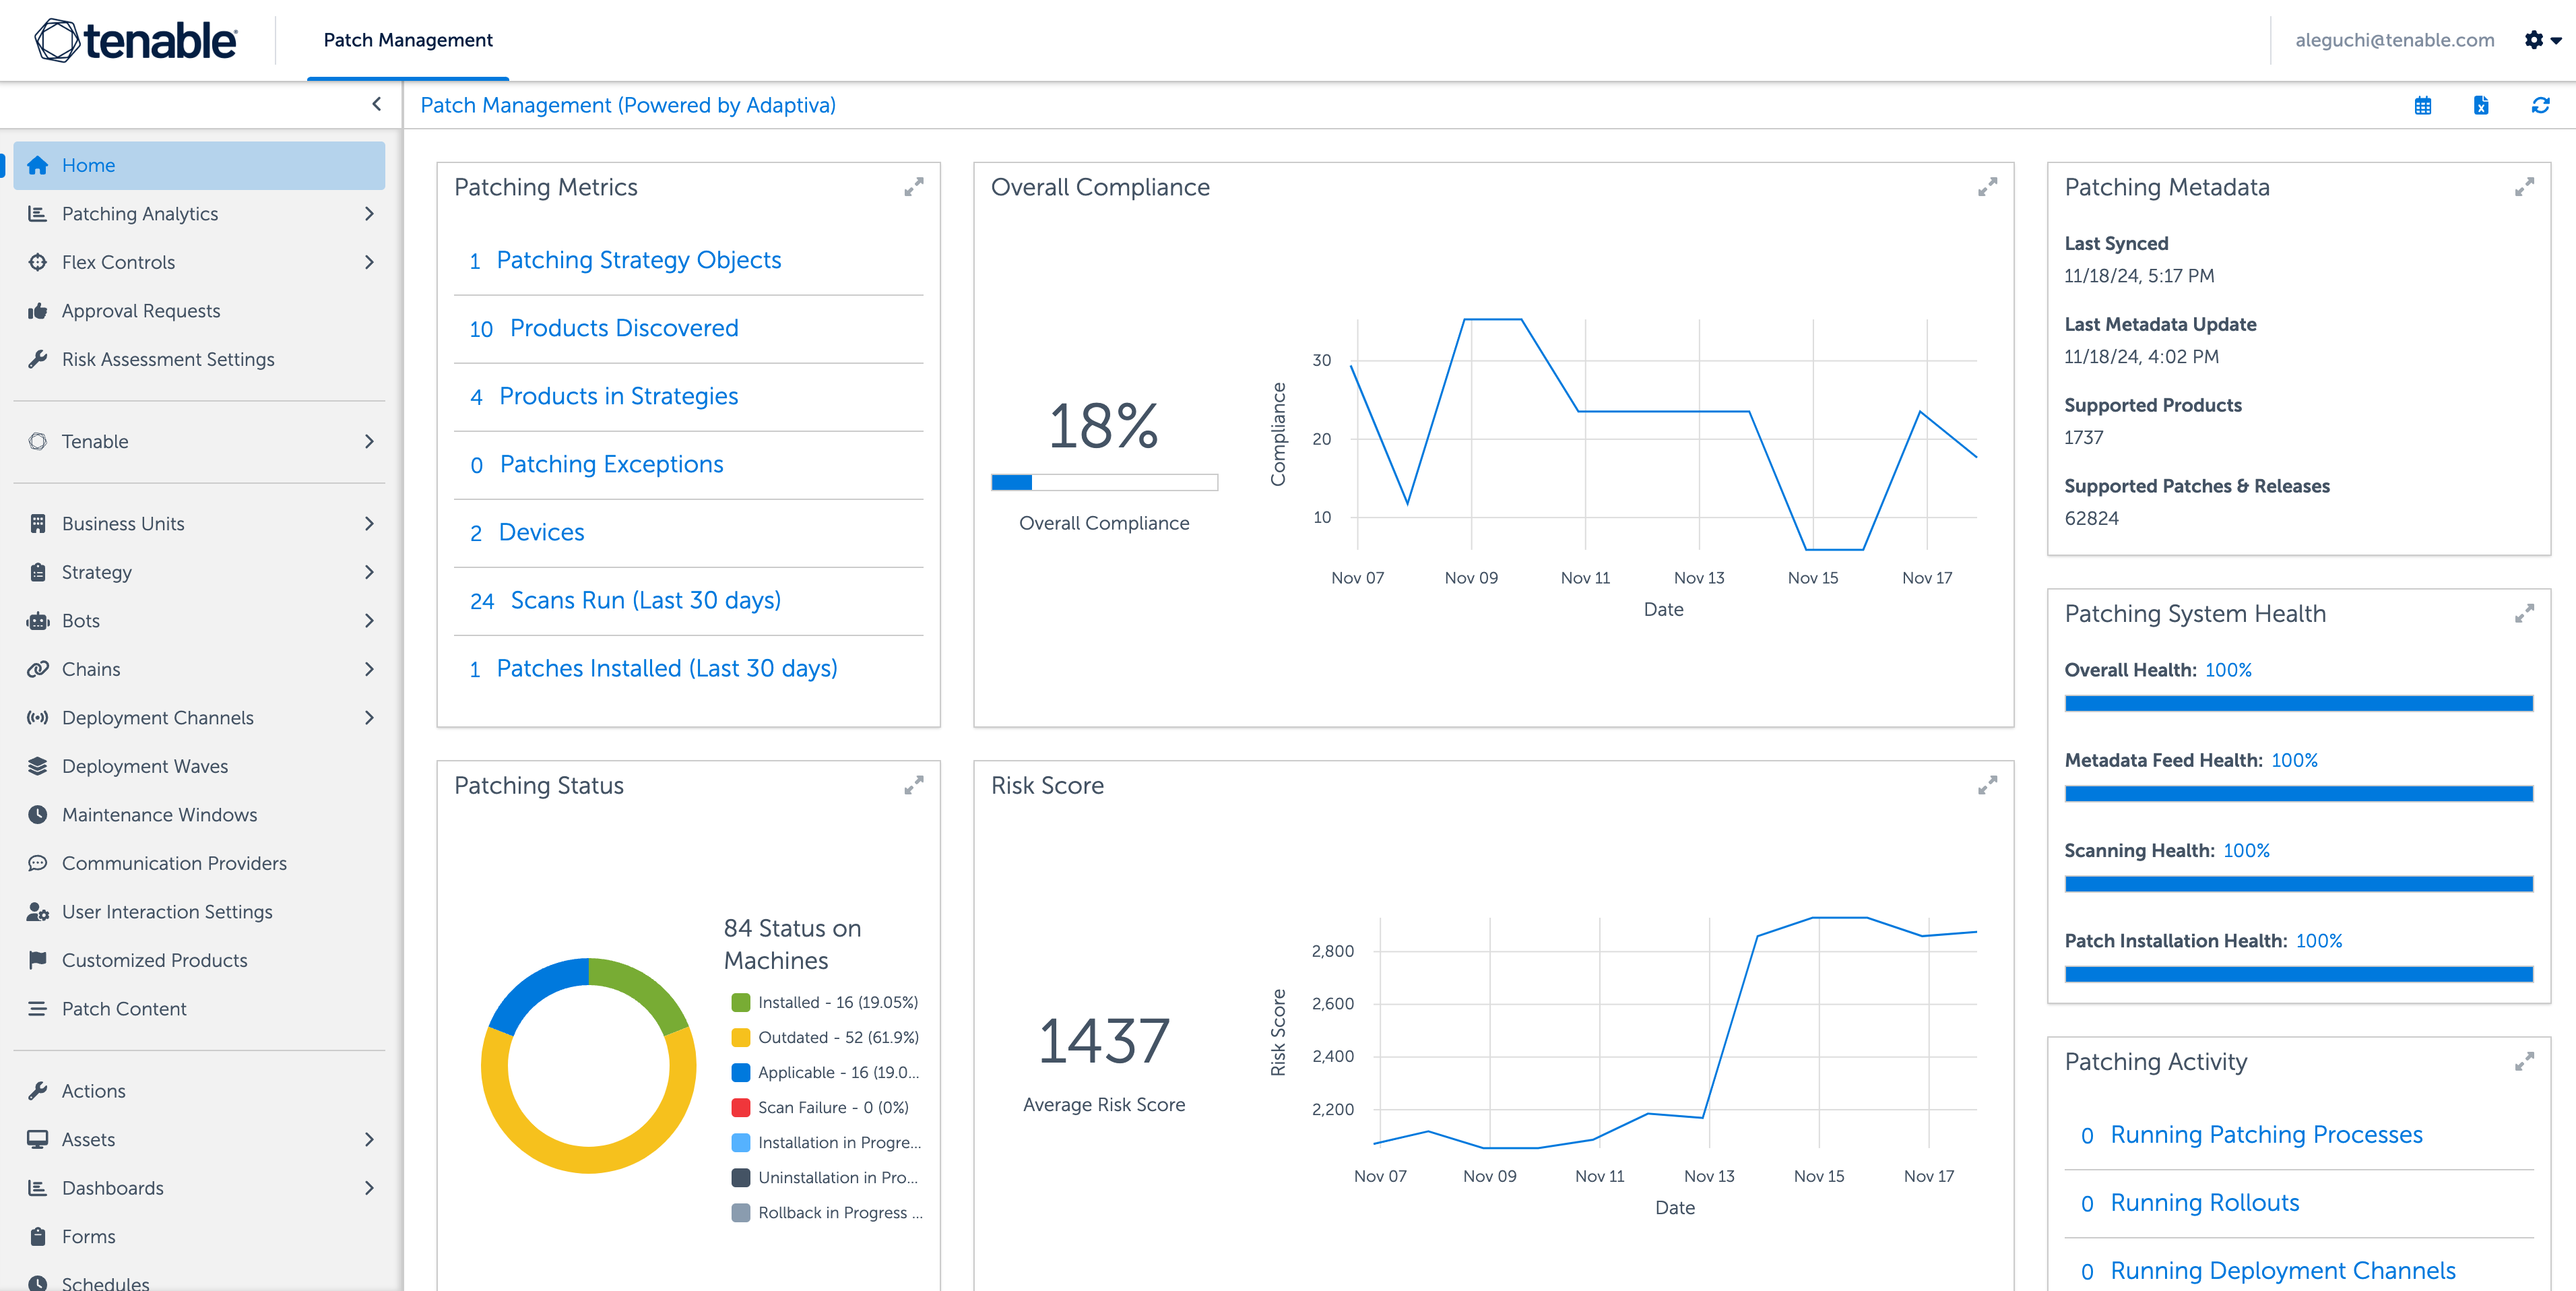
Khống chế nguy cơ bị tấn công bởi lỗ hổng bảo mật
Kết hợp chức năng vá lỗi tự động với khả năng bao phủ lỗ hổng bảo mật hàng đầu của Tenable, tính năng ưu tiên tích hợp, thông tin tình báo về mối đe dọa và thông tin chi tiết theo thời gian thực để rút ngắn thời gian trung bình khắc phục (MTTR). Tham khảo thêm.
III. Lợi ích của Tenable Security Center
Tại sao Doanh nghiệp của bạn nên chọn Tenable.sc thay vì một giải pháp Cloud-based?
| Thách thức của Doanh nghiệp | Lợi ích Tối ưu từ Tenable.sc |
| Yêu cầu Tuân thủ Nghiêm ngặt (Chính phủ, Tài chính, Y tế) về dữ liệu nhạy cảm. | Kiểm soát On-premises 100%: Đảm bảo dữ liệu nhạy cảm (thông tin lỗ hổng, tài sản nội bộ) không bao giờ rời khỏi mạng lưới được kiểm soát. |
| Quá tải Lỗ hổng và nguồn lực IT hạn chế. | Predictive Prioritization (VPR): Tập trung nguồn lực vá lỗi vào 3-5% lỗ hổng có nguy cơ bị tấn công cao nhất, giảm tải công việc và tăng hiệu quả bảo mật thực tế. |
| Môi trường CNTT Phân tán, bao gồm các hệ thống cũ (Legacy Systems) và mạng lưới cách ly. | Kiến trúc Linh hoạt: Hỗ trợ quét chủ động (Nessus) và thụ động (NNM/Agents) trên mọi loại hệ thống, kể cả trong các mạng lưới không có Internet. |
| Khó khăn trong Báo cáo rủi ro cho Ban lãnh đạo. | Dashboard & Báo cáo Tùy chỉnh: Chuyển đổi dữ liệu kỹ thuật thành các chỉ số rủi ro kinh doanh (ví dụ: Điểm số rủi ro của Bộ phận Kế toán là bao nhiêu?) dễ hiểu cho C-level. |
IV. Các gói bản quyền Tenable Security Center
Được tùy chỉnh để đáp ứng nhu cầu của bạn, bộ sản phẩm Tenable Security Center cung cấp cho bạn khả năng hiển thị và bối cảnh cần thiết để hiểu rõ rủi ro và khắc phục lỗ hổng nhanh chóng.
Tenable Security Center
- Risk-based vulnerability management, on-prem
- Immediate visibility into your network with unlimited Nessus scanners
- Clear, actionable insight into data with highly customizable dashboards, reports and workflows
- Instantly identify and prioritize vulnerabilities using built-in risk scores and contextualized threat intelligence
- Speed up incident response with customizable configuration alerts, notification and ticketing
- Free API access for customer integrations, data acquisition and data enrichment
- Discover unknown assets on your external attack surface
Tenable Security Center Plus
- Gain a deeper understanding and context of your assets using Asset Criticality Rating (ACR)
- Real-time asset and vulnerability discovery and continuous monitoring for the highest level of visibility
- Streamlined compliance reporting with real-time metrics and proactive alerts on violations
- Real-time detection of botnets and command and control traffic
- Identification of previously unknown resources, changes in behavior and new application usage
Tenable Security Center Director
Đối với khách hàng có nhiều bảng điều khiển Tenable Security Center, Tenable Security Center Director có sẵn dưới dạng tiện ích bổ sung “add-on ” cho Tenable Security Center hoặc Tenable Security Center Plus.
|
|
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884 hoặc (+84) 0981 434 884
- Email: [email protected].
- Website: https://licensesoft.net.vn/
V. Các câu hỏi thường gặp (FAQ)
Tenable Security Center là gì?
- Tenable Security Center và Tenable Security Center Plus là các giải pháp quản lý lỗ hổng tại chỗ của Tenable. Được xây dựng trên công nghệ Nessus hàng đầu trong ngành, dòng sản phẩm Tenable Security Center xác định, điều tra và ưu tiên các lỗ hổng, cung cấp cho bạn cái nhìn dựa trên rủi ro về tình hình bảo mật và tuân thủ của mình. Để biết thêm thông tin về các giải pháp này, vui lòng xem Bảng dữ liệu Tenable Security Center và Bảng dữ liệu Tenable Security Center Plus.
Sự khác biệt giữa Tenable Security Center và Tenable Security Center Plus là gì?
- Tenable Security Center Plus là một nền tảng quản lý lỗ hổng được xây dựng dựa trên chức năng của Tenable Security Center và bao gồm các số liệu rủi ro bổ sung, chẳng hạn như Xếp hạng Mức độ Nguy cấp của Tài sản (ACR), tạo thêm một lớp ngữ cảnh cho tài sản và lỗ hổng của bạn. Các số liệu này cung cấp một phương pháp tiếp cận được thiết kế riêng cho chương trình quản lý lỗ hổng của bạn, tất cả được tính toán trên phiên bản Tenable Security Center Plus của bạn, do đó dữ liệu của bạn vẫn được lưu trữ tại chỗ. Ngoài ra, Tenable Security Center Plus có thể tích hợp với nền tảng Quản lý Rủi ro của Tenable, Tenable One, để tăng giá trị của những thông tin chi tiết do Security Center Plus cung cấp.
Tenable Security Center có hoạt động với Tenable One không?
- Có! Tenable Security Center Plus tích hợp với Tenable One để cung cấp các giải pháp triển khai quản lý lỗ hổng kết hợp và cho phép khách hàng tại chỗ tận dụng nền tảng quản lý rủi ro.
Tenable One là gì?
- Tenable One là một nền tảng quản lý rủi ro an ninh mạng giúp các tổ chức có được tầm nhìn toàn diện về bề mặt tấn công hiện đại, tập trung nỗ lực ngăn chặn các cuộc tấn công có thể xảy ra và truyền đạt chính xác rủi ro an ninh mạng để hỗ trợ hiệu suất kinh doanh tối ưu. Nền tảng này kết hợp phạm vi bảo vệ lỗ hổng rộng nhất bao gồm tài sản CNTT, tài nguyên đám mây, container, ứng dụng web và hệ thống nhận dạng, được xây dựng dựa trên tốc độ và phạm vi bảo vệ lỗ hổng từ Tenable Research và bổ sung các phân tích toàn diện để ưu tiên hành động và truyền đạt rủi ro an ninh mạng. Tenable One cho phép các tổ chức:
- Có được tầm nhìn toàn diện về bề mặt tấn công hiện đại
- Dự đoán các mối đe dọa và ưu tiên nỗ lực ngăn chặn các cuộc tấn công
- Truyền đạt rủi ro an ninh mạng để đưa ra quyết định tốt hơn
Tenable Security Center Director là gì?
- Tenable Security Center Director là một tiện ích bổ sung cho Tenable Security Center. Nó cung cấp cho khách hàng doanh nghiệp một cái nhìn thống nhất trên toàn bộ mạng lưới rộng lớn và thường phân tán của họ, trải rộng trên nhiều bảng điều khiển Tenable Security Center. Tenable Security Center Director cung cấp khả năng hiển thị và quản lý toàn diện các phiên bản của bạn, giúp bạn có thể tập trung vào việc quản lý lỗ hổng và giảm thiểu chi phí quản trị.
Tenable Security Center có hoạt động với Tenable Web App Scanning không?
- Với Tenable Security Center, Tenable tăng cường khả năng phòng thủ của bạn bằng cách bổ sung bảo mật ứng dụng web tại chỗ (on-premises web application). Được tích hợp liền mạch vào giao diện người dùng của Security Center UI, Tenable Web App Scanning cho phép bạn xác định và xử lý các lỗ hổng trên toàn bộ mạng và ứng dụng web, từ đó củng cố thế trận bảo mật của bạn.
- Tenable Web App Scanning là một công cụ kiểm tra bảo mật ứng dụng động (DAST) giúp đánh giá toàn diện các ứng dụng web. Công cụ này thu thập dữ liệu ứng dụng web để tạo sơ đồ trang web, sau đó quét giao diện người dùng để phát hiện các lỗ hổng trong mã tùy chỉnh và các thành phần của bên thứ ba.
Ưu tiên Dự đoán “Predictive Prioritization” là gì và nó giúp ưu tiên các lỗ hổng như thế nào?
- Ưu tiên Dự đoán “Predictive Prioritization” kết hợp dữ liệu lỗ hổng do Tenable thu thập với dữ liệu về lỗ hổng và mối đe dọa của bên thứ ba, sau đó phân tích chúng cùng với thuật toán khoa học dữ liệu tiên tiến do Tenable Research phát triển. Mỗi lỗ hổng đều nhận được Xếp hạng Ưu tiên Lỗ hổng (VPR – Vulnerability Priority Rating), thể hiện khả năng kẻ tấn công có thể khai thác lỗ hổng đó trong 28 ngày tới cùng với mức độ nghiêm trọng của nó. Bạn có thể sử dụng VPR để hiểu rõ rủi ro an ninh mạng thực tế của các lỗ hổng trong môi trường riêng biệt của chúng, từ đó có thể ưu tiên các nỗ lực khắc phục đối với các lỗ hổng có tác động lớn nhất.
- Để biết thêm thông tin, vui lòng xem Câu hỏi thường gặp hoặc truy cập trang web.
Tenable Security Center tìm kiếm tài sản và lỗ hổng bảo mật như thế nào?
Sử dụng một loạt các cảm biến đa dạng, Tenable Security Center đảm bảo việc phát hiện và đánh giá liên tục mạng, tài sản và lỗ hổng bảo mật của bạn theo thời gian thực.
Tenable Security Center thu thập dữ liệu bảo mật từ khắp tổ chức của bạn bằng các nguồn như:
- Giám sát thụ động (Passive monitoring): Giám sát lưu lượng mạng và các sự kiện theo thời gian thực, cung cấp thông tin về tài sản nào được kết nối với internet và cách chúng giao tiếp. Tính năng này xác định các thiết bị hoặc ứng dụng mới hoặc chưa từng thấy trước đây và phát hiện hành vi đáng ngờ ngay khi chúng xảy ra.
- Quét chủ động (Active scanning): Phân tích kỹ lưỡng trạng thái tài sản để xác định lỗ hổng bảo mật, cấu hình sai, phần mềm độc hại và các điểm yếu khác.
- Dữ liệu máy chủ (Host data): Chủ động giám sát các hoạt động và sự kiện của máy chủ, bao gồm thông tin chi tiết về quyền truy cập và các thay đổi.
- Kết nối thông minh (Intelligent connectors): Tận dụng các khoản đầu tư bảo mật khác của bạn, Tenable Security Center có thể tích hợp dữ liệu bảo mật bổ sung để cải thiện bối cảnh và phân tích. Cả hai đều sẽ phân tích thông tin từ nhiều nguồn dữ liệu bao gồm Active Directory (AD), cơ sở dữ liệu quản lý cấu hình (CMDB), hệ thống quản lý bản vá, hệ thống quản lý thiết bị di động (MDM), nền tảng đám mây, ứng dụng web, v.v.
- Quét tác nhân (Agent scanning): Kiểm tra ngay lập tức các tài sản tạm thời hoặc khó quét, thường xuyên kết nối Internet mà không cần thông tin xác thực. Sau khi cài đặt, các tác nhân có thể chạy quét có thông tin xác thực mà không cần thông tin xác thực máy chủ đang hoạt động.
Nessus Agent là gì? Chúng hoạt động như thế nào với Tenable Security Center?
- Nessus Agent là các chương trình nhẹ được cài đặt cục bộ trên máy chủ — máy tính xách tay, hệ thống ảo, máy tính để bàn và/hoặc máy chủ. Các Agent nhận lệnh quét từ máy chủ Nessus Manager trung tâm, thực hiện quét cục bộ và báo cáo lỗ hổng, mức độ tuân thủ và kết quả hệ thống trở lại máy chủ trung tâm. Nessus Agent có sẵn với Tenable Vulnerability Management và Tenable Security Center.
- Nessus Agent với Tenable Security Center tăng phạm vi quét và loại bỏ điểm mù bằng cách giúp quét dễ dàng hơn các tài sản có vấn đề, chẳng hạn như các tài sản cần thông tin đăng nhập máy chủ liên tục và tài sản ngoại tuyến. Các Agent cũng cho phép quét đồng thời trên quy mô lớn với ít tác động đến mạng.
- Để biết thêm thông tin về Nessus Agent, hãy xem các tài liệu sau:
Tenable Security Center detect phát hiện được bao nhiêu loại lỗ hổng?
- Tenable Research hỗ trợ Tenable Security Center, cung cấp thông tin tình báo về các mối đe dọa mạng, thông tin chuyên sâu về khoa học dữ liệu, cảnh báo và tư vấn bảo mật đẳng cấp thế giới. Tenable sở hữu một trong những bộ dữ liệu tình báo và lỗ hổng bảo mật rộng lớn nhất trong ngành, với phạm vi bao phủ CVE cao nhất với hơn 79.000 CVE và hơn 476 lỗ hổng Zero Day được công bố kể từ tháng 1 năm 2019. Tenable cập nhật cơ sở dữ liệu lỗ hổng bảo mật mỗi ngày khi có lỗ hổng mới xuất hiện. Tenable Research cung cấp hơn 100 phát hiện mới mỗi tuần.
Điều gì xảy ra sau khi Tenable Security Center phát hiện lỗ hổng?
Sau khi Tenable Security Center phát hiện lỗ hổng, nó sẽ cung cấp cho bạn thông tin chi tiết về từng lỗ hổng được phát hiện, bao gồm:
- Thông tin về lỗ hổng (Vulnerability information): Tên và mô tả lỗ hổng, hướng dẫn khắc phục, ngày phát hiện và ngày quan sát lỗ hổng gần nhất, CPE, ngày phát hành bản vá, trạng thái vá, ID plugin và chi tiết
- Thông tin máy chủ (Host information): Tên máy chủ, máy chủ bị ảnh hưởng, địa chỉ IP, DNS, địa chỉ Mac, NetBIOS, kho lưu trữ
- Thông tin rủi ro (Risk information): Mức độ nghiêm trọng của lỗ hổng, điểm VPR, điểm CVSS và vectơ, tuổi thọ lỗ hổng, các khai thác đã biết, mức độ hoàn thiện của mã khai thác, phạm vi bao phủ sản phẩm, cường độ đe dọa, mức độ đe dọa gần đây, nguồn đe dọa, tỷ lệ giảm thiểu rủi ro liên quan đến bản vá
Khả năng báo cáo của Tenable Security Center là gì?
- Tenable Security Center cung cấp khả năng báo cáo cực kỳ linh hoạt, sử dụng hơn 350 mẫu được xây dựng sẵn và giao diện tạo báo cáo thân thiện với người dùng để dễ dàng tạo báo cáo tùy chỉnh. Các báo cáo dựa trên HTML5 tổng hợp dữ liệu từ toàn bộ tổ chức của bạn để bạn có thể đo lường và phân tích hiệu quả bảo mật. Sử dụng các mẫu hiện có, bạn có thể tùy chỉnh hoàn toàn dữ liệu bằng cách xóa hoặc thêm một số thành phần nhất định hoặc điều chỉnh bộ lọc để phát triển báo cáo đáp ứng các nhu cầu khác nhau của mình.
- Bạn có thể phát triển nhiều báo cáo, mỗi báo cáo được tùy chỉnh để cung cấp một góc nhìn khác nhau về dữ liệu đã thu thập, giúp bạn có thể cung cấp báo cáo thông tin và kịp thời cho các nhóm hoặc người ra quyết định phù hợp trong tổ chức của mình. Báo cáo có thể bao gồm từ các bản tóm tắt chi tiết đến các bản tóm tắt tổng quan. Báo cáo có sẵn ở các định dạng PDF và CSV tiêu chuẩn. Bạn có thể lên lịch và tự động gửi email báo cáo, chia sẻ cho một hoặc nhiều người dùng bảng điều khiển được chỉ định và/hoặc xuất bản lên một hoặc nhiều trang web sau khi hoàn thành.
- Bạn cũng có thể sử dụng Tenable Security Center để báo cáo toàn diện và tự động về việc tuân thủ mạng của bạn với các tiêu chuẩn phức tạp như PCI và NIST.
Tenable Security Center có thể giúp duy trì sự tuân thủ không?
- Có. Tenable Security Center có thể giúp duy trì sự tuân thủ. Nó cho phép bạn duy trì sự tuân thủ với khả năng hiển thị tức thì về tình trạng tuân thủ của mình. Bạn có thể dễ dàng chứng minh sự tuân thủ bằng các kiểm tra được thiết lập sẵn dựa trên các tiêu chuẩn ngành và quy định bắt buộc như ISO/IEC 27001/27002, PCI, Khung An ninh mạng NIST, NIST SP 800-171 và Kiểm soát Quan trọng CIS.
- Tenable Security Center cung cấp các báo cáo và bảng điều khiển hoàn toàn tùy chỉnh, sẵn dùng, dành riêng cho các tiêu chuẩn bảo mật hàng đầu và quy định bắt buộc. Bạn có thể sử dụng chúng “nguyên trạng” hoặc dễ dàng tùy chỉnh để đáp ứng nhu cầu bảo mật và kinh doanh cụ thể của mình. Ví dụ: bạn có thể dễ dàng tạo các báo cáo và bảng điều khiển cụ thể cho từng ngành kinh doanh.
Tenable AI Aware là gì?
- Tenable AI Aware là một tính năng trong Tenable Vulnerability Management và Tenable Security Center, giúp các tổ chức giám sát và giảm thiểu rủi ro liên quan đến việc áp dụng nhanh chóng các công nghệ AI. Tenable AI Aware tận dụng các công nghệ phát hiện tiên tiến, bao gồm tác nhân, giám sát mạng thụ động, kiểm tra bảo mật ứng dụng động và công cụ quét phân tán, để xác định các giải pháp AI trái phép, phát hiện lỗ hổng AI và làm sáng tỏ sự phát triển AI hoặc Mô hình Ngôn ngữ Lớn (LLM) bất ngờ. AI Aware cung cấp một phương pháp tiếp cận toàn diện, ưu tiên bảo mật để quản lý các rủi ro liên quan đến AI bằng cách cung cấp khả năng hiển thị sâu vào phần mềm AI, thư viện và plugin trình duyệt trên toàn bộ hệ sinh thái kỹ thuật số của tổ chức. Tìm hiểu thêm về Tenable AI Aware tại đây.
Quản lý Bề mặt Tấn công Bên ngoài (EASM – External Attack Surface Management) là gì?
- Quản lý Bề mặt Tấn công Bên ngoài (External Attack Surface Management) là một tính năng do Tenable cung cấp, cho phép khách hàng quét tên miền của mình để tìm các tài sản được kết nối internet chưa biết trước đây có thể gây ra rủi ro cao cho tổ chức.
Tenable Security Center có tích hợp sẵn tính năng Quản lý Bề mặt Tấn công Bên ngoài (External Attack Surface Management) không?
- Có, Tenable Security Center cung cấp tính năng Quản lý Bề mặt Tấn công Bên ngoài (External Attack Surface Management). Nếu bạn cần thêm tên miền, tần suất và/hoặc siêu dữ liệu trong kết quả, bạn có thể mua tiện ích bổ sung Tenable Attack Surface Management add-ons.
Tenable Patch Management là gì?
- Tenable Patch Management là một mô-đun quản lý bản vá kết hợp khả năng ưu tiên hàng đầu trong ngành của Tenable với chức năng vá tự động. Việc tự động đối chiếu giữa các lỗ hổng bảo mật và hành động khắc phục mới nhất sẽ giúp nhóm của bạn vượt qua nút thắt cổ chai có thể xảy ra giữa việc ưu tiên lỗ hổng bảo mật và khắc phục. Được thiết kế để mở rộng hoặc thu hẹp quy mô phù hợp với mọi tổ chức, Tenable Patch Management cho phép tổ chức của bạn quản lý chính xác các cài đặt với độ chi tiết cao về triển khai, kiểm tra, phê duyệt, ứng dụng, v.v.
- Để tận dụng Tenable Patch Management, bạn cần có giấy phép cho Tenable Security Center, Tenable Vulnerability Management, Tenable One hoặc Tenable Enclave Security. Tìm hiểu thêm tại đây.
Tenable Security Center có tích hợp với các sản phẩm khác không?
- Có. Tenable Security Center tích hợp với các sản phẩm khác. Bộ sản phẩm cung cấp các tích hợp sẵn dùng để tận dụng thông tin chi tiết về lỗ hổng bảo mật của Tenable với chức năng ticketing, quản lý bản vá, SIEM, SOAR và các sản phẩm của bên thứ ba khác. Truy cập trang Hệ sinh thái Công nghệ (Technology Ecosystem) để tìm hiểu thêm về các tích hợp khả dụng và các đối tác hệ sinh thái. Bạn cũng có thể sử dụng API của Tenable Security Center để phát triển các tích hợp tùy chỉnh.
- Ngoài ra, Tenable Security Center còn tích hợp sẵn với Tenable OT Security, Tenable Web App Scanning và Tenable Patch Management. Tenable Security Center Plus tích hợp với Tenable One, cung cấp các triển khai quản lý lỗ hổng kết hợp và cho phép khách hàng tại chỗ tận dụng nền tảng quản lý rủi ro.
Tenable Security Center được định giá và cấp phép như thế nào?
- Tenable Security Center được cấp phép theo hình thức đăng ký hàng năm “annual subscription” và được tính phí theo IP. Cũng có sẵn hình thức cấp phép vĩnh viễn.
Tôi có thể tìm tài liệu về Tenable Security Center ở đâu?
- Bạn có thể tìm tài liệu kỹ thuật về Tenable Security Center và tất cả các sản phẩm của Tenable tại https://docs.tenable.com/.
Vulnerability Intelligence là gì?
- Vulnerability Intelligence cung cấp những thông tin chi tiết hữu ích cho việc quản lý lỗ hổng dựa trên cả nguồn dữ liệu bên ngoài và dữ liệu lỗ hổng nội bộ. Nó cung cấp bối cảnh quan trọng về bất kỳ lỗ hổng nào để hiểu khả năng kẻ tấn công có thể khai thác nó và cung cấp góc nhìn sâu sắc về tác động đối với môi trường của bạn.
- Vulnerability Intelligence kết hợp thông tin nghiên cứu lỗ hổng sâu rộng của Tenable, thông tin chuyên sâu về khoa học dữ liệu, phản ứng bảo mật và dữ liệu quản lý lỗ hổng của bạn tại một nơi thống nhất. Bạn có thể dễ dàng tìm kiếm, ngữ cảnh hóa và ứng phó với các lỗ hổng dựa trên thông tin chi tiết phong phú này và báo cáo cho ban quản lý về tác động của các lỗ hổng đối với tổ chức của bạn.
- Tìm hiểu thêm về Vulnerability Intelligence
Kết luận: Đầu tư cho sự tự chủ và Hiệu quả
Tenable Security Center không chỉ là một khoản đầu tư vào công nghệ quản lý lỗ hổng, mà là một khoản đầu tư vào sự tự chủ về bảo mật (Security Autonomy) của tổ chức bạn.
Với khả năng thu thập dữ liệu sâu rộng, công nghệ Predictive Prioritization thông minh, và nền tảng quản lý On-premises đáng tin cậy, Tenable.sc trang bị cho các tổ chức công cụ để:
Chuyển đổi từ việc phản ứng thụ động sang quản lý rủi ro chủ động.
Tối ưu hóa nguồn lực IT và bảo mật bằng cách tập trung vào những mối đe dọa thực tế.
Chứng minh sự tuân thủ và duy trì niềm tin của khách hàng cũng như cơ quan quản lý.
Nếu tổ chức của bạn cần một giải pháp quản lý rủi ro bảo mật mạnh mẽ, có khả năng mở rộng, và nhất thiết phải giữ mọi dữ liệu trong tầm kiểm soát của mình, Tenable Security Center chính là nền tảng không thể thiếu.
📞 ĐÃ ĐẾN LÚC KIỂM SOÁT DỮ LIỆU CỦA BẠN!
Đừng để các mối đe dọa tiềm ẩn kiểm soát chiến lược an ninh mạng của bạn. Với Tenable Security Center, bạn sẽ có khả năng hiển thị, kiểm soát, và ưu tiên rủi ro bảo mật ở cấp độ doanh nghiệp.
Liên hệ với đội ngũ chuyên gia của chúng tôi ngay hôm nay để yêu cầu một buổi demo cá nhân hóa, nơi chúng tôi sẽ chỉ ra chính xác cách Tenable.sc có thể giải quyết các thách thức tuân thủ và bảo mật độc đáo của tổ chức bạn.
Tham khảo Tham khảo các công cụ bảo mật khác
- Bài viết:
Nessus – Công cụ phát hiện và vá các điểm yếu trên bề mặt tấn công mạng của bạn
- Bài viết:
Rapid7 InsightIDR – Nền Tảng SIEM và UEBA Trên Cloud Cho Hoạt Động An Ninh Mạng Hiện Đại
- Bài viết:
Rapid7 AppSpider: Di Sản Công Nghệ DAST Tiên Phong trong Bảo Mật Ứng Dụng Web
- Bài viết:
Rapid7 InsightAppSec – Giải Pháp Quét Bảo Mật Ứng Dụng Web (DAST) Thế Hệ Mới
- Bài viết:
Rapid7 Nexpose – Nền Tảng Quản Lý Lỗ Hổng Bảo Mật Cấp Doanh Nghiệp
- Bài viết:
Rapid7 Metasploit – Bộ công cụ đa năng mạnh mẽ cho việc kiểm thử xâm nhập (penetration testing)
- Bài viết:
Rapid7 InsightVM – Nền tảng quản lý lỗ hổng trên toàn bộ hệ thống mạng của doanh nghiệp
- Bài viết:
Invicti – Nền tảng quản lý bảo mật ứng dụng web toàn diện
- Bài viết:
Acunetix – Nền tảng quét lỗ hổng bảo mật ứng dụng web và quản lý bảo mật toàn diện
- Bài viết:
Burp Suite DAST – Mô phỏng các cuộc tấn công thực tế từ bên ngoài để tìm ra các lỗ hổng bảo mật
- Bài viết:
SonarQube – Công cụ Phân tích Chất lượng Mã nguồn, Bảo mật
- Bài viết:
Tenable Vulnerability Management – Nền tảng Quản lý Rủi ro Toàn diện (Cyber Exposure Platform)
- Bài viết:
Nessus – Công cụ phát hiện và vá các điểm yếu trên bề mặt tấn công mạng của bạn
- Bài viết:
Tenable Web App Scanning – Giải pháp Dynamic Application Security Testing (DAST) hàng đầu cho ứng dụng web hiện đại
Mua bản quyền Tenable Security Center tại LicenseSoft
LicenseSoft là đối tác cung cấp các sản phẩm phần mềm bản quyền chính hãng của nhiều hãng phần mềm trên thế giới. Với kinh nghiệm 10 năm trong lĩnh vực phần mềm bản quyền, LicenseSoft tự tin mang tới cho quý khách hàng gói phần mềm Tenable Security Center bản quyền với giá ưu đãi nhất thị trường.
LicenseSoft cam kết bán hàng:
- Miễn phí giao hàng toàn quốc.
- Chỉ cung cấp bản quyền chính hãng.
- Xuất hóa đơn VAT đầy đủ thông tin.
- Điện thoại: (+84) 0981 434 884
- Email: [email protected]
TẠI SAO CHỌN MUA BẢN QUYỀN TẠI LICENSESOFT
Đối tác hàng đầu
LicenseSoft là đơn vị hàng đầu trong lĩnh vực cung cấp các sản phẩm phần mềm bản quyền chính hãng với hơn 10 năm kinh nghiệm.
1.000+ Khách hàng
LicenseSoft đã triển nhiều dự án cung cấp phần mềm bản quyền cho hơn 1000 khách hàng trên toàn quốc.
Đối tác của các hãng lớn
Chúng tôi đã đạt được chứng nhận đối tác vinh dự và uy tín của nhiều hãng phần mềm lớn trên toàn thế giới.
Chi phí tối ưu
LicenseSoft mang tới quý khách hàng các gói bản quyền phần mềm với chi phí tối ưu. Cam kết giá luôn tốt nhất thị trường
Tư vấn tận tình
Đội ngũ nhân viên kinh doanh của LicenseSoft có kinh nghiệm tư vấn và am hiểu về các gói bản quyền phần mềm để tư vấn tối ưu cho khách hàng
Hỗ trợ nhanh chóng
Mọi yêu cầu về báo giá, tư vấn sản phẩm hay hỗ trợ kỹ thuật của khách hàng đều được chúng tôi đáp ứng nhanh nhất có thể.