TeamViewer Tensor: Đăng nhập một lần Single Sign-On (SSO) cho Active Directory Federation Services (ADFS)
Bài viết này áp dụng cho khách hàng sở hữu giấy phép TeamViewer Enterprise hoặc TeamViewer Tensor.
TeamViewer Single Sign-On (SSO) hướng đến mục tiêu giảm thiểu nỗ lực quản lý người dùng cho các công ty lớn bằng cách kết nối TeamViewer với các nhà cung cấp danh tính và thư mục người dùng.
1. Yêu cầu
Để sử dụng tính năng Single Sign-On trên TeamViewer Tensor hoặc TeamViewer Enterprise, bạn cần:
- TeamViewer phiên bản 13.2.1080 trở lên
- Nhà cung cấp danh tính tương thích SAML 2.0 (IdP – Identity Provider)*
- Tài khoản TeamViewer để truy cập bảng điều khiển quản lý Management Console và thêm tên miền domain.
- Quyền truy cập vào quản lý DNS của tên miền của bạn để xác minh quyền sở hữu tên miền
- Giấy phép TeamViewer Tensor.
2. Cấu hình TeamViewer
Đăng nhập một lần (Single Sign-On (SSO) được kích hoạt ở cấp độ tên miền cho tất cả các tài khoản TeamViewer sử dụng địa chỉ email có tên miền này. Sau khi kích hoạt, tất cả người dùng đăng nhập vào tài khoản TeamViewer tương ứng sẽ được chuyển hướng đến nhà cung cấp danh tính đã được cấu hình cho tên miền.
Vì lý do bảo mật và để ngăn chặn việc lạm dụng, cần phải xác minh quyền sở hữu tên miền trước khi tính năng này được kích hoạt.
2.1 Thêm tên miền mới
Để kích hoạt SSO, hãy đăng nhập vào bảng điều khiển quản lý Management Console, chọn Company administration rồi chọn mục menu Single Sign-On. Nhấp vào Add domain và nhập tên miền bạn muốn kích hoạt SSO.
Bạn cũng cần cung cấp siêu dữ liệu của nhà cung cấp danh tính. Có ba tùy chọn để thực hiện:
- qua URL: nhập URL siêu dữ liệu IdP của bạn vào trường tương ứng
- qua XML: chọn và tải lên siêu dữ liệu XML của bạn
- Cấu hình thủ công: nhập thủ công tất cả thông tin cần thiết. Xin lưu ý rằng khóa công khai “public key” phải là chuỗi được mã hóa Base64.

Sau khi hoàn tất, hãy nhấp vào Continue.
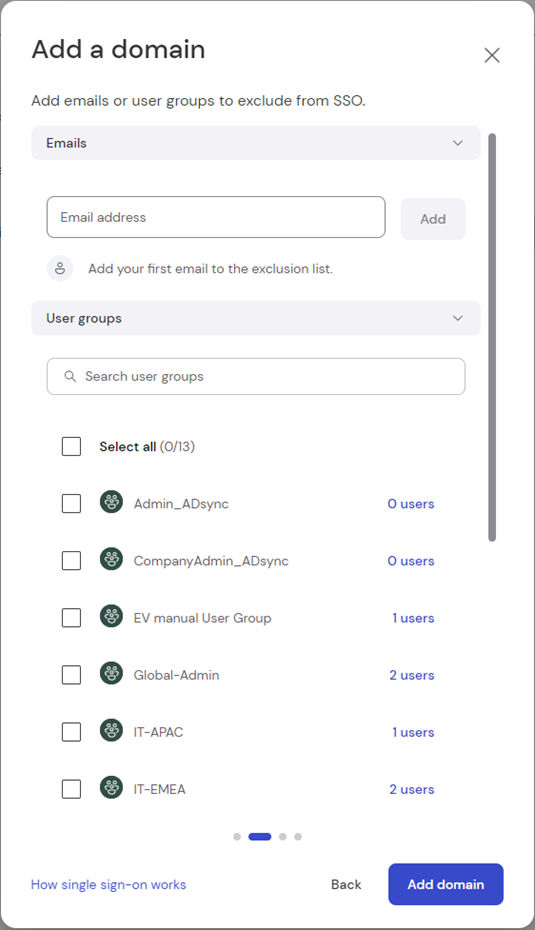
Bây giờ, hãy chọn địa chỉ email hoặc nhóm người dùng mà bạn muốn loại trừ khỏi SSO và nhấp vào Add domain.
2.2 Tạo mã định danh tùy chỉnh
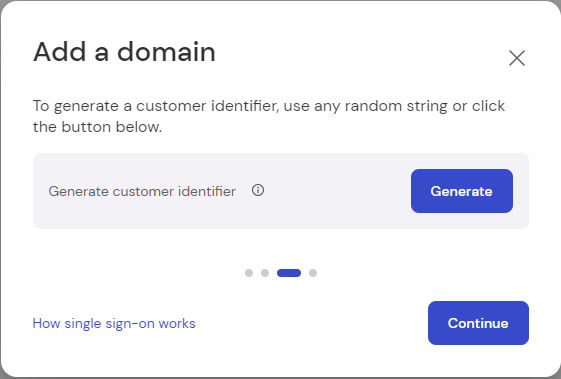
Sau khi tên miền đã được thêm, mã định danh tùy chỉnh “custom identifier” có thể được tạo. Mã định danh tùy chỉnh này không được TeamViewer lưu trữ nhưng được sử dụng cho cấu hình ban đầu của SSO. Không được thay đổi mã định danh này tại bất kỳ thời điểm nào vì điều này sẽ phá vỡ Single Sign-On và cần phải thiết lập lại. Bất kỳ chuỗi ngẫu nhiên nào cũng có thể được sử dụng làm mã định danh tùy chỉnh. Chuỗi này sau đó được yêu cầu để cấu hình IDP. Để tạo mã định danh tùy chỉnh, hãy nhấp vào Generate.
2.3 Tạo mã định danh tùy chỉnh
Sau khi tên miền đã được thêm thành công, bạn cần xác minh quyền sở hữu tên miền.
Đăng nhập một lần sẽ không được kích hoạt trước khi quá trình xác minh tên miền hoàn tất.
Để xác minh tên miền, vui lòng tạo bản ghi TXT record mới cho tên miền của bạn với các giá trị hiển thị trên trang xác minh.
📌Lưu ý: Quá trình xác minh có thể mất vài giờ do hệ thống DNS.
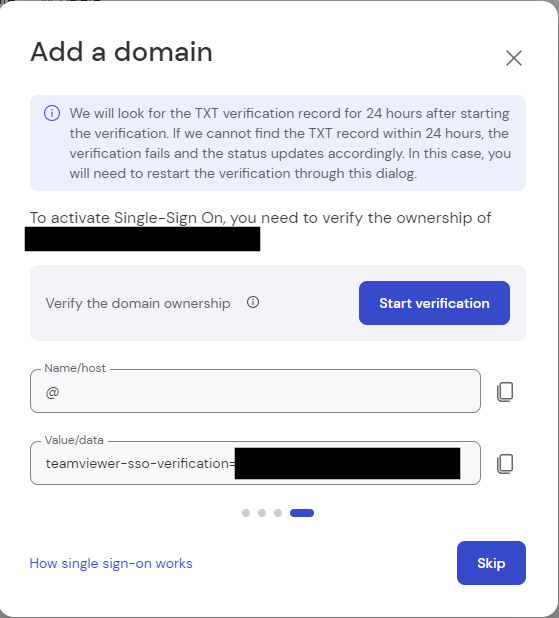
📌Lưu ý: Tùy thuộc vào hệ thống quản lý tên miền của bạn, mô tả của các trường nhập có thể khác nhau.
Sau khi tạo bản ghi TXT record mới, hãy bắt đầu quá trình xác minh bằng cách nhấp vào nút Start verification.
📌Xin lưu ý rằng quá trình xác minh có thể mất vài giờ do hệ thống DNS.
💡Gợi ý: TeamViewer sẽ tìm kiếm bản ghi xác minh TXT record trong 24 giờ sau khi bắt đầu xác minh. Nếu chúng tôi không tìm thấy bản ghi TXT record trong vòng 24 giờ, quá trình xác minh sẽ không thành công và trạng thái sẽ được cập nhật tương ứng. Trong trường hợp này, bạn cần khởi động lại quá trình xác minh thông qua hộp thoại này.
3. Thiết lập Nhà cung cấp danh tính cho Active Directory Federation Services (ADFS)
Các bước sau đây mô tả quy trình thiết lập cho Active Directory Federation Services (ADFS) làm nhà cung cấp danh tính (IdP). Hướng dẫn và lệnh được lấy từ máy chạy Windows Server 2016 Standard (Phiên bản 1607).
Cấu hình về cơ bản bao gồm hai bước sau:
1) Thêm ADFS Relying Party Trust cho dịch vụ Đăng nhập một lần TeamViewer Single Sign-On. Bước này yêu cầu nhập siêu dữ liệu của dịch vụ SSO TeamViewer. Có thể thực hiện theo một trong những cách sau:
- Tự động “Automatic“: Chỉ cần nhập URL vào tệp metadata XML file. Tệp này được ADFS tải xuống và tất cả các trường bắt buộc của bên tin cậy được tự động điền. Yêu cầu máy chủ ADFS server phải có quyền truy cập internet.
- Bán tự động “Semi-Automatic“: Giống như phương pháp tự động nhưng thay vì cung cấp URL cho siêu dữ liệu, bản thân tệp được tải xuống trước và cung cấp cho ADFS dưới dạng tệp XML. Điều này có thể hữu ích nếu máy chủ ADFS server không có quyền truy cập internet.
- Thủ công “Manual“: Nếu không có phương pháp nào ở trên áp dụng được, siêu dữ liệu có thể được nhập thủ công vào ADFS.
2) Thêm quy tắc chuyển đổi vào chính sách phát hành yêu cầu của đối tác tin cậy mới.
Các phần sau đây mô tả cấu hình cho cả ba tình huống bằng cách sử dụng câu lệnh PowerShell và giao diện người dùng đồ họa ADFS Management.
3.1 Cấu hình tự động bằng PowerShell
Mở cửa sổ lệnh PowerShell command mới và nhập các lệnh sau để thêm đối tác tin cậy mới với chính sách phát hành yêu cầu mặc định vào ADFS:
$customerId = 'Your Generated Customer Identifier'
$claimRules = @'
 @RuleTemplate = "LdapClaims"
 @RuleName = "TeamViewer Login"
 c:[Type ==
 "http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname",
 Issuer == "AD AUTHORITY"]
 => issue(store = "Active Directory", types =
 ("http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameidentifier",
 "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress"), query =
 ";objectGUID,mail;{0}", param = c.Value);
 @RuleName = "TeamViewer Customer ID"
 => issue(Type = "http://sso.teamviewer.com/saml/claims/customeridentifier",
 Value = "
'@ + $customerId + '");'
Add-AdfsRelyingPartyTrust `
 -Name TeamViewer `
 -MetadataUrl https://sso.teamviewer.com/saml/metadata.xml `
 -IssuanceTransformRules $claimRules `
 -AccessControlPolicyName "Permit everyone" `
 -AutoUpdateEnabled $true `
 -MonitoringEnabled $true `
 -Enabled $true
Điều chỉnh giá trị tham số “-Name” (dòng 13) theo nhu cầu của bạn. Đây là tên được hiển thị trong giao diện người dùng đồ họa ADFS. Ngoài ra, tên của chính sách kiểm soát truy cập (dòng 16) có thể khác trên hệ thống của bạn.
Tất cả các thiết lập có thể được thay đổi sau thông qua PowerShell hoặc giao diện người dùng đồ họa ADFS.
3.2 Cấu hình bán tự động sử dụng PowerShell
Phương pháp này rất giống với phương pháp “tự động” được mô tả ở trên. Phương pháp này yêu cầu tải xuống tệp XML siêu dữ liệu trước và sao chép tệp đó vào máy chủ ADFS server.
Có thể tải xuống tệp siêu dữ liệu từ URL sau:
https://sso.teamviewer.com/saml/metadata.xml
Các lệnh sau đây giả định rằng tệp XML siêu dữ liệu có sẵn trong thư mục hiện tại của dấu nhắc lệnh PowerShell dưới dạng “metadata.xml”.
$customerId = 'Your Generated Customer Identifier'
$claimRules = @'
 @RuleTemplate = "LdapClaims"
 @RuleName = "TeamViewer Login"
 c:[Type ==
 "http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname",
 Issuer == "AD AUTHORITY"]
 => issue(store = "Active Directory", types =
 ("http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameidentifier",
 "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress"), query =
 ";objectGUID,mail;{0}", param = c.Value);
 @RuleName = "TeamViewer Customer ID"
 => issue(Type = "http://sso.teamviewer.com/saml/claims/customeridentifier",
 Value = "
'@ + $customerId + '");'
Add-AdfsRelyingPartyTrust `
 -Name TeamViewer `
 -MetadataFile metadata.xml `
 -IssuanceTransformRules $claimRules `
 -AccessControlPolicyName "Permit everyone" `
 -Enabled $true
Sự khác biệt chính với phương pháp “tự động” là việc sử dụng tham số “-MetadataFile” (thay vì “-MetadataUrl” – dòng 14). Các tham số “-AutoUpdateEnabled” và “-MonitoringEnabled” đã bị bỏ qua vì cả hai đều yêu cầu cung cấp URL siêu dữ liệu hợp lệ.
3.3 Cấu hình thủ công bằng Powershell
Cấu hình thủ công yêu cầu tải xuống và trích xuất khóa công khai “public key” của chứng chỉ chữ ký/mã hóa của Nhà cung cấp dịch vụ TeamViewer SAML.
Thực hiện các lệnh sau trong dấu nhắc lệnh PowerShell để thêm thủ công một đối tác tin cậy:
$customerId = 'Your Generated Customer Identifier'
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2(".\sso.teamviewer.com - saml.cer", "")
$claimRules = @'
 @RuleTemplate = "LdapClaims"
 @RuleName = "TeamViewer Login"
 c:[Type ==
 "http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname",
 Issuer == "AD AUTHORITY"]
 => issue(store = "Active Directory", types =
 ("http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameidentifier",
 "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress"), query =
 ";objectGUID,mail;{0}", param = c.Value);
 @RuleName = "TeamViewer Customer ID"
 => issue(Type = "http://sso.teamviewer.com/saml/claims/customeridentifier",
 Value = "
'@ + $customerId + '");'
$samlEndpoints = @(
 (New-AdfsSamlEndpoint -Binding POST -Protocol SAMLAssertionConsumer -Uri https://sso.teamviewer.com/saml/acs -Index 0),
 (New-AdfsSamlEndpoint -Binding Redirect -Protocol SAMLAssertionConsumer -Uri https://sso.teamviewer.com/saml/acs -Index 1)
)
Add-AdfsRelyingPartyTrust `
 -Name "TeamViewer" `
 -Identifier "https://sso.teamviewer.com/saml/metadata" `
 -RequestSigningCertificate $cert `
 -EncryptionCertificate $cert `
 -SamlEndpoint $samlEndpoints `
 -IssuanceTransformRules $claimRules `
 -AccessControlPolicyName "Permit everyone" `
 -Enabled $true
Vui lòng xem thêm tài liệu chính thức của lệnh PowerShell “Add-AdfsRelyingPartyTrust”: https://technet.microsoft.com/en-us/library/ee892322.aspx
3.4 Cấu hình bán tự động bằng công cụ ADFS Management Tools (đồ họa)
1) Khởi động công cụ ADFS Management từ Server Manager.
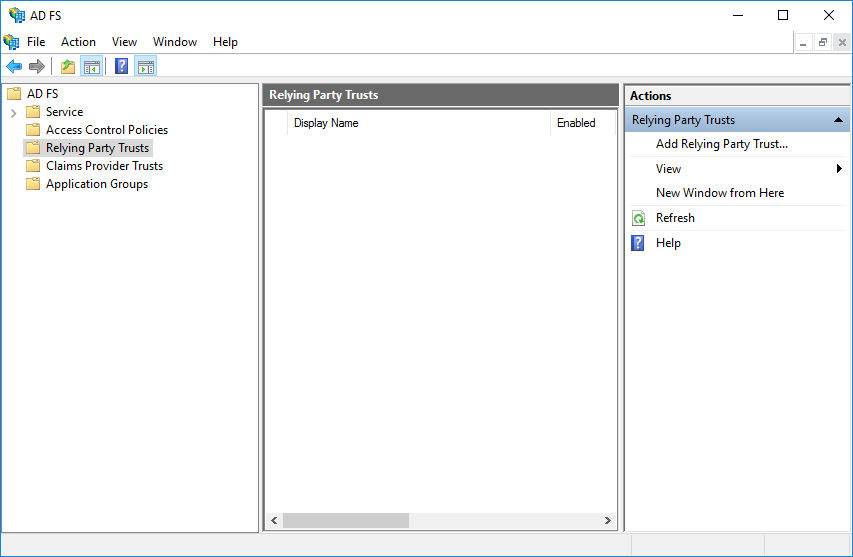
2) Điều hướng đến ADFS –> Relying Party Trusts và nhấp vào Add Relying Party Trust… trong ngăn điều hướng bên phải
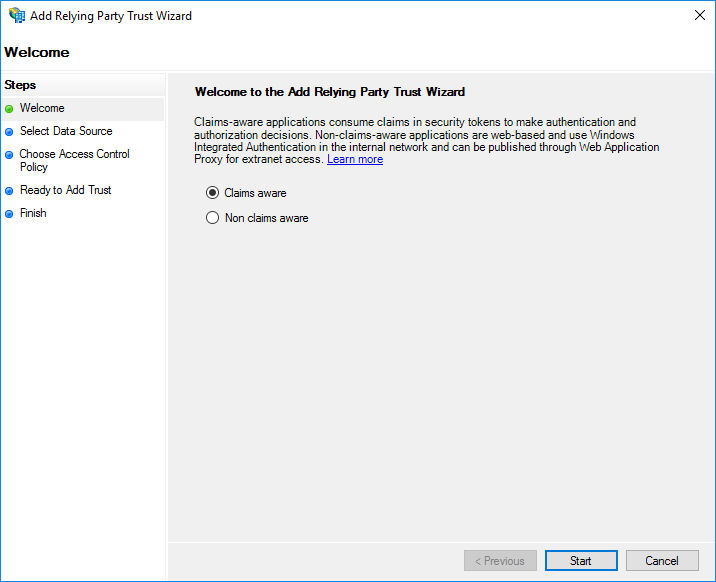
3) Chọn Claims aware và bắt đầu trình hướng dẫn bằng cách nhấp vào nút Start
4) Tùy thuộc vào việc bạn muốn có biến thể hay không, hãy chọn
- Nhập siêu dữ liệu qua URL (import the metadata via the URL)
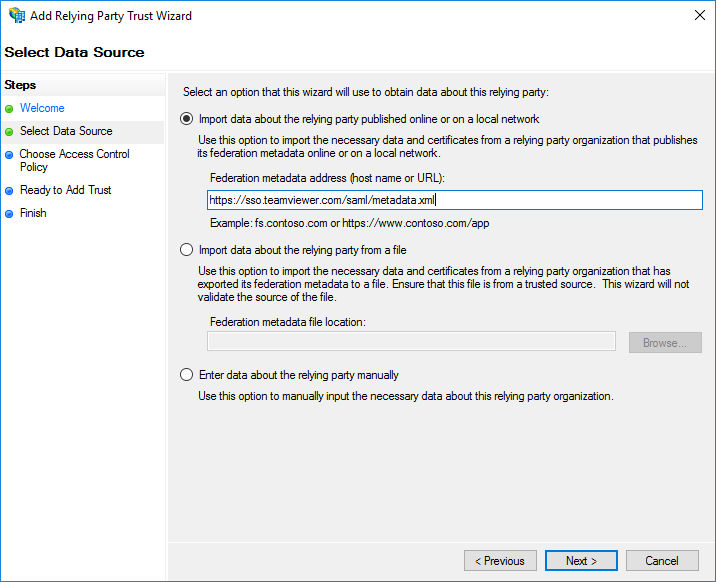
- Nhập URL siêu dữ liệu: https://sso.teamviewer.com/saml/metadata.xml nhập siêu dữ liệu qua tệp. Duyệt đến tệp XML siêu dữ liệu đã tải xuống. Có thể tải xuống tệp từ URL ở trên.
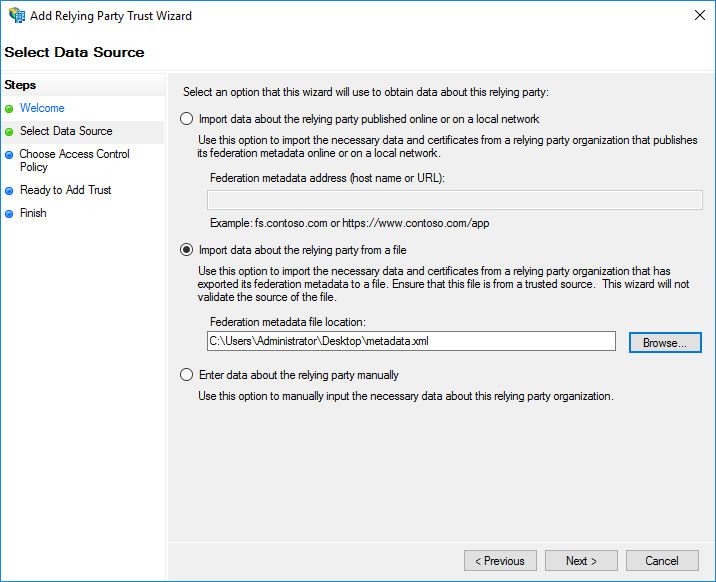
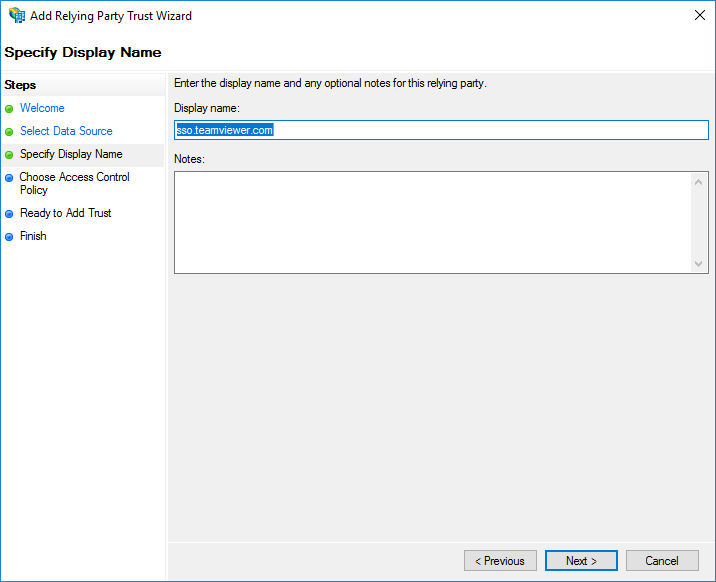
5) Chọn tên cho đối tác tin cậy, như TeamViewer hoặc sso.teamviewer.com hoặc chọn tên đã điền sẵn nếu có
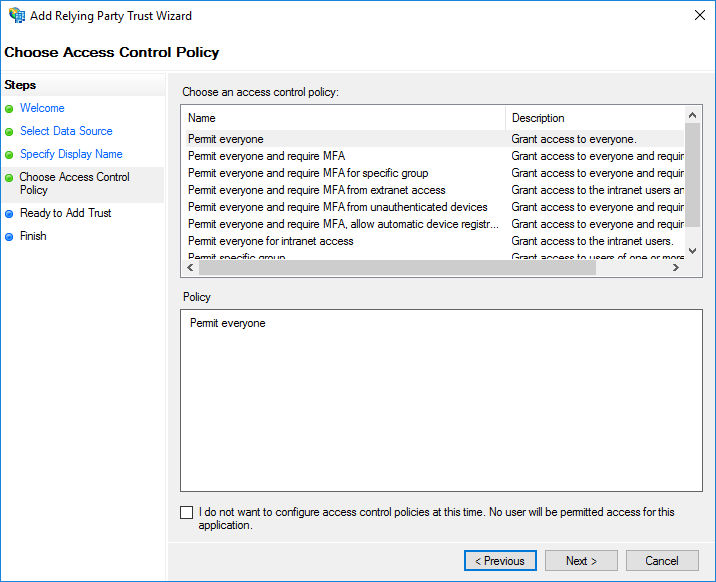
6) Chọn chính sách kiểm soát truy cập cho bên tin cậy. Ví dụ: chọn permit everyone
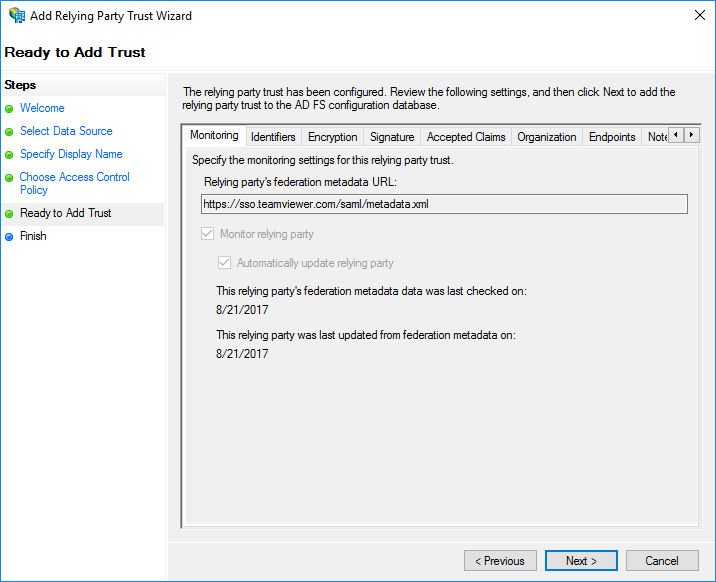
7) Nhấp vào Next trên màn hình tóm tắt để thêm sự tin cậy của bên dựa vào
Tiếp theo, chính sách phát hành yêu cầu cần được cấu hình cho bên tin cậy mới.
- Chọn đối tác tin cậy và nhấp vào “Edit Claim Issuance Policy…” trong ngăn điều hướng bên phải.
- Nhấp vào Add Rule và chọn Send LDAP Attributes as Claims
- Nhập tên cho quy tắc chuyển đổi, ví dụ: TeamViewer Login
- Chọn Active Directory làm kho lưu trữ thuộc tính Attribute store.
- Thêm hai ánh xạ sau:
| LDAP Attribute | Outgoing Claim Type | Remarks |
objectGUID | user.email | Enter the value of the LDAP Attribute field manually. You may need to click on the dropdown arrow first, before starting to type. |
customeridentifier | “Your Generated Customer ID” | – |
6) Nhấp vào Finish.
7) Thêm quy tắc khiếu nại thứ hai bằng cách thêm lại Add Rule và chọn Send Claims Using a Custom Rule.
8) Nhập tên cho quy tắc khiếu nại tùy chỉnh, ví dụ: TeamViewer Customer ID
9) Nhập quy tắc tùy chỉnh sau và đặt Value thành mã định danh khách hàng bạn đã tạo:
=> issue(Type = "http://sso.teamviewer.com/saml/claims/customeridentifier", Value = "Your Generated Customer Identifier");
Hãy đảm bảo thêm vào trường giá trị mã định danh khách hàng do bạn tự tạo.
10) Nhấp vào Finish
3.5 Cấu hình thủ công bằng công cụ ADFS Management Tools (đồ họa)
Cấu hình thủ công yêu cầu tải xuống và trích xuất khóa công khai của chứng chỉ chữ ký/mã hóa của Nhà cung cấp dịch vụ TeamViewer SAML.
Vui lòng xem phần Thông tin kỹ thuật bên dưới về cách lấy chứng chỉ.
1) Khởi động công cụ quản lý ADFS Management từ Server Manager.
2) Điều hướng đến ADFS – Relying Party Trusts và nhấp vào Add Relying Party Trust… trong ngăn điều hướng bên phải
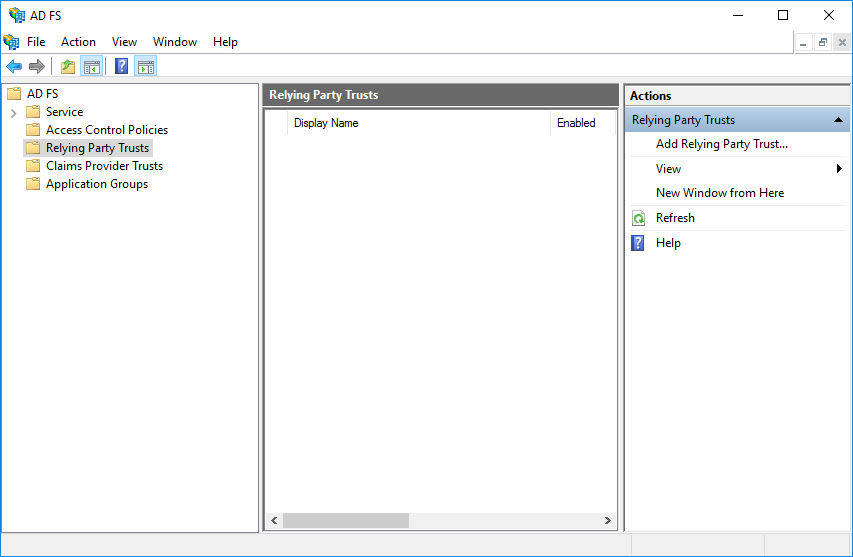
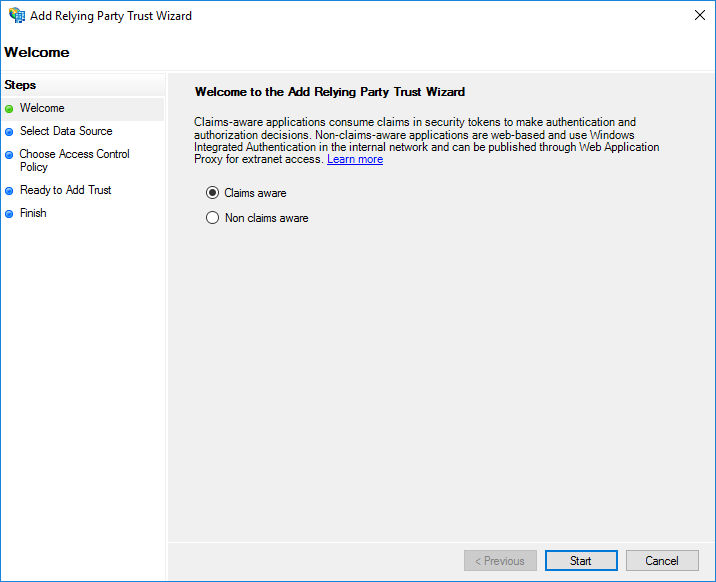
3) Chọn Claims aware và bắt đầu trình hướng dẫn bằng cách nhấp vào nút Start
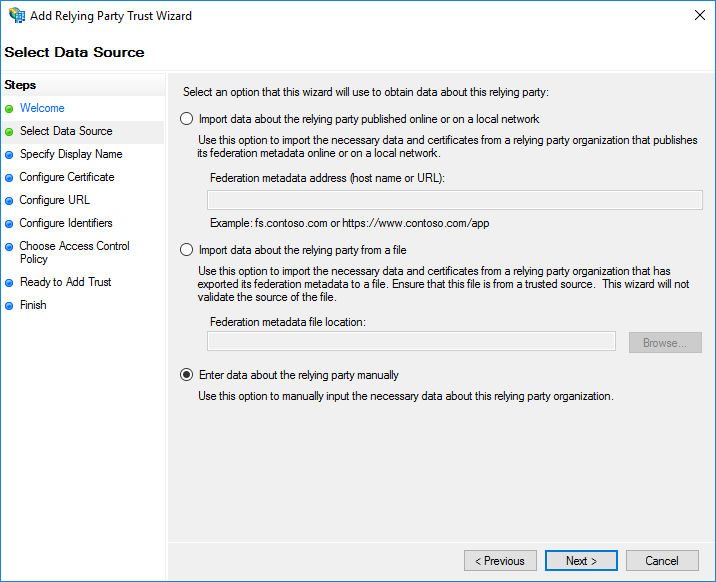
4) Chọn nhập dữ liệu thủ công (dấu đầu dòng thứ ba)
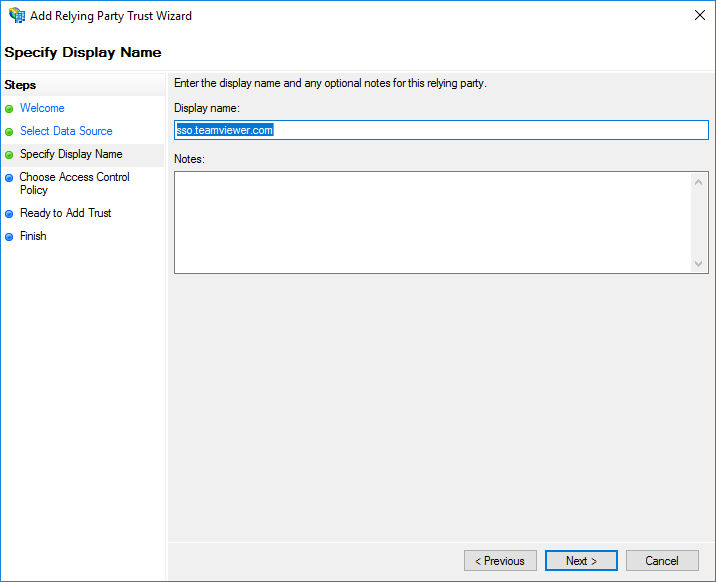
5) Chọn tên cho đối tác tin cậy, như TeamViewer hoặc sso.teamviewer.com hoặc chọn tên đã điền sẵn nếu có
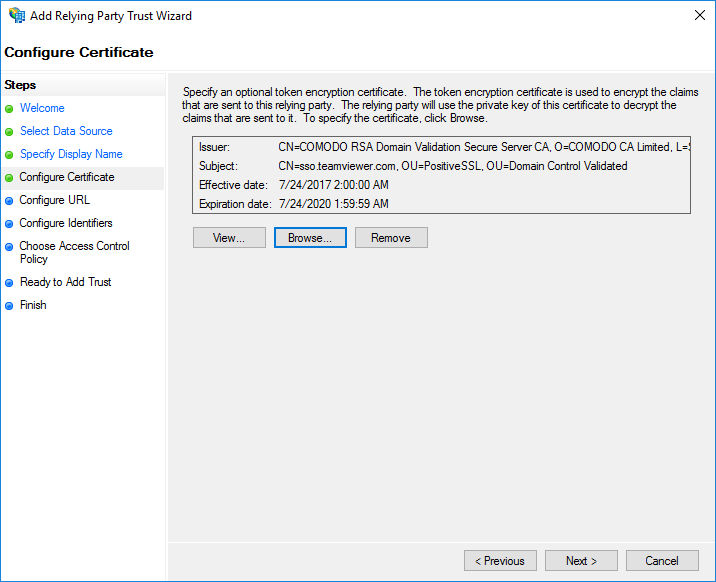
6) Duyệt đến tệp chứng chỉ (xem bình luận ở trên)
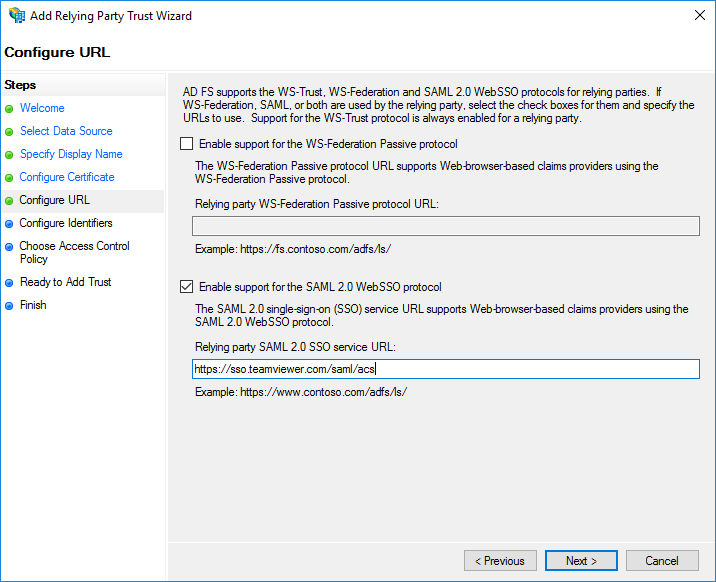
7) Đánh dấu vào ô Enable support for the SAML 2.0 WebSSO protocol và nhập URL dịch vụ sau: https://sso.teamviewer.com/saml/acs
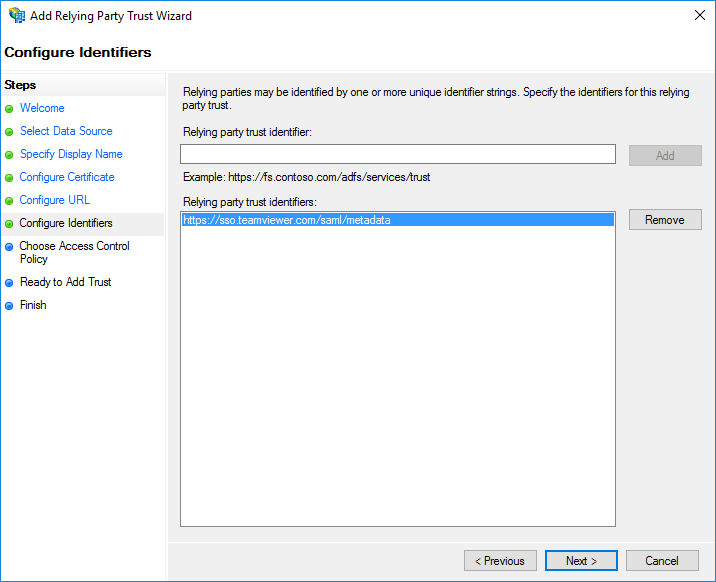
8) Trên trang cấu hình định danh Configure Identifiers, thêm https://sso.teamviewer.com/saml/metadata làm nhà cung cấp danh tính (định danh)
9) Xác nhận thêm bên tin cậy.
10) Cấu hình chính sách phát hành yêu cầu như mô tả cho quy trình Tự động ở trên.
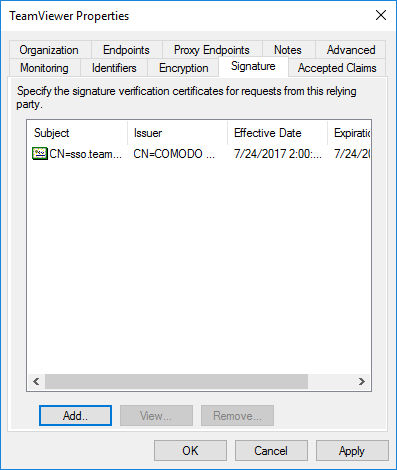
11) Tiếp theo, cấu hình chứng chỉ chữ ký của bên tin cậy. Do đó, hãy mở thuộc tính (nhấp đúp) và điều hướng đến Signature tab. Duyệt đến cùng một tệp chứng chỉ như đã đề cập ở trên
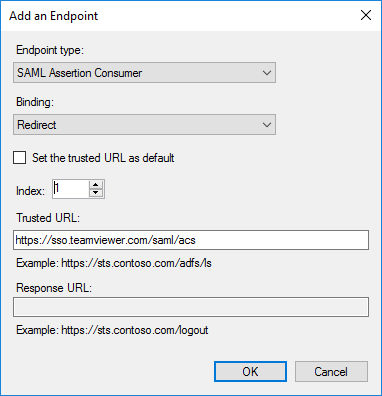
12) Tùy chọn, thêm điểm cuối SAML thứ hai vào trust của bên tin cậy. Điều hướng đến Endpoints tab và nhấp vào Add SAML endpoint
- Chọn SAML Assertion Consumer làm loại điểm cuối “endpoint type”
- Chọn Redirect làm binding
- Đặt Index thành 1
- Đặt Trusted URL thành https://sso.teamviewer.com/saml/acs
3.6 Cấu hình máy khách TeamViewer Client
TeamViewer tương thích với Đăng nhập một lần bắt đầu từ phiên bản 13.2.1080.
Các phiên bản trước không hỗ trợ Đăng nhập một lần (Single Sign-On) và không thể chuyển hướng người dùng đến nhà cung cấp danh tính của bạn trong quá trình đăng nhập. Cấu hình máy khách là tùy chọn nhưng cho phép thay đổi trình duyệt được sử dụng để đăng nhập SSO của IdP.
Theo mặc định, máy khách TeamViewer sẽ sử dụng trình duyệt nhúng để xác thực nhà cung cấp danh tính. Nếu bạn muốn sử dụng trình duyệt mặc định của hệ điều hành, bạn có thể thay đổi hành vi này:
Windows
HKEY_CURRENT_USER\Software\TeamViewer\SsoUseEmbeddedBrowser = 0 (DWORD)
MacOS
defaults write com.teamviewer.teamviewer.preferences SsoUseEmbeddedBrowser -int 0
📌Lưu ý: Bạn cần khởi động lại ứng dụng TeamViewer sau khi tạo hoặc thay đổi Registry.
Tham khảo các bài viết về TeamViewer Tensor
- Bài viết:
Teamviewer Tensor : Gói Teamviewer bản quyền cho doanh nghiệp lớn
- Bài viết:
Mua Teamviewer bản quyền giá tốt
- Bài viết:
Giá Bán Các Phiên Bản TeamViewer Và Lý Do Nên Chọn Mua TeamViewer
- Bài viết:
Hướng dẫn kích hoạt giấy phép TeamViewer Tensor license
- Bài viết:
Hướng dẫn quản lý nhiều giấy phép TeamViewer Tensor trong tổ chức, doanh nghiệp lớn
- Bài viết:
Hướng dẫn phân bổ giấy phép TeamViewer Tensor cho các người dùng cá nhân hoặc chi nhánh
Mua bản quyền TeamViewer Tensor tại LicenseSoft
LicenseSoft là đối tác cung cấp các sản phẩm phần mềm bản quyền chính hãng của nhiều hãng phần mềm trên thế giới. Với kinh nghiệm 10 năm trong lĩnh vực phần mềm bản quyền, LicenseSoft tự tin mang tới cho quý khách hàng gói phần mềm TeamViewer Tensor bản quyền với giá ưu đãi nhất thị trường.
LicensSoft cam kết bán hàng:
- Miễn phí giao hàng toàn quốc.
- Chỉ cung cấp bản quyền chính hãng.
- Xuất hóa đơn VAT đầy đủ thông tin.
- Điện thoại: (+84) 0981 434 884
- Email: [email protected]
TẠI SAO CHỌN MUA BẢN QUYỀN TẠI LICENSESOFT
Đối tác hàng đầu
LicenseSoft là đơn vị hàng đầu trong lĩnh vực cung cấp các sản phẩm phần mềm bản quyền chính hãng với hơn 10 năm kinh nghiệm.
1.000+ Khách hàng
LicenseSoft đã triển nhiều dự án cung cấp phần mềm bản quyền cho hơn 1000 khách hàng trên toàn quốc.
Đối tác của các hãng lớn
Chúng tôi đã đạt được chứng nhận đối tác vinh dự và uy tín của nhiều hãng phần mềm lớn trên toàn thế giới.
Chi phí tối ưu
LicenseSoft mang tới quý khách hàng các gói bản quyền phần mềm với chi phí tối ưu. Cam kết giá luôn tốt nhất thị trường
Tư vấn tận tình
Đội ngũ nhân viên kinh doanh của LicenseSoft có kinh nghiệm tư vấn và am hiểu về các gói bản quyền phần mềm để tư vấn tối ưu cho khách hàng
Hỗ trợ nhanh chóng
Mọi yêu cầu về báo giá, tư vấn sản phẩm hay hỗ trợ kỹ thuật của khách hàng đều được chúng tôi đáp ứng nhanh nhất có thể.