Tư vấn mua bán bản quyền phần mềm Acunetix giá tốt – Nền tảng quét lỗ hổng bảo mật ứng dụng web và quản lý bảo mật toàn diện
Acunetix: Công cụ quét bảo mật web toàn diện, cung cấp góc nhìn 360 độ về bảo mật của một tổ chức.
- DAST Siêu tốc cho doanh nghiệp đang phát triển
Nhanh chóng tìm và khắc phục các lỗ hổng khiến ứng dụng và API của bạn có nguy cơ bị tấn công. An tâm hơn mà không cần đầu tư thêm thời gian. Hàng ngàn doanh nghiệp tự động hóa bảo mật ứng dụng với Acunetix
- Hơn 2.300 công ty thuộc mọi quy mô tự động hóa kiểm tra bảo mật ứng dụng với Acunetix
1. Giới thiệu về Acunetix
Acunetix là một nền tảng quét lỗ hổng bảo mật ứng dụng web và quản lý bảo mật toàn diện. Nó là một trong những công cụ hàng đầu trong lĩnh vực kiểm thử bảo mật động (DAST) và được thiết kế để giúp các tổ chức tự động hóa việc tìm kiếm các lỗ hổng trên website và ứng dụng web của họ.
Acunetix nổi bật với khả năng quét nhanh, chính xác và có thể tích hợp sâu vào quy trình phát triển phần mềm, giúp các đội ngũ DevSecOps (Development, Security, Operations) làm việc hiệu quả hơn.
Quá trình phát triển của Acunetix
Acunetix đã trải qua một quá trình phát triển đáng kể, từ một công cụ quét lỗ hổng ban đầu trở thành một nền tảng bảo mật toàn diện.
2005 – Khởi đầu: Acunetix được thành lập và phát hành phiên bản đầu tiên của công cụ quét. Thời điểm này, nó tập trung chủ yếu vào việc phát hiện các lỗ hổng cơ bản như SQL Injection và Cross-Site Scripting (XSS).
2007 – Mở rộng khả năng: Acunetix bắt đầu tích hợp các tính năng tự động hóa và báo cáo chi tiết, giúp người dùng dễ dàng quản lý các lỗ hổng đã được phát hiện.
2013 – Đột phá công nghệ: Giới thiệu công nghệ DeepScan, cho phép quét các ứng dụng web phức tạp, bao gồm cả các ứng dụng sử dụng JavaScript và HTML5, vốn là thách thức lớn đối với các công cụ quét DAST thời bấy giờ.
2018 – Hợp nhất với Invicti: Việc sáp nhập với Invicti Security đánh dấu một bước ngoặt lớn. Acunetix bắt đầu được tích hợp sâu hơn vào hệ sinh thái của Invicti, đặc biệt là với khả năng quét và phân tích mã nguồn một cách tự động và liên tục.
Hiện tại: Acunetix tiếp tục phát triển với việc tích hợp AI để tối ưu hóa việc phát hiện lỗ hổng, cung cấp các tính năng quản lý bảo mật nâng cao và hỗ trợ các mô hình kiểm thử như IAST (Kiểm thử bảo mật tương tác), giúp nó trở thành một giải pháp toàn diện cho quy trình DevSecOps hiện đại.
WEB APPLICATION AND API SECURITY
Bạn không cần thêm thời gian cho AppSec. Bạn chỉ cần Acunetix.
Bảo mật hơn. Ít tốn công sức hơn.
Bạn có một danh sách dài các nhiệm vụ AppSec:
- Tìm kiếm lỗ hổng
- Nghiên cứu lỗ hổng zero-day
- Xác nhận lỗ hổng
- Phân loại lỗ hổng
- Tạo phiếu yêu cầu hỗ trợ cho nhà phát triển
- Hướng dẫn nhà phát triển khắc phục
- Kiểm tra lại bản sửa lỗi
- Đảm bảo tuân thủ

Quét những gì quan trọng nhất
Tính năng Chấm điểm Rủi ro Dự đoán “Predictive Risk Scoring” sử dụng mô hình AI độc quyền của chúng tôi để dự đoán rủi ro liên quan đến ứng dụng của bạn, giúp bạn ưu tiên các nỗ lực trước khi quá trình quét lỗ hổng bắt đầu.
Tự động và liên tục tìm kiếm các tài sản trực tuyến được liên kết hoặc sử dụng bởi tổ chức của bạn.
Nhận điểm rủi ro cho từng tài sản, được tính toán từ một bộ 220 tham số với độ tin cậy tối thiểu 83%.
Với thông tin chi tiết chủ động thu được từ điểm rủi ro đã tính toán, bạn sẽ tiết kiệm được thời gian quan trọng khi tập trung nỗ lực vào các tài sản có rủi ro cao nhất trước.

Nhận kết quả quét hữu ích chỉ trong vài phút
Lên lịch quét một lần hoặc định kỳ
Khởi chạy quét đồng thời không giới hạn trong nhiều môi trường cùng lúc
Phát hiện hơn 7.000 lỗ hổng, bao gồm OWASP Top 10, XSS, lỗ hổng ngoài băng thông, v.v.
Nhận 90% kết quả trước khi quá trình quét hoàn tất một nửa
Nhận 90% kết quả trước khi quá trình quét hoàn tất một nửa

Giải quyết lỗ hổng nhanh hơn cả khi bạn nói "khắc phục".
- Loại bỏ nhiễu. Công cụ quét dựa trên bằng chứng của Acunetix tự động xác minh lỗ hổng với độ chính xác 99,98%.
- Xác định vị trí lỗ hổng. Xem chính xác các dòng mã cần sửa để bạn không phải mất công tìm kiếm.
- Nhận hướng dẫn khắc phục. Cung cấp cho các nhà phát triển tất cả thông tin họ cần để tự giải quyết các lỗ hổng bảo mật.

Dễ dàng quét ở những nơi khó tiếp cận
Bất kể bạn sử dụng framework, ngôn ngữ hay công nghệ nào. Chạy quét tự động ở hầu hết mọi nơi:
- Ứng dụng một trang (SPA)
- Các trang web nặng về script được xây dựng bằng JavaScript và HTML5
- Khu vực được bảo vệ bằng mật khẩu
- Đường dẫn phức tạp và biểu mẫu nhiều cấp
- Các trang không được liên kết mà hầu hết máy quét không thể nhìn thấy

Tích hợp bảo mật web vào quy trình phát triển của bạn
2. Các tính năng nổi bật Acunetix
Kiểm tra lỗ hổng toàn diện: Acunetix có khả năng phát hiện hơn 4.500 loại lỗ hổng web, bao gồm cả các lỗ hổng phổ biến trong bảng xếp hạng OWASP Top 10 như SQL Injection và XSS.
Tự động hóa hoàn toàn: Nó có thể tự động quét và phân tích các trang web và API mà không cần sự can thiệp thủ công.
Tích hợp SAST & IAST: Acunetix kết hợp giữa kiểm thử bảo mật động (DAST) với kiểm thử tĩnh (SAST) và kiểm thử tương tác (IAST), giúp phát hiện các lỗ hổng chính xác hơn và cung cấp thông tin chi tiết về vị trí lỗ hổng trong mã nguồn.
Hệ thống báo cáo mạnh mẽ: Cung cấp các báo cáo chi tiết, dễ hiểu, kèm theo các thông tin về mức độ nghiêm trọng của lỗ hổng và hướng dẫn cụ thể để khắc phục.
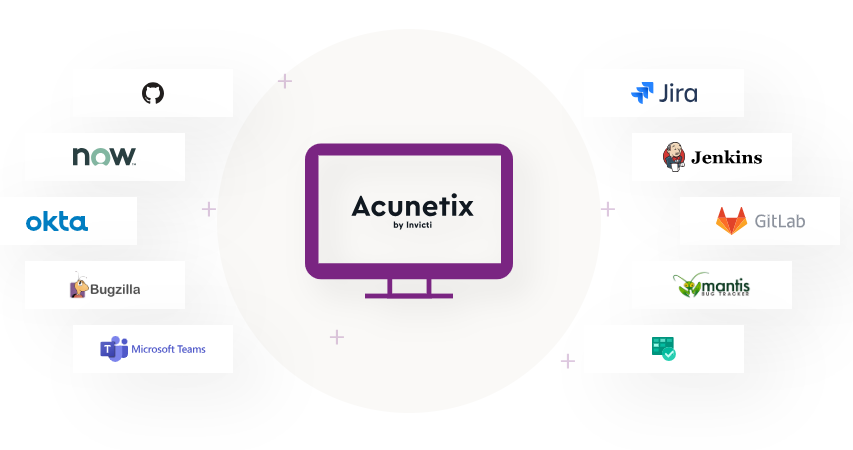
Tích hợp với các công cụ DevSecOps: Acunetix dễ dàng kết nối với các công cụ phát triển, CI/CD và quản lý dự án phổ biến như Jenkins, Jira, GitLab, Azure DevOps…
Quét mã độc (Malware) và các lỗi cấu hình sai: Không chỉ quét lỗ hổng, nó còn kiểm tra các tệp tin độc hại và các lỗi cấu hình máy chủ có thể gây ra rủi ro.
3. Lợi ích của Acunetix
Tăng tốc độ phát hiện lỗ hổng: Khả năng quét tự động và nhanh chóng giúp các đội ngũ bảo mật tiết kiệm rất nhiều thời gian, từ đó họ có thể tập trung vào các công việc phức tạp hơn.
Giảm thiểu “False Positives” (Cảnh báo sai): Với công nghệ quét tiên tiến, Acunetix có tỷ lệ cảnh báo sai thấp, giúp các lập trình viên không phải mất công kiểm tra lại các lỗi không có thật.
Cải thiện quy trình làm việc: Tích hợp liền mạch vào quy trình phát triển giúp đảm bảo an toàn cho sản phẩm ngay từ những giai đoạn đầu tiên, từ đó giảm thiểu chi phí sửa lỗi về sau.
Bảo vệ toàn diện: Khả năng kết hợp DAST, SAST và IAST giúp Acunetix mang lại một cái nhìn toàn diện về tình hình bảo mật của ứng dụng web.
4. Tại sao bạn cần bảo mật ứng dụng web của mình
Bảo mật website “Website security” là khía cạnh bị bỏ qua nhiều nhất hiện nay trong việc bảo mật doanh nghiệp và nên được ưu tiên trong bất kỳ tổ chức nào. Tin tặc ngày càng tập trung vào các ứng dụng dựa trên web – giỏ hàng, biểu mẫu, trang đăng nhập, nội dung động, v.v. Có thể truy cập 24/7 từ mọi nơi trên thế giới, các ứng dụng web không an toàn cung cấp quyền truy cập dễ dàng vào cơ sở dữ liệu doanh nghiệp và cũng cho phép tin tặc thực hiện các hoạt động bất hợp pháp bằng cách sử dụng các trang web bị tấn công. Trang web của nạn nhân có thể được sử dụng để khởi chạy các hoạt động tội phạm như lưu trữ các trang web lừa đảo hoặc truyền tải nội dung bất hợp pháp, đồng thời lạm dụng băng thông của trang web và khiến chủ sở hữu phải chịu trách nhiệm về những hành vi bất hợp pháp này.
Tin tặc đã có sẵn một loạt các cuộc tấn công mà chúng thường xuyên thực hiện nhắm vào các tổ chức, bao gồm SQL Injection, Cross Site Scripting, Directory Traversal Attacks, Parameter Manipulation (Ví dụ như: URL, Cookie, HTTP headers, web forms), Authentication Attacks, Directory Enumeration và các khai thác khác.
Cộng đồng tin tặc cũng rất gắn kết; Các cuộc xâm nhập ứng dụng web mới được phát hiện, được gọi là khai thác Zero Day, được đăng tải trên một số diễn đàn và trang web chỉ có thành viên của nhóm ngầm độc quyền đó mới biết. Các bài đăng được cập nhật hàng ngày và được sử dụng để lan truyền và tạo điều kiện cho các cuộc tấn công tiếp theo.
Các ứng dụng web – giỏ hàng, biểu mẫu, trang đăng nhập, nội dung động và các ứng dụng tùy chỉnh khác – được thiết kế để cho phép khách truy cập trang web của bạn truy xuất và gửi nội dung động, bao gồm nhiều mức độ dữ liệu cá nhân và nhạy cảm khác nhau.
Nếu các ứng dụng web này không an toàn, toàn bộ cơ sở dữ liệu thông tin nhạy cảm của bạn sẽ gặp rủi ro nghiêm trọng. Một nghiên cứu của Gartner Group cho thấy 75% các cuộc tấn công mạng được thực hiện ở cấp độ ứng dụng web.
Tại sao các ứng dụng web dễ bị tấn công?
- Khách hàng, nhân viên, nhà cung cấp và cả tin tặc đều có thể dễ dàng truy cập trang web và ứng dụng web 24/7 trên internet.
- Tường lửa và SSL không bảo vệ chống lại việc tấn công ứng dụng web, đơn giản vì quyền truy cập vào trang web phải được công khai.
- Các ứng dụng web thường có quyền truy cập trực tiếp vào dữ liệu nền tảng như cơ sở dữ liệu khách hàng.
- Hầu hết các ứng dụng web được tùy chỉnh và do đó, ít được kiểm thử hơn so với phần mềm có sẵn. Do đó, các ứng dụng tùy chỉnh dễ bị tấn công hơn.
- Nhiều cuộc tấn công mạng nghiêm trọng đã chứng minh rằng bảo mật ứng dụng web vẫn là yếu tố quan trọng nhất. Nếu ứng dụng web của bạn bị xâm phạm, tin tặc sẽ có toàn quyền truy cập vào dữ liệu nền tảng của bạn ngay cả khi tường lửa được cấu hình chính xác và hệ điều hành cũng như ứng dụng của bạn được vá lỗi liên tục.
- Bảo vệ an ninh mạng không bảo vệ chống lại các cuộc tấn công ứng dụng web vì chúng được khởi chạy trên cổng 80, cổng này phải luôn mở để cho phép hoạt động kinh doanh diễn ra bình thường. Do đó, điều bắt buộc là bạn phải thường xuyên và nhất quán kiểm tra các ứng dụng web của mình để tìm ra các lỗ hổng có thể khai thác.
Nhu cầu quét bảo mật ứng dụng web tự động
Việc kiểm tra lỗ hổng bảo mật thủ công cho tất cả các ứng dụng web của bạn rất phức tạp và tốn thời gian vì nó thường liên quan đến việc xử lý một khối lượng lớn dữ liệu. Nó cũng đòi hỏi trình độ chuyên môn cao và khả năng theo dõi khối lượng lớn mã được sử dụng trong một ứng dụng web. Hơn nữa, tin tặc liên tục tìm ra những cách mới để khai thác ứng dụng web của bạn, điều này có nghĩa là bạn sẽ phải liên tục theo dõi các cộng đồng bảo mật và tìm ra các lỗ hổng mới trong mã ứng dụng web của mình trước khi tin tặc phát hiện ra chúng.
Quét lỗ hổng bảo mật tự động cho phép bạn tập trung vào nhiệm vụ vốn đã đầy thách thức là xây dựng một ứng dụng web. Một trình quét ứng dụng web tự động luôn tìm kiếm các đường dẫn tấn công mới mà tin tặc có thể sử dụng để truy cập ứng dụng web của bạn hoặc dữ liệu đằng sau nó.
Chỉ trong vài phút, một trình quét ứng dụng web tự động có thể quét ứng dụng web của bạn, xác định tất cả các tệp có thể truy cập từ internet và mô phỏng hoạt động của tin tặc để xác định các thành phần dễ bị tấn công.
Ngoài ra, trình quét lỗ hổng tự động cũng có thể được sử dụng để đánh giá mã tạo nên ứng dụng web, cho phép xác định các lỗ hổng tiềm ẩn có thể không dễ nhận thấy trên internet nhưng vẫn tồn tại trong ứng dụng web và do đó vẫn có thể bị khai thác.
5. Acunetix Vulnerability Management
Acunetix là một công cụ kiểm tra bảo mật ứng dụng web tự động, giúp kiểm tra các ứng dụng web của bạn bằng cách phát hiện các lỗ hổng như SQL Injection, Cross-site scripting và các lỗ hổng có thể khai thác khác. Nhìn chung, Acunetix quét bất kỳ trang web hoặc ứng dụng web nào có thể truy cập thông qua trình duyệt web và sử dụng giao thức HTTP/HTTPS.
Acunetix cung cấp một giải pháp mạnh mẽ và độc đáo để phân tích các ứng dụng web có sẵn và tùy chỉnh, bao gồm cả những ứng dụng sử dụng JavaScript, AJAX và Web 2.0. Acunetix có trình thu thập dữ liệu tiên tiến có thể tìm thấy hầu hết mọi tệp. Điều này rất quan trọng vì những gì không tìm thấy sẽ không thể được kiểm tra.
Cách thức hoạt động của Acunetix
Acunetix hoạt động theo cách sau:
1. Acunetix DeepScan phân tích toàn bộ trang web bằng cách theo dõi tất cả các liên kết trên trang web, bao gồm các liên kết được xây dựng động bằng JavaScript và các liên kết được tìm thấy trong robots.txt và sitemap.xml (nếu có). Kết quả là một bản đồ của trang web, mà Acunetix sẽ sử dụng để khởi chạy các kiểm tra có mục tiêu đối với từng phần của trang web.

2. Nếu công nghệ Acunetix AcuSensor Technology được bật, cảm biến sẽ lấy danh sách tất cả các tệp có trong thư mục ứng dụng web và thêm các tệp không được trình thu thập tìm thấy vào đầu ra của trình thu thập. Các tệp này thường không được trình thu thập tìm thấy vì chúng không thể truy cập từ máy chủ web hoặc không được liên kết qua trang web. Acunetix AcuSensor cũng phân tích các tệp không thể truy cập từ internet, chẳng hạn như web.config.
3. Sau quá trình thu thập, trình quét sẽ tự động khởi chạy một loạt các kiểm tra lỗ hổng trên mỗi trang được tìm thấy, về cơ bản là mô phỏng một tin tặc. Acunetix cũng phân tích từng trang để tìm những nơi có thể nhập dữ liệu và sau đó thử tất cả các kết hợp đầu vào khác nhau. Đây là Giai đoạn Quét Tự động “Automated Scan Stage”. Nếu công nghệ AcuSensor Technology được bật, một loạt các kiểm tra lỗ hổng bổ sung sẽ được khởi chạy trên trang web. Thông tin thêm về AcuSensor được cung cấp trong phần sau.

4. Các lỗ hổng được xác định sẽ được hiển thị trong báo cáo Kết quả Quét “Scan Results”. Mỗi cảnh báo lỗ hổng chứa thông tin về lỗ hổng, chẳng hạn như dữ liệu POST được sử dụng, mục bị ảnh hưởng, phản hồi HTTP của máy chủ, v.v. Nếu sử dụng
5. Nếu sử dụng công nghệ AcuSensor Technology, các chi tiết như số dòng mã nguồn, dấu vết ngăn xếp hoặc truy vấn SQL bị ảnh hưởng dẫn đến lỗ hổng sẽ được liệt kê. Các khuyến nghị về cách khắc phục lỗ hổng cũng được hiển thị.
6. Nhiều báo cáo khác nhau có thể được tạo sau khi quét xong, bao gồm báo cáo Executive Summary report, báo cáo Developer report và các báo cáo tuân thủ khác nhau như PCI DSS hoặc ISO 270001.
6. Công nghệ AcuSensor của Acunetix
Công nghệ AcuSensor độc đáo của Acunetix cho phép bạn xác định nhiều lỗ hổng hơn so với các trình quét ứng dụng web khác, đồng thời giảm thiểu các kết quả dương tính giả. Acunetix AcuSensor chỉ ra chính xác vị trí lỗ hổng trong mã của bạn và báo cáo thêm thông tin gỡ lỗi.
Độ chính xác cao hơn, có sẵn cho các ứng dụng web PHP, .NET và JAVA, đạt được bằng cách kết hợp các kỹ thuật quét hộp đen “Black box scanning” với phản hồi từ các cảm biến được đặt bên trong mã nguồn. Quét hộp đen không biết ứng dụng phản ứng như thế nào và các trình phân tích mã nguồn không hiểu ứng dụng sẽ hoạt động như thế nào khi bị tấn công. Công nghệ AcuSensor kết hợp cả hai kỹ thuật để đạt được kết quả tốt hơn đáng kể so với việc sử dụng các trình phân tích mã nguồn và quét hộp đen một cách độc lập.
AcuSensor có thể được cài đặt trong mã nguồn .NET, PHP và JAVA một cách minh bạch.
AcuSensor có thể được cài đặt vào các tập hợp .NET và JAVA được biên dịch sẵn, ngay cả khi chúng được ký (tên mạnh), do đó, không cần mã nguồn .NET hoặc JAVA, cũng như trình biên dịch (hoặc bất kỳ phần phụ thuộc nào khác). Đối với các ứng dụng web PHP, mã nguồn luôn sẵn có. Cho đến nay, Acunetix là giải pháp bảo mật lỗ hổng web duy nhất triển khai công nghệ này.
Ưu điểm của việc sử dụng Công nghệ AcuSensor
- Cho phép bạn xác định vị trí và khắc phục lỗ hổng nhanh hơn nhờ khả năng cung cấp nhiều thông tin hơn về lỗ hổng, chẳng hạn như số dòng mã nguồn, dấu vết ngăn xếp, truy vấn SQL bị ảnh hưởng, v.v.
- Giảm đáng kể các kết quả dương tính giả khi quét trang web vì công nghệ này hiểu rõ hơn về hành vi của ứng dụng web.
- Cảnh báo bạn về các sự cố cấu hình ứng dụng web có thể dẫn đến cấu hình bảo mật sai hoặc làm lộ thông tin nhạy cảm. Ví dụ: Nếu ‘lỗi tùy chỉnh’ được bật trong .NET, điều này có thể làm lộ các chi tiết ứng dụng nhạy cảm cho người dùng có mục đích xấu.
- Tư vấn cho bạn cách bảo mật tốt hơn các thiết lập máy chủ web của mình, ví dụ: nếu quyền ghi được bật trên máy chủ web server.
- Phát hiện nhiều lỗ hổng SQL injection hơn. Trước đây, lỗ hổng SQL injection chỉ có thể được tìm thấy nếu lỗi cơ sở dữ liệu được báo cáo, trong khi giờ đây, mã nguồn có thể được phân tích để cải thiện khả năng phát hiện.
- Khả năng phát hiện lỗ hổng SQL injection trong tất cả các câu lệnh SQL, bao gồm cả câu lệnh SQL INSERT. Sử dụng bộ quét hộp đen, các lỗ hổng SQL injection như vậy không thể được tìm thấy. Điều này làm tăng đáng kể khả năng tìm thấy lỗ hổng của Acunetix.
- Quét bằng AcuSensor sẽ thực hiện thu thập dữ liệu back-end, hiển thị tất cả các tệp có thể truy cập thông qua máy chủ web đến máy quét; ngay cả khi các tệp này không được liên kết thông qua ứng dụng front-end. Điều này đảm bảo phạm vi bao phủ 100% của ứng dụng và cảnh báo người dùng về bất kỳ tệp backdoor nào có thể đã bị kẻ tấn công tải lên một cách độc hại.
- Công nghệ AcuSensor có thể chặn tất cả các đầu vào của ứng dụng web và xây dựng một danh sách toàn diện với tất cả các đầu vào có thể có trên trang web và kiểm tra chúng.
- Khả năng kiểm tra các lỗ hổng tạo và xóa tệp tùy ý. Ví dụ: Thông qua một tập lệnh dễ bị tấn công, kẻ tấn công có thể tạo một tệp trong thư mục ứng dụng web và thực thi tệp đó để có quyền truy cập đặc quyền hoặc xóa các tệp ứng dụng web nhạy cảm.
7. Quét Lỗ hổng Mạng (Network Vulnerability Scanning)
Trong Acunetix Premium, như một phần của quá trình kiểm tra trang web, phiên bản trực tuyến của Acunetix sẽ thực hiện kiểm tra bảo mật mạng của máy chủ lưu trữ trang web. Quá trình quét bảo mật mạng này sẽ xác định bất kỳ dịch vụ nào đang chạy trên máy chủ được quét bằng cách chạy quét cổng trên hệ thống. Acunetix sẽ báo cáo hệ điều hành và phần mềm lưu trữ các dịch vụ được phát hiện. Quá trình này cũng sẽ xác định các Trojan có thể đang ẩn náu trên máy chủ.
Quá trình quét lỗ hổng mạng đánh giá tính bảo mật của các giao thức phổ biến như FTP, DNS, SMTP, IMAP, POP3, SSH, SNMP và Telnet. Ngoài việc kiểm tra mật khẩu yếu hoặc mật khẩu mặc định, Acunetix cũng sẽ kiểm tra cấu hình sai trong các dịch vụ được phát hiện, điều này có thể dẫn đến vi phạm bảo mật. Acunetix cũng sẽ kiểm tra xem các máy chủ khác đang chạy trên máy có sử dụng bất kỳ giao thức nào đã lỗi thời hay không. Tất cả những điều này dẫn đến một hệ thống không an toàn, tạo điều kiện cho kẻ xâm nhập gây hại cho trang web và danh tiếng của bạn.
Acunetix Online cũng tích hợp trình quét mạng OpenVAS phổ biến để kiểm tra hơn 50.000 lỗ hổng mạng. Trong quá trình quét mạng, Acunetix sử dụng nhiều kỹ thuật thăm dò cổng và nhận dạng hệ điều hành khác nhau để xác định một số lượng lớn thiết bị, hệ điều hành và sản phẩm máy chủ. Nhiều lần kiểm tra bảo mật sau đó được thực hiện đối với các sản phẩm được xác định đang chạy trên máy chủ được quét, cho phép bạn phát hiện tất cả các lỗ hổng tồn tại trên máy chủ ngoại vi của mình.
8. Các gói đăng ký bản quyền Acunetix
Gói linh hoạt, giá cả minh bạch
Phạm vi bảo hiểm không giới hạn. Trả tiền cho sự an toàn, không phải giới hạn tùy ý.
Essentials
Nền tảng cho một chương trình AppSec vững mạnh—hãy bắt đầu bằng sự chắc chắn.
Liên hệ
- DAST
- Web Application Scanning
- Standard API Scanning
- LLM Scanning
- Predictive Risk Scoring
- Runtime SCA
- Standard RBAC
- Standard Support
- Personal Email Notifications
- Standard Dashboards
- Standard Reports
- Deployment
Cloud Hosting - Internal App Scanning (Agents)
Recommended Add-Ons:
- Premium Support
- Professional Service Hours
- API Security
Professional
Mở rộng AppSec của bạn với các tính năng và quy trình làm việc tiên tiến.
Liên hệ
- DAST + AI-Powered DAST
- Web Application Scanning
- Standard API Scanning
- LLM Scanning
- Predictive Risk Scoring
- Runtime SCA
- Standard RBAC
- Standard Support
- Advanced Automations
- Standard Dashboards
- Advanced Reports
- Deployment
Cloud Hosting - Integrations
Ticketing
CI/CD
Communications* - AST Connectors
- Internal App Scanning (Agents)
- Single Sign-On
- PCI ASV*
- Dynamic URL Scanning
*Coming Soon
Recommended Add-Ons:
- Premium Support
- Premium Support + Guided Success**
- U.S.-Based Support
- Professional Service Hours
- Mend SAST, SCA, and Container Security
- On-Premises*
- API Security
*Coming Soon
**Eligibility based on FQDN tier
Ultimate
AppSec toàn diện tối ưu dành cho doanh nghiệp—bảo mật và kiểm soát tối đa.
Liên hệ
- DAST + AI-Powered DAST
- Web Application Scanning
- API Security
- LLM Scanning
- Predictive Risk Scoring
- Runtime SCA
- Customizable RBAC
- Premium Support + Guided Success**
- Advanced Automations
- Standard + Risk Posture Management Dashboards*
- Advanced Reports
- Deployment
Cloud Hosting
Bring Your Own Cloud
On-Premises*
Air Gapped* - Integrations
Ticketing
CI/CD
Communications*
PAM & SEM*
API Management Systems - AST Connectors
- Internal App Scanning (Agents)
- Single Sign-On + Auto-Provisioning*
- PCI ASV*
- Dynamic URL Scanning
- IAST
- Audit Logs
* Coming Soon
** Eligibility based on FQDN tier
Recommended Add-Ons:
- Advanced Guided Success
- U.S.-Based Support
- Professional Service Hours
- Mend SAST, SCA, and Container Security
Link giá tham khảo từ hãng: https://www.acunetix.com/pricing/
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884 hoặc (+84) 0981 434 884
- Email: [email protected].
- Website: https://licensesoft.net.vn/
9. Các câu hỏi thường gặp về Acunetix (FAQ)
Có! Hãy trải nghiệm Acunetix trực tiếp với giấy phép Proof of Concept license không rủi ro của Acunetix. Hãy kiểm tra toàn bộ giải pháp trong môi trường thực tế của bạn để đảm bảo nó đáp ứng hoàn hảo các nhu cầu bảo mật cụ thể của tổ chức bạn trước khi cam kết bất kỳ điều gì.
Mục tiêu “Target” được định nghĩa trong Invicti là một tên miền đủ điều kiện (FQDN – Fully Qualified Domain Name). FQDN là tên miền đầy đủ cho một mục tiêu cụ thể và bao gồm hai phần: tên máy chủ và tên miền.
Các ví dụ dưới đây được coi là 1 mục tiêu, vì chúng dùng chung FQDN.
http://example.com
https://example.com
http://www.example.com
http://www.example.com/test
Các tên miền phụ và cổng dùng chung FQDN, nhưng được coi là các mục tiêu khác nhau. Ví dụ:
http://example.com
http://test.example.com
http://example.com:81
Acunetix tích hợp với các ứng dụng của bên thứ ba, giúp theo dõi và bảo vệ dễ dàng hơn trước các lỗ hổng đã xác định. Xem trang này để xem tất cả các tích hợp của Acunetix.
Acunetix sử dụng công nghệ quét heuristic tiên tiến thay vì cơ sở dữ liệu chữ ký truyền thống, cho phép phát hiện các lỗ hổng zero-day ngay cả trong các ứng dụng web được tùy chỉnh nhiều nhất.
Đăng ký Acunetix subscription của bạn bao gồm các bản cập nhật cơ sở dữ liệu lỗ hổng bảo mật hàng tuần, bao gồm các vấn đề bảo mật đã biết trên các nền tảng phổ biến như WordPress, Joomla, jQuery, Apache và nhiều nền tảng khác.
Ngoài các bản cập nhật thường xuyên này, bạn sẽ nhận được các bản kiểm tra bảo mật tiên tiến được thiết kế để xác định các mối đe dọa zero-day mới nổi, cùng với các cải tiến liên tục và các tính năng mới. Acunetix cung cấp các bản cập nhật nền tảng lớn khoảng hai tháng một lần, đảm bảo bạn luôn đi trước các thách thức bảo mật đang phát triển.
Đối với các lỗ hổng nghiêm trọng như Heartbleed, đội ngũ nghiên cứu bảo mật chuyên dụng của Acunetix làm việc chăm chỉ để phát hành các bản cập nhật bảo vệ trong vòng vài ngày sau khi phát hiện. Đội ngũ chuyên biệt này liên tục cải tiến cơ sở dữ liệu lỗ hổng và phát triển các phương pháp phát hiện bảo mật mới, mang đến cho bạn khả năng bảo vệ hàng đầu trong ngành.
Acunetix cung cấp khả năng phát hiện lỗ hổng toàn diện, xác định hàng ngàn biến thể mối đe dọa bảo mật mà không bị ràng buộc bởi các khuôn khổ tuân thủ hoặc danh sách kiểm tra cụ thể. Phần mềm này quét toàn diện tất cả các vấn đề bảo mật web—cho dù chúng có nằm trong các yêu cầu quy định hay không—mang đến khả năng bảo vệ vượt xa các biện pháp tuân thủ tiêu chuẩn. Nhiều lỗ hổng mà Acunetix xác định nằm trong danh sách 10 rủi ro bảo mật nghiêm trọng hàng đầu của OWASP, nhưng khả năng bảo vệ của nó vượt xa các mối đe dọa phổ biến này để bảo vệ ứng dụng của bạn khỏi toàn bộ các hình thức khai thác tiềm ẩn.
Sự hài lòng của khách hàng là ưu tiên hàng đầu tại Acunetix, đó là lý do tại sao tất cả các gói đăng ký của chúng tôi đều bao gồm dịch vụ hỗ trợ tiêu chuẩn đẳng cấp thế giới với thời gian phản hồi nhanh chóng, dịch vụ xuất sắc và truy cập thuận tiện. Xem các gói hỗ trợ của chúng tôi tại đây.
Kết luận
Tóm lại, Acunetix là một giải pháp cao cấp và hiệu quả để quản lý bảo mật ứng dụng web, đặc biệt dành cho các tổ chức có yêu cầu cao về tốc độ và tính toàn diện.
Tham khảo các phần mềm quét lỗ hổng bảo mật & Giải pháp an ninh mạng khác
- Bài viết:
Burp Suite DAST – Mô phỏng các cuộc tấn công thực tế từ bên ngoài để tìm ra các lỗ hổng bảo mật
- Bài viết:
SonarQube – Công cụ Phân tích Chất lượng Mã nguồn, Bảo mật
- Bài viết:
Phần mềm quét lỗ hổng bảo mật là gì?
- Bài viết:
Burp Suite Professional – Công Cụ Toàn Diện Kiểm Thử Bảo Mật Web App
- Bài viết:
Bitdefender GravityZone: Phần mềm an ninh mạng phòng thủ đa lớp
- Bài viết:
LetsDefend – Giải Pháp Đào Tạo SOC và An Ninh Mạng Hàng Đầu
Mua bản quyền Acunetix tại LicenseSoft
LicenseSoft là đối tác cung cấp các sản phẩm phần mềm bản quyền chính hãng của nhiều hãng phần mềm trên thế giới. Với kinh nghiệm 10 năm trong lĩnh vực phần mềm bản quyền, LicenseSoft tự tin mang tới cho quý khách hàng gói phần mềm Acunetix bản quyền với giá ưu đãi nhất thị trường.
LicenseSoft cam kết bán hàng:
- Miễn phí giao hàng toàn quốc.
- Chỉ cung cấp bản quyền chính hãng.
- Xuất hóa đơn VAT đầy đủ thông tin.
- Điện thoại: (+84) 0981 434 884
- Email: [email protected]
TẠI SAO CHỌN MUA BẢN QUYỀN TẠI LICENSESOFT
Đối tác hàng đầu
LicenseSoft là đơn vị hàng đầu trong lĩnh vực cung cấp các sản phẩm phần mềm bản quyền chính hãng với hơn 10 năm kinh nghiệm.
1.000+ Khách hàng
LicenseSoft đã triển nhiều dự án cung cấp phần mềm bản quyền cho hơn 1000 khách hàng trên toàn quốc.
Đối tác của các hãng lớn
Chúng tôi đã đạt được chứng nhận đối tác vinh dự và uy tín của nhiều hãng phần mềm lớn trên toàn thế giới.
Chi phí tối ưu
LicenseSoft mang tới quý khách hàng các gói bản quyền phần mềm với chi phí tối ưu. Cam kết giá luôn tốt nhất thị trường
Tư vấn tận tình
Đội ngũ nhân viên kinh doanh của LicenseSoft có kinh nghiệm tư vấn và am hiểu về các gói bản quyền phần mềm để tư vấn tối ưu cho khách hàng
Hỗ trợ nhanh chóng
Mọi yêu cầu về báo giá, tư vấn sản phẩm hay hỗ trợ kỹ thuật của khách hàng đều được chúng tôi đáp ứng nhanh nhất có thể.