Tư vấn mua bán bản quyền phần mềm Burp Suite DAST giá tốt – Mô phỏng các cuộc tấn công thực tế từ bên ngoài để tìm ra các lỗ hổng bảo mật
Burp Suite DAST: Mở rộng AppSec, giảm tải cho đội ngũ bảo mật
- Quét DAST tự động không giới hạn. Được xây dựng trên công nghệ Burp mà đội ngũ bảo mật của bạn đã tin tưởng.
- Được xây dựng trên cùng công nghệ Burp Suite đã được kiểm chứng thực tế mà đội ngũ bảo mật của bạn đã tin tưởng.
- Mở rộng AppSec một cách liền mạch, tận dụng tốt hơn thời gian và chuyên môn của đội ngũ kiểm thử thủ công.
- Bảo mật ứng dụng và API của bạn trên toàn bộ SDLC trước khi chúng được đưa vào sản xuất.
- Quét tất cả. Với trình quét lỗ hổng web động dành cho doanh nghiệp.
1. Burp Suite DAST là gì?
Burp Suite DAST là một giải pháp kiểm thử bảo mật động (DAST – Dynamic Application Security Testing) chuyên sâu. Đây là một thành phần của bộ công cụ Burp Suite, được thiết kế để tự động quét các ứng dụng web và API nhằm tìm kiếm các lỗ hổng bảo mật.
Bạn có thể hình dung Burp Suite DAST như một kẻ tấn công ảo được lập trình sẵn. Nó sẽ mô phỏng các cuộc tấn công thực tế từ bên ngoài để tìm ra các điểm yếu mà tin tặc có thể khai thác.
Nguyên lý hoạt động (DAST)
DAST hoạt động bằng cách kiểm tra ứng dụng khi nó đang chạy. Quá trình này bao gồm:
Thu thập thông tin: Burp Suite DAST sẽ “crawl” (quét) toàn bộ website hoặc API để khám phá tất cả các đường dẫn, trang, và chức năng.
Mô phỏng tấn công: Sau khi thu thập thông tin, nó sẽ gửi các yêu cầu độc hại được thiết kế đặc biệt để kiểm tra các lỗ hổng bảo mật phổ biến, chẳng hạn như SQL Injection, Cross-Site Scripting (XSS), và các lỗi cấu hình sai.
Phân tích phản hồi: Burp Suite DAST phân tích các phản hồi từ máy chủ để xác định xem cuộc tấn công có thành công hay không và tạo ra một báo cáo chi tiết về các lỗ hổng đã được tìm thấy.
Bảo mật toàn bộ danh mục web của bạn
Thiết lập dễ dàng, báo cáo đơn giản
- Thực hiện quét động định kỳ (DAST) trên hàng nghìn trang web. Sử dụng các hành động hàng loạt để quản lý quét ở quy mô lớn hoặc thiết lập từng trang web riêng lẻ; tất cả những gì bạn cần là một URL.
Hiển thị trạng thái bảo mật của bạn
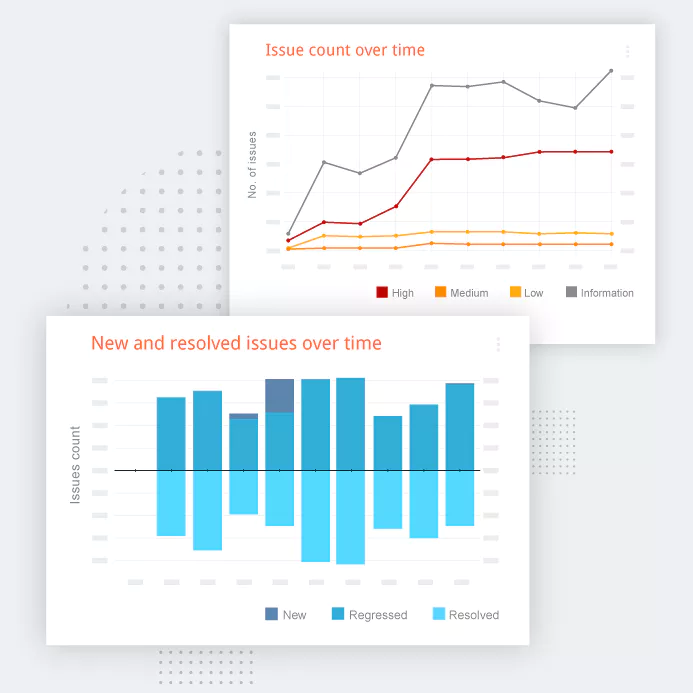
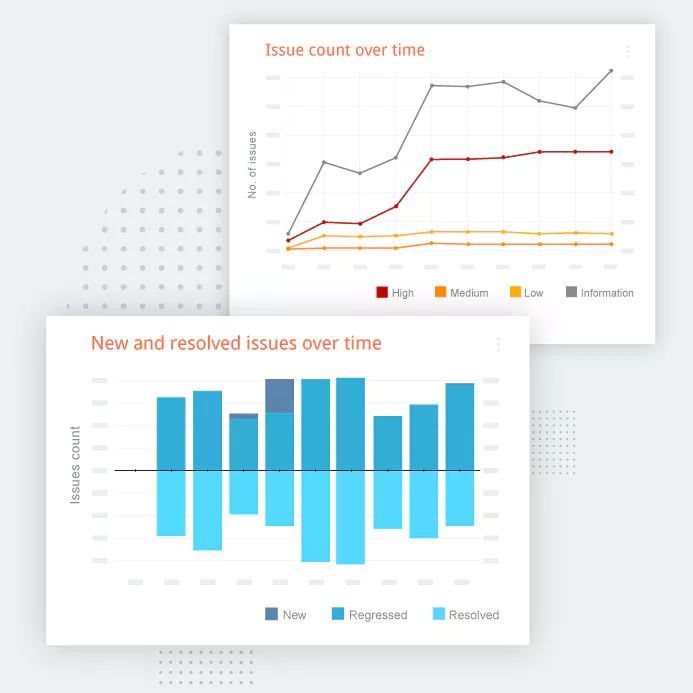
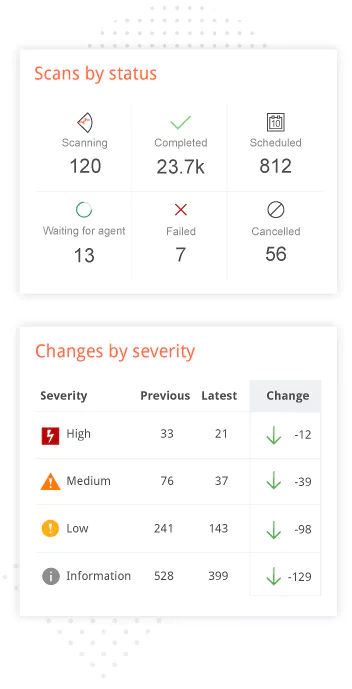
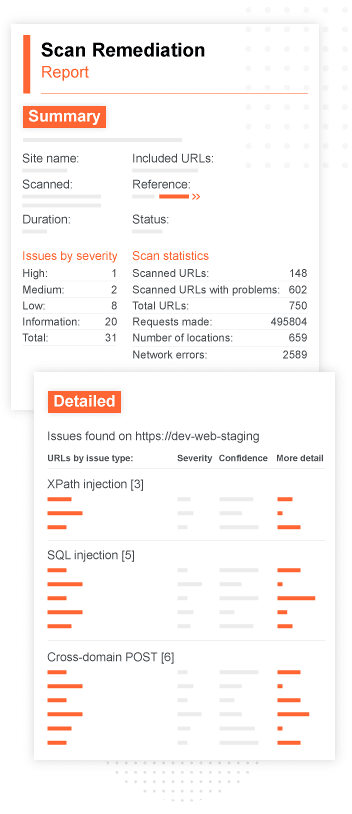
- Bảng điều khiển trực quan giúp xác định xu hướng theo thời gian. Nhận báo cáo quét qua email, xuất sang các công cụ khác và tạo báo cáo cho từng tiêu chuẩn tuân thủ.
Tích hợp DevSecOps
- Tích hợp dễ dàng với bất kỳ nền tảng CI/CD nào, hỗ trợ gốc cho Jira, GitLab và Trello, cùng API GraphQL phong phú – để dễ dàng tích hợp bảo mật vào quy trình phát triển phần mềm hiện có của bạn.
Giảm thiểu rủi ro mà không làm tăng chi phí
- Các tùy chọn đăng ký cho phép các công ty ở mọi quy mô quét ở quy mô lớn. ROI tối đa – không ràng buộc.
Tích hợp bảo mật với quá trình phát triển
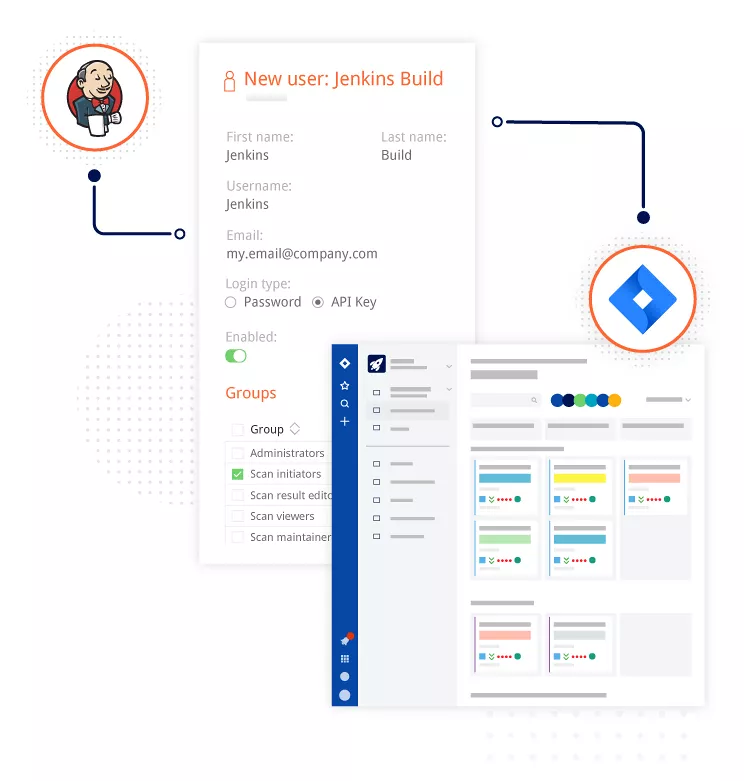
Tích hợp bảo mật vào quy trình phát triển phần mềm
- Với nhiều tích hợp đa dạng (ví dụ: CI/CD, nền tảng theo dõi sự cố và API GraphQL phong phú), bạn có thể tích hợp bảo mật vào quy trình phát triển phần mềm của mình.
Công nghệ bảo mật, dễ tiếp cận cho tất cả mọi người
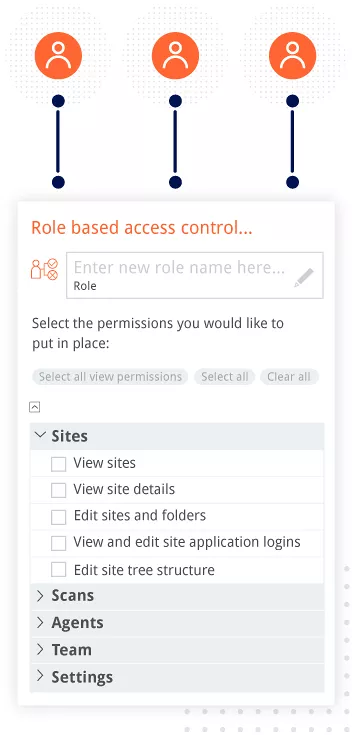
- Nhận phản hồi nhanh chóng, dễ hiểu về các lỗ hổng, được thiết kế riêng cho bạn. Sử dụng kiểm soát truy cập dựa trên vai trò (RBAC) và đăng nhập một lần (SSO) để quản lý nhóm.
Hợp tác để khắc phục lỗ hổng
- Tích hợp với Jira, GitLab hoặc Trello, cho phép các nhà phát triển cộng tác với các nhóm AppSec để khắc phục các sự cố nghiêm trọng.
Thêm thời gian rảnh để AppSec làm được nhiều hơn
Thời gian rảnh để loại bỏ lỗ hổng bảo mật
- Tính năng quét liên tục giúp báo cáo của bạn luôn được cập nhật. Ưu tiên các lỗ hổng bảo mật bằng bộ lọc để xử lý chúng hiệu quả.
Làm việc với Burp Scanner
- Tiêu chuẩn quét vàng, được hỗ trợ bởi PortSwigger Research và được tin dùng tại hơn 17.000 tổ chức trên toàn thế giới. Với khả năng khắc phục mọi lỗ hổng bảo mật được tìm thấy, Burp Scanner được thiết kế để quét web hiện đại.
Tùy chỉnh và kiểm soát
- Kiểm soát với các cấu hình quét tùy chỉnh và tiện ích mở rộng Burp (BApp) – giúp bạn truy tìm ngay cả những lỗi khó phát hiện nhất đồng thời giảm thiểu các kết quả dương tính giả.
Được hỗ trợ bởi công nghệ Burp Suite, được tin dùng tại hơn 17.000 tổ chức trên toàn thế giới
Burp Scanner chính là công cụ bạn đã quen thuộc và yêu thích – được thiết kế riêng cho doanh nghiệp. Được điều hành bởi đội ngũ nghiên cứu an ninh mạng hàng đầu thế giới của PortSwigger, Burp Scanner có thể tìm ra mọi thứ, từ các lỗi thông thường đến các lỗ hổng bảo mật mới nhất.
Phương pháp tiếp cận động (DAST) của Burp Scanner tối đa hóa phạm vi bao phủ, đồng thời giảm thiểu các báo động giả mà không cần phải viết mã. Trên thực tế, công cụ này có khả năng tìm ra nhiều lỗ hổng nghiêm trọng mà ngay cả một người kiểm tra thủ công giàu kinh nghiệm cũng có thể bỏ sót.
2. Các tính năng chính của Burp Suite DAST
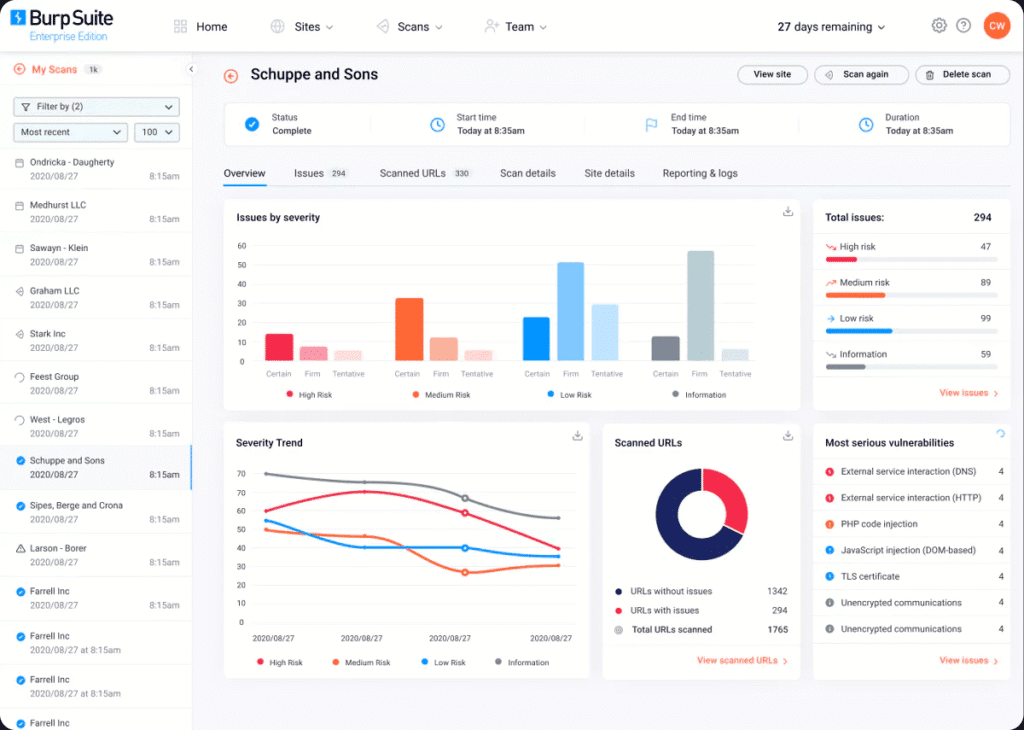
Scanning Features – Tính năng quét lỗ hổng bảo mật
|
|
Integration Features – Tính năng tích hợp
|
|
Reporting Features – Tính năng báo cáo
|
|
3. Lợi ích của Burp Suite DAST
Burp Suite DAST mang lại nhiều lợi ích quan trọng cho người sử dụng, đặc biệt là các đội ngũ phát triển và chuyên gia bảo mật. Dưới đây là những lợi ích nổi bật nhất của nó:
3.1. Tự động hóa và tăng tốc quá trình kiểm thử
Tiết kiệm thời gian và công sức: Thay vì phải tốn hàng giờ để kiểm tra thủ công, Burp Suite DAST tự động quét toàn bộ ứng dụng web và API một cách nhanh chóng. Điều này giúp các chuyên gia bảo mật tập trung vào việc phân tích các lỗ hổng phức tạp hơn.
Phát hiện sớm lỗi: Bằng cách tích hợp vào quy trình CI/CD, Burp Suite DAST có thể tự động chạy mỗi khi có mã mới được cập nhật. Điều này giúp phát hiện và sửa các lỗ hổng ngay từ đầu, trước khi chúng được đưa vào môi trường sản phẩm.
3.2. Giảm thiểu rủi ro bảo mật
Chống lại các cuộc tấn công phổ biến: Burp Suite DAST mô phỏng các cuộc tấn công thực tế từ bên ngoài, giúp tìm ra các lỗ hổng nguy hiểm như SQL Injection, Cross-Site Scripting (XSS), và các lỗi bảo mật khác.
Bảo vệ dữ liệu và uy tín: Việc chủ động tìm và vá các lỗ hổng giúp ngăn chặn các cuộc tấn công mạng, bảo vệ dữ liệu nhạy cảm của người dùng và giữ vững uy tín của công ty.
3.3. Cải thiện năng suất và hợp tác
Báo cáo chi tiết và dễ hiểu: Burp Suite DAST cung cấp các báo cáo chi tiết về từng lỗ hổng, bao gồm mô tả, mức độ nghiêm trọng, và hướng dẫn khắc phục cụ thể. Điều này giúp các lập trình viên dễ dàng hiểu và sửa lỗi mà không cần nhiều kiến thức chuyên sâu về bảo mật.
Cải thiện giao tiếp: Các báo cáo này tạo một cầu nối giữa đội ngũ phát triển và bảo mật, giúp cả hai bên cùng làm việc hiệu quả hơn để xây dựng các ứng dụng an toàn.
3.4. Tiết kiệm chi phí
Tránh các tổn thất lớn: Việc phát hiện và sửa một lỗ hổng trong giai đoạn phát triển rẻ hơn rất nhiều so với việc phải đối phó với một vụ tấn công mạng hoặc rò rỉ dữ liệu sau khi sản phẩm đã ra mắt. Burp Suite DAST giúp bạn tránh được những tổn thất tài chính và pháp lý đáng kể.
Tóm lại, Burp Suite DAST là một khoản đầu tư thông minh, giúp các doanh nghiệp xây dựng một hàng rào bảo vệ vững chắc cho các ứng dụng web của mình, đồng thời tối ưu hóa quy trình làm việc của đội ngũ phát triển và bảo mật.
4. Các gói bản quyền Burp Suite DAST
Cho dù bạn là một nhóm kiểm tra thâm nhập nhỏ hay một bộ phận AppSec trưởng thành chịu trách nhiệm bảo vệ hàng nghìn ứng dụng web, PortSwigger đều có giải pháp phù hợp dành cho bạn.
Liên hệ để biết giá bán chi tiết
Tại sao nên chọn gói đăng ký Subcription của Burp Suite DAST?
- Không giới hạn số lượng người dùng: Tất cả các gói đăng ký đều không giới hạn số lượng người dùng.
- Tùy chỉnh theo nhu cầu của bạn: Gói đăng ký của PortSwigger được tùy chỉnh dựa trên yêu cầu cụ thể của bạn.
- Tùy chọn triển khai: Chọn giữa tùy chọn tự lưu trữ hoặc chạy DAST scans thông qua đám mây an toàn của PortSwigger.
- Yêu cầu quét có thể mở rộng: Từ quét ad hoc được quản lý theo giờ đến khả năng quét có thể mở rộng không giới hạn.
Link giá tham khảo từ hãng: https://portswigger.net/burp/dast/pricing
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884
- Email: [email protected].
- Website: https://licensesoft.net.vn/
5. So sánh Burp Suite DAST với các công cụ khác
Ngoài Burp Suite DAST, thị trường có rất nhiều công cụ quét lỗ hổng bảo mật web mạnh mẽ khác. Mỗi công cụ đều có những ưu điểm và nhược điểm riêng, phù hợp với từng nhu cầu và đối tượng người dùng khác nhau.
Dưới đây là so sánh Burp Suite DAST với một số đối thủ nổi bật:
5.1. OWASP ZAP (Zed Attack Proxy)
OWASP ZAP là một công cụ mã nguồn mở và miễn phí, được cộng đồng bảo mật phát triển. Đây là một trong những đối thủ trực tiếp và phổ biến nhất của Burp Suite.
Ưu điểm so với Burp Suite DAST:
Hoàn toàn miễn phí: Đây là ưu điểm lớn nhất, giúp các cá nhân, sinh viên và các công ty khởi nghiệp có ngân sách hạn hẹp dễ dàng tiếp cận.
Hỗ trợ đa nền tảng: Có thể chạy trên Windows, macOS và Linux mà không gặp vấn đề.
Cộng đồng lớn: Có một cộng đồng người dùng rộng lớn, cung cấp nhiều tài liệu, hướng dẫn và sự hỗ trợ.
Nhược điểm so với Burp Suite DAST:
Giao diện và tính năng: Mặc dù mạnh mẽ, giao diện của ZAP có thể kém trực quan hơn. Một số tính năng tự động hóa và báo cáo của nó không chuyên sâu bằng phiên bản trả phí của Burp Suite.
Cập nhật: Tốc độ cập nhật các tính năng và phát hiện các lỗ hổng mới có thể chậm hơn so với các công cụ thương mại.
5.2. Acunetix
Acunetix là một giải pháp DAST thương mại, được biết đến với khả năng quét nhanh chóng và toàn diện.
Ưu điểm so với Burp Suite DAST:
Tốc độ quét: Acunetix nổi tiếng với tốc độ quét nhanh, giúp tiết kiệm thời gian cho các dự án lớn.
Phát hiện lỗi chính xác: Có tỷ lệ “false positive” (cảnh báo sai) thấp, giúp các chuyên gia bảo mật và lập trình viên không phải mất công kiểm tra lại các lỗi không có thật.
Tích hợp mạnh mẽ: Dễ dàng tích hợp với các hệ thống quản lý dự án và CI/CD như Jira, Jenkins.
Nhược điểm so với Burp Suite DAST:
Giá thành: Đây là một công cụ thương mại với chi phí khá cao, không phù hợp cho các dự án cá nhân hoặc nhóm nhỏ.
Ít linh hoạt: Burp Suite cung cấp nhiều tính năng thủ công và công cụ proxy cho các chuyên gia, trong khi Acunetix tập trung nhiều hơn vào tự động hóa.
5.3. Nikto
Nikto là một công cụ quét lỗ hổng mã nguồn mở và chạy trên dòng lệnh.
Ưu điểm so với Burp Suite DAST:
Nhanh và đơn giản: Nikto rất nhanh và dễ sử dụng. Bạn chỉ cần gõ một dòng lệnh là có thể bắt đầu quét.
Hữu ích cho kiểm tra cơ bản: Rất tốt để thực hiện kiểm tra nhanh các lỗ hổng máy chủ hoặc các lỗi cấu hình sai phổ biến.
Nhược điểm so với Burp Suite DAST:
Không toàn diện: Nikto chỉ tập trung vào một số lỗi nhất định và không có khả năng quét sâu như Burp Suite DAST.
Chỉ chạy trên dòng lệnh: Không có giao diện đồ họa, khó khăn cho người dùng không quen với môi trường Terminal.
Tổng kết
| Tiêu chí | Burp Suite DAST | OWASP ZAP | Acunetix | Nikto |
| Mô hình | Thương mại | Mã nguồn mở | Thương mại | Mã nguồn mở |
| Phạm vi | Chuyên sâu | Toàn diện | Toàn diện | Cơ bản |
| Đối tượng | Chuyên gia bảo mật, doanh nghiệp | Cá nhân, nhóm nhỏ, startup | Doanh nghiệp lớn | Người dùng muốn kiểm tra nhanh |
| Ưu điểm | Mạnh mẽ, nhiều tính năng, tích hợp tốt | Miễn phí, cộng đồng lớn | Tốc độ quét nhanh, chính xác cao | Nhanh, đơn giản |
| Nhược điểm | Chi phí cao | Giao diện phức tạp, ít tính năng cao cấp | Chi phí cao, ít linh hoạt | Không toàn diện, không có GUI |
Kết luận
Dưới đây là một số yếu tố bạn nên cân nhắc để đưa ra quyết định đầu tư hay không đầu tư Burp Suite DAST phù hợp nhất:
Nên mua Burp Suite DAST nếu:
Bạn là chuyên gia bảo mật hoặc một công ty có sản phẩm web quan trọng. Nếu bạn có trách nhiệm đảm bảo an toàn cho ứng dụng web và dữ liệu người dùng, việc sở hữu một công cụ chuyên nghiệp như Burp Suite DAST là một khoản đầu tư xứng đáng. Nó sẽ giúp bạn phát hiện các lỗ hổng mà kẻ tấn công thực sự có thể khai thác.
Bạn cần tự động hóa quá trình kiểm thử bảo mật trong DevOps. Nếu đội ngũ của bạn đang áp dụng quy trình phát triển liên tục (CI/CD), Burp Suite DAST sẽ là một phần không thể thiếu. Nó tự động quét mã nguồn mới, giúp phát hiện sớm các lỗ hổng ngay trong quá trình phát triển, tiết kiệm rất nhiều chi phí và công sức so với việc sửa lỗi sau này.
Bạn muốn một công cụ mạnh mẽ, toàn diện. Burp Suite DAST cung cấp các tính năng quét sâu, báo cáo chi tiết và tích hợp tốt với các công cụ khác. Nó phù hợp với những người dùng chuyên nghiệp cần kiểm soát hoàn toàn và thực hiện các bài kiểm thử phức tạp.
Không nên mua Burp Suite DAST nếu:
Bạn là cá nhân hoặc nhóm nhỏ có ngân sách hạn hẹp. Burp Suite DAST là một công cụ thương mại với chi phí khá cao. Nếu bạn chỉ cần kiểm tra bảo mật cơ bản cho một dự án nhỏ, các công cụ miễn phí như OWASP ZAP là một lựa chọn thay thế rất tốt.
Bạn chỉ muốn học hỏi và trải nghiệm. Nếu mục đích chính của bạn là học về kiểm thử bảo mật, bạn có thể bắt đầu với phiên bản miễn phí hoặc các phiên bản dùng thử của Burp Suite, cũng như các công cụ mã nguồn mở khác.
Bạn chưa có kiến thức chuyên sâu về bảo mật. Để tận dụng tối đa sức mạnh của Burp Suite DAST, bạn cần có một nền tảng kiến thức vững chắc về các lỗ hổng bảo mật web.
Burp Suite DAST là một công cụ rất mạnh mẽ và hiệu quả, nhưng nó hướng đến các chuyên gia và doanh nghiệp có yêu cầu cao.
Nếu bạn cần một giải pháp bảo mật chuyên nghiệp, có thể tích hợp sâu vào quy trình làm việc và sẵn sàng đầu tư, thì Burp Suite DAST là một lựa chọn hàng đầu.
Nếu bạn chỉ cần một giải pháp cơ bản, hoặc có ngân sách hạn chế, bạn nên bắt đầu với các công cụ miễn phí trước khi quyết định đầu tư.
Tham khảo
Mua bản quyền Burp Suite DAST tại LicenseSoft
LicenseSoft là đối tác cung cấp các sản phẩm phần mềm bản quyền chính hãng của nhiều hãng phần mềm trên thế giới. Với kinh nghiệm 10 năm trong lĩnh vực phần mềm bản quyền, LicenseSoft tự tin mang tới cho quý khách hàng gói phần mềm Burp Suite DAST bản quyền với giá ưu đãi nhất thị trường.
LicenseSoft cam kết bán hàng:
- Miễn phí giao hàng toàn quốc.
- Chỉ cung cấp bản quyền chính hãng.
- Xuất hóa đơn VAT đầy đủ thông tin.
- Điện thoại: (+84) 0981 434 884
- Email: [email protected]
TẠI SAO CHỌN MUA BẢN QUYỀN TẠI LICENSESOFT
Đối tác hàng đầu
LicenseSoft là đơn vị hàng đầu trong lĩnh vực cung cấp các sản phẩm phần mềm bản quyền chính hãng với hơn 10 năm kinh nghiệm.
1.000+ Khách hàng
LicenseSoft đã triển nhiều dự án cung cấp phần mềm bản quyền cho hơn 1000 khách hàng trên toàn quốc.
Đối tác của các hãng lớn
Chúng tôi đã đạt được chứng nhận đối tác vinh dự và uy tín của nhiều hãng phần mềm lớn trên toàn thế giới.
Chi phí tối ưu
LicenseSoft mang tới quý khách hàng các gói bản quyền phần mềm với chi phí tối ưu. Cam kết giá luôn tốt nhất thị trường
Tư vấn tận tình
Đội ngũ nhân viên kinh doanh của LicenseSoft có kinh nghiệm tư vấn và am hiểu về các gói bản quyền phần mềm để tư vấn tối ưu cho khách hàng
Hỗ trợ nhanh chóng
Mọi yêu cầu về báo giá, tư vấn sản phẩm hay hỗ trợ kỹ thuật của khách hàng đều được chúng tôi đáp ứng nhanh nhất có thể.