Tư vấn mua bán bản quyền phần mềm SonarQube giá tốt – Công cụ Phân tích Chất lượng Mã nguồn, Bảo mật
SonarQube giúp các nhóm phát triển thúc đẩy phát triển ứng dụng AI và xây dựng niềm tin vào từng dòng mã.
SonarQube được tích hợp vào quy trình phát triển phần mềm (thường là trong giai đoạn “Continuous Integration” – CI). Khi các lập trình viên viết code và gửi lên hệ thống, SonarQube sẽ tự động chạy một lần kiểm tra.
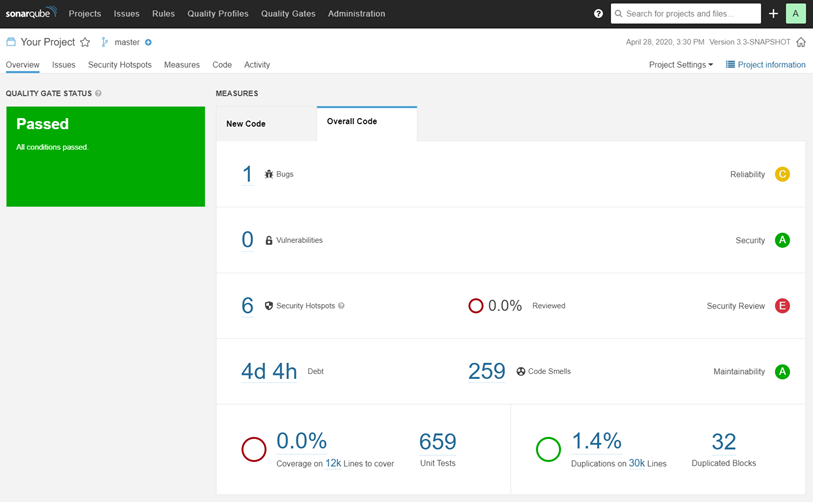
Sau khi phân tích, nó sẽ tạo ra một báo cáo chi tiết trên một dashboard (bảng điều khiển) trực quan. Dashboard này hiển thị các thông tin quan trọng như:
- Tỷ lệ lỗi (Bugs): Số lượng lỗi lập trình có trong code.
- Lỗ hổng bảo mật (Vulnerabilities): Các điểm yếu có thể bị khai thác để tấn công.
- Code Smells: Những đoạn code không tuân theo các quy tắc viết code tốt, khó hiểu và khó bảo trì.
- Độ phủ test (Code Coverage): Phần trăm mã nguồn được bao phủ bởi các bài kiểm tra tự động.
1. SonarQube là gì?
SonarQube được phát triển bởi Sonarsource – Một công ty chuyên về công nghệ phần mềm và giám sát chất lượng mã nguồn. Nền tảng này đã thay đổi qua nhiều phiên bản cải tiến kể từ khi ra mắt và trở thành một trong những công cụ giám sát mã nguồn hàng đầu trên thị trường.
SonarQube là một nền tảng được thiết kế để kiểm tra và quản lý chất lượng mã nguồn. Nó hoạt động như một công cụ tự động, liên tục phân tích code để phát hiện các lỗi, lỗ hổng bảo mật, và các “mùi” code (code smells) có thể làm giảm hiệu suất hoặc gây khó khăn cho việc bảo trì.
Bạn có thể hình dung SonarQube giống như một “trung tâm y tế” cho mã nguồn, nơi nó sẽ kiểm tra sức khỏe tổng thể của code và đưa ra những cảnh báo sớm về các vấn đề tiềm ẩn.
SonarQube hỗ trợ nhiều ngôn ngữ lập trình phổ biến. Điển hình như: PHP, Ruby, Java (bao gồm cả Android), C#, javascript, typescript, C/C++, Kotlin, Go, COBOL, PL/SQL, PL/I, ABAP, VB.NET, VB6, Python, RPG, Flex, Objective-C, Swift, CSS, HTML, và XML và hỗ trợ các database để lưu trữ kết quả: mysql, Postgresql.
Tiêu chuẩn công nghiệp cho chất lượng mã nguồn tích hợp và bảo mật

Code Quality
Đảm bảo tất cả mã nguồn, dù do AI tạo ra hay do con người viết, đều đáp ứng các tiêu chuẩn cao nhất.

Code Security
Phát hiện rủi ro bảo mật, cả trong mã nguồn của bạn và từ mã nguồn mở.

Code Remediation
Khắc phục sự cố nhanh chóng và hiện đại hóa mã nguồn cũ của bạn bằng AI.

Code Orchestration
Bảo vệ SDLC thế hệ tiếp theo của bạn bằng các công cụ giám sát và kiểm soát đáng tin cậy.
Tìm ra các vấn đề trong quy trình phát triển – ngăn chặn chúng xâm nhập vào sản xuất
CODE
Khám phá các vấn đề ngay từ khi bạn viết mã nguồn
Nơi tốt nhất để tìm và khắc phục sự cố? Ngay trong IDE của bạn, với phản hồi được tối ưu hóa ngay lập tức về các vấn đề có thể dẫn đến lỗi, sự cố bảo mật, lỗi code và các vấn đề khác.
BUILD
Tự động hóa phân tích, đánh giá và khắc phục mã
Các phương pháp lập trình tốt nhất có thể dễ dàng được áp dụng thông qua phân tích mã tự động trên mã do AI tạo ra và mã do con người viết, cùng với các đề xuất do AI tạo ra để khắc phục các sự cố đã xác định.
DEPLOY
Phát hành ứng dụng sẵn sàng sản xuất mọi lúc
Tìm hiểu xem ứng dụng có đạt hay không đạt tiêu chí phát hành với Cổng Chất lượng—một tính năng tích hợp sẵn giúp nâng cao tiêu chuẩn chất lượng và bảo mật của tổ chức bạn.
MONITOR
Đánh giá rủi ro trong toàn bộ tổ chức
Nắm rõ các rủi ro về vận hành, danh tiếng và bảo mật trên toàn bộ danh mục ứng dụng với các tính năng quản trị được thiết kế dành cho đội ngũ quản lý.
2. Các tính năng chính của SonarQube
Dưới đây là danh sách chi tiết các tính năng chính của SonarQube, được chia thành các nhóm giúp bạn đọc dễ hình dung vai trò của từng tính năng trong quá trình quản lý chất lượng code.
2.1 Phân tích Chất lượng Mã nguồn (Code Quality Analysis)
Phân tích tĩnh (Static Code Analysis): Đây là tính năng cốt lõi. SonarQube tự động quét mã nguồn mà không cần chạy chương trình để tìm kiếm các lỗi lập trình và “mùi” code (code smells).
Phát hiện Lỗi (Bugs): Phát hiện các lỗi logic, lỗi lập trình có thể gây ra sự cố hoặc hành vi không mong muốn.
Phát hiện “Mùi Code” (Code Smells): Đây là những đoạn code không sai về mặt kỹ thuật nhưng khó đọc, khó bảo trì hoặc không tuân thủ các quy tắc viết code chuẩn. SonarQube sẽ cảnh báo và gợi ý cách cải thiện.
Đánh giá Độ phức tạp (Cyclomatic Complexity): Phân tích mức độ phức tạp của mã nguồn. Code càng phức tạp thì càng khó hiểu và dễ phát sinh lỗi.
Kiểm tra Độ phủ Test (Code Coverage): Đo lường tỷ lệ mã nguồn được bao phủ bởi các bài kiểm tra tự động, giúp đảm bảo các đoạn code quan trọng được kiểm tra đầy đủ.
2.2. Phát hiện Lỗ hổng Bảo mật (Security Vulnerabilities)
Quét Lỗ hổng Bảo mật: SonarQube có khả năng quét và phát hiện các lỗ hổng bảo mật phổ biến, như SQL Injection, Cross-Site Scripting (XSS), và các điểm yếu khác có thể bị tin tặc khai thác.
Phân loại Rủi ro: Các lỗ hổng được phân loại theo mức độ nghiêm trọng (ví dụ: Critical, Major, Minor) để các lập trình viên ưu tiên xử lý.
Gợi ý cách khắc phục: Đối với mỗi lỗ hổng, SonarQube cung cấp mô tả chi tiết và hướng dẫn cụ thể về cách khắc phục, giúp đội ngũ phát triển không chỉ tìm thấy vấn đề mà còn biết cách giải quyết.
2.3. Quản lý và Theo dõi Dự án
Bảng điều khiển (Dashboard) Trực quan: Cung cấp một cái nhìn tổng quan về “sức khỏe” của mã nguồn. Các chỉ số như “Technical Debt” (nợ kỹ thuật), Bugs, Vulnerabilities, và Code Smells được hiển thị dưới dạng biểu đồ và điểm số dễ hiểu.
“Cổng chất lượng” (Quality Gate): Đây là một tính năng mạnh mẽ. Nó cho phép bạn thiết lập một bộ tiêu chuẩn. Nếu code mới không đạt được các tiêu chuẩn này (ví dụ: có quá nhiều lỗi mới), SonarQube sẽ “đánh dấu” nó là thất bại, ngăn không cho code được đưa vào sản phẩm.
Theo dõi lịch sử: Ghi lại lịch sử chất lượng code theo thời gian, giúp bạn xem được tiến độ cải thiện của dự án.
2.4. Tích hợp và Khả năng Mở rộng
Tích hợp với hệ thống CI/CD: Dễ dàng kết nối với các công cụ như Jenkins, GitLab CI/CD, Azure DevOps, GitHub Actions để tự động phân tích code sau mỗi lần commit.
Hỗ trợ đa ngôn ngữ: SonarQube hỗ trợ hơn 30 ngôn ngữ lập trình, từ các ngôn ngữ phổ biến như Java, C#, Python, JavaScript, cho đến các ngôn ngữ chuyên biệt hơn.
Mã nguồn mở: Vì là mã nguồn mở, cộng đồng lớn và các bên thứ ba đã tạo ra nhiều plugin để mở rộng chức năng của SonarQube, giúp nó tích hợp với nhiều công cụ và quy trình làm việc khác nhau.
Tóm lại, SonarQube không chỉ là một công cụ kiểm tra lỗi mà là một nền tảng toàn diện để quản lý và đảm bảo chất lượng code trong suốt vòng đời phát triển phần mềm.
3. Lợi ích của SonarQube
Nâng cao chất lượng mã nguồn: Giúp các nhóm phát triển duy trì một bộ mã sạch, dễ đọc và dễ bảo trì.
Phát hiện sớm lỗ hổng bảo mật: Giúp ngăn chặn các rủi ro bảo mật tiềm ẩn ngay từ giai đoạn đầu của quá trình phát triển.
Cải thiện hiệu suất làm việc: Giảm thiểu thời gian và công sức dành cho việc tìm và sửa lỗi thủ công.
Giúp đội ngũ phát triển cùng tiến bộ: Cung cấp thông tin phản hồi liên tục, giúp các lập trình viên học hỏi và cải thiện kỹ năng viết code của mình.
4. Đối tượng sử dụng SonarQube
Các đối tượng tiềm năng của SonarQube là nhà phát triển, quản lý dự án và các đội ngũ quản lý chất lượng phần mềm. Họ sử dụng SonarQube với mục đích chính là đảm bảo chất lượng và tính bảo mật của mã nguồn trong suốt quá trình phát triển.
4.1 Các nhà phát triển (Developers)
Mục đích: Nhà phát triển sử dụng SonarQube để nhận phản hồi trực tiếp và tức thì về mã nguồn của mình. Họ có thể phát hiện và sửa lỗi ngay lập tức, cải thiện kỹ năng viết code và tuân thủ các quy tắc chuẩn của dự án. SonarQube giúp họ viết mã sạch hơn, dễ đọc và dễ bảo trì hơn.
4.2. Đội ngũ Quản lý Chất lượng (QA/QC - Quality Assurance)
Mục đích: Các chuyên gia QA sử dụng SonarQube để giám sát tổng thể chất lượng của toàn bộ dự án. Họ có thể theo dõi các chỉ số quan trọng (KPIs) như số lượng lỗi, lỗ hổng bảo mật và nợ kỹ thuật (technical debt), từ đó đảm bảo rằng sản phẩm đáp ứng được các tiêu chuẩn chất lượng đã đề ra trước khi phát hành.
4.3. Quản lý dự án (Project Managers)
Mục đích: Quản lý dự án sử dụng SonarQube để có một cái nhìn tổng quan về tình trạng dự án. Các bảng điều khiển (dashboard) trực quan giúp họ đánh giá rủi ro, theo dõi tiến độ và đưa ra các quyết định chiến lược liên quan đến chất lượng sản phẩm một cách nhanh chóng. Họ cũng có thể sử dụng các báo cáo của SonarQube để thảo luận với khách hàng hoặc các bên liên quan.
Tóm lại
Dù ở vị trí nào, các đối tượng này đều sử dụng SonarQube để:
Phát hiện và phòng ngừa rủi ro: Ngăn chặn các lỗi và lỗ hổng bảo mật ngay từ giai đoạn đầu, giảm thiểu rủi ro phải sửa chữa tốn kém sau này.
Tăng hiệu suất làm việc: Tự động hóa việc kiểm tra code giúp các đội ngũ tiết kiệm thời gian, tập trung hơn vào việc sáng tạo và xây dựng tính năng mới.
Xây dựng văn hóa code chất lượng: SonarQube thúc đẩy một văn hóa nơi mọi thành viên đều có trách nhiệm với chất lượng mã nguồn, giúp nâng cao kỹ năng tổng thể của cả đội.
5. Các gói bản quyền SonarQube
SonarQube cung cấp nhiều giải pháp khác nhau để phù hợp với nhu cầu của từng đối tượng và quy mô dự án. Dưới đây là sự khác biệt và đối tượng sử dụng của các giải pháp mà SonarResource cung cấp:
5.1. SonarQube Server (Phiên bản tại chỗ)
Đây là phiên bản SonarQube truyền thống và phổ biến nhất.
Điểm khác biệt:
Triển khai tại chỗ (On-Premise): Bạn tự cài đặt, quản lý và vận hành SonarQube trên máy chủ hoặc cơ sở hạ tầng của riêng mình.
Kiểm soát hoàn toàn: Vì tự quản lý, bạn có toàn quyền kiểm soát dữ liệu, bảo mật và cấu hình hệ thống.
Linh hoạt: Bạn có thể tùy chỉnh và tích hợp sâu hơn với các hệ thống nội bộ của công ty.
Đối tượng sử dụng:
Các doanh nghiệp lớn: Đặc biệt là những công ty có yêu cầu cao về bảo mật dữ liệu, cần giữ dữ liệu trong nội bộ và có đội ngũ IT đủ khả năng quản lý.
Các dự án lớn, phức tạp: Nơi cần tùy chỉnh mạnh mẽ và tích hợp với nhiều công cụ khác nhau.
Developer
Các tính năng cần thiết cho các nhóm nhỏ
Bắt đầu từ:
$720 /năm
- Phù hợp cho các dự án < 100.000 dòng code
- Hỗ trợ 32 ngôn ngữ lập trình và frameworks
- Hỗ trợ sử dụng cho mục đích thương mại
- Tự động phát hiện mã do AI tạo ra
- Đảm bảo mã nguồn do AI tạo ra
- Phát hiện lỗi bug nâng cao
- Secrets detection
Enterprise
Thông tin chi tiết sâu hơn và hiệu suất doanh nghiệp
Bắt đầu từ:
Liên hệ /năm
- Phù hợp cho các dự án < 1 triệu dòng code
- Hỗ trợ lên tới 38 ngôn ngữ lập trình và frameworks
- Hỗ trợ sử dụng cho mục đích thương mại
- Hỗ trợ tận tình 24/7
- AI CodeFix
- Thông tin chi tiết về tình trạng dự án
Data Center
Hiệu suất, tính khả dụng cao và khả năng mở rộng
Bắt đầu từ:
Liên hệ /năm
Tất cả các tính năng trong phiên bản Enterprise cộng thêm:
- Phù hợp cho các dự án < 20 triệu dòng code.
- Hỗ trợ lên tới 38 ngôn ngữ lập trình và frameworks
- Hỗ trợ sử dụng cho mục đích thương mại
- Hỗ trợ tận tình 24/7
- Tự động mở rộng theo nhu cầu
- Hiệu suất cao cho các nhóm phân tán
Link tham khảo giá và tính năng chi tiết từ hãng: https://www.sonarsource.com/plans-and-pricing/sonarqube/#sonarqube-server-features
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884 hoặc (+84) 0369
- Email: [email protected].
- Website: https://licensesoft.net.vn/
5.2. SonarQube Cloud (Phiên bản đám mây)
Đây là giải pháp được quản lý hoàn toàn bởi SonarSource, công ty mẹ của SonarQube.
Điểm khác biệt:
Triển khai trên đám mây (Cloud): SonarSource quản lý tất cả các vấn đề về máy chủ, bảo trì, cập nhật và bảo mật. Bạn chỉ cần đăng ký và sử dụng.
Dễ dàng và nhanh chóng: Không cần cài đặt phức tạp, bạn có thể bắt đầu phân tích code ngay lập tức.
Giá cả linh hoạt: Mô hình thuê bao thường dựa trên số dòng code hoặc số lượng người dùng.
Đối tượng sử dụng:
Các nhóm phát triển nhỏ và startup: Những người không có đủ nguồn lực hoặc chuyên môn để quản lý máy chủ riêng.
Các dự án mã nguồn mở (Open-Source): SonarCloud cung cấp dịch vụ miễn phí cho các dự án công khai, giúp cộng đồng duy trì chất lượng code.
Free
Dành cho các nhà phát triển muốn dùng thử SonarQube
Luôn miễn phí:
$0 /năm
Team
Thiết yếu cho các nhóm và doanh nghiệp
Bắt đầu từ:
$65 /tháng
Enterprise
Nhiệm vụ quan trọng, khả năng mở rộng, hiệu suất.
Bắt đầu từ:
Liên hệ /năm
Link tham khảo giá và tính năng chi tiết từ hãng: https://www.sonarsource.com/plans-and-pricing/#sonarqube-cloud-features
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884 hoặc (+84) 0981 434 884
- Email: [email protected].
- Website: https://licensesoft.net.vn/
5.3. SonarQube IDE (SonarLint)
Đây là một plugin, không phải một nền tảng độc lập.
Điểm khác biệt:
Phân tích tức thì: SonarLint tích hợp trực tiếp vào các môi trường phát triển (IDE) như VS Code, IntelliJ IDEA, Eclipse. Nó phân tích code ngay khi bạn gõ, đưa ra cảnh báo về lỗi và “mùi” code theo thời gian thực.
Phản hồi sớm nhất: Giúp các lập trình viên phát hiện và sửa lỗi ngay trong khi đang viết code, trước khi code được gửi lên máy chủ.
Đối tượng sử dụng:
Tất cả các lập trình viên: Đây là công cụ không thể thiếu cho mỗi lập trình viên, giúp nâng cao chất lượng code cá nhân và tuân thủ các quy tắc của dự án.
SonarLint thường được kết nối với SonarQube Server hoặc SonarQube Cloud để đồng bộ hóa các quy tắc chất lượng của dự án.
Giá bán: Liên hệ
Link tham khảo tính năng chi tiết từ hãng: https://www.sonarsource.com/products/sonarlint/
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884 hoặc (+84) 0981 434 884
- Email: [email protected].
- Website: https://licensesoft.net.vn/
5.4. SonarQube Advanced Security
Đây là một tính năng cao cấp, được tích hợp vào các phiên bản trả phí của SonarQube Server và SonarCloud.
Điểm khác biệt:
Tập trung vào bảo mật sâu: Cung cấp các công cụ nâng cao để phát hiện các lỗ hổng bảo mật phức tạp, sử dụng các công nghệ tiên tiến như phân tích dữ liệu dòng (Data Flow Analysis) và phân tích luồng điều khiển (Control Flow Analysis).
Cung cấp lộ trình khắc phục: Cung cấp các lộ trình chi tiết để xử lý các lỗ hổng, giúp các đội ngũ phát triển khắc phục vấn đề một cách hiệu quả.
Đối tượng sử dụng:
Các doanh nghiệp có yêu cầu bảo mật cao: Đặc biệt là trong các lĩnh vực tài chính, y tế, hoặc các dự án có dữ liệu nhạy cảm.
Các chuyên gia bảo mật và DevOps: Những người cần một công cụ chuyên biệt để đảm bảo an toàn cho sản phẩm.
Giá bán: Liên hệ
Link tham khảo tính năng chi tiết từ hãng: https://www.sonarsource.com/products/sonarqube/advanced-security/
Để biết thông tin chi tiết báo giá tại Việt Nam hãy liên hệ với chúng tôi theo thông tin sau:
- Điện thoại: (+84) 0981 434 884 hoặc (+84) 0981 434 884
- Email: [email protected].
- Website: https://licensesoft.net.vn/
6. Hướng dẫn sử dụng SonarQube
Để sử dụng SonarQube, bạn có thể tuân theo các bước cơ bản sau đây:
Bước 1: Cài đặt và cấu hình
- Bắt đầu bằng việc tải và cài đặt SonarQube trên một máy chủ. Sau đó, bạn sẽ cấu hình cơ sở dữ liệu và thiết lập kết nối với môi trường phát triển của mình. Người dùng chọn đăng nhập với nơi lưu trữ project cần test (git hay bitbucket).

Bước 2: Xác nhận đăng nhập
- Hoàn thành xong bước đăng nhập là lúc bạn cần chọn all repository. Hãy xác nhận đăng nhập với github và chọn free plan, sau đó bạn sẽ được chuyển tiếp đến trang quản lý Project.
Bước 3: Chạy các dòng lệnh
- Tiếp theo, bạn hãy click Analyze new project, chọn repository của project mà bạn muốn test và set up. Người dùng chỉ cần mở terminal trong thư mục của project và chạy các lệnh trong phần màu đen.

Bước 4: Nhận thông báo
- Người dùng quan sát trang hướng dẫn sẽ tự động refresh và chuyển đến trang thống kê như hình dưới.

Kết luận
SonarQube: Đầu tư cho một tương lai bền vững
Dựa trên những thông tin đã trao đổi, có thể kết luận rằng SonarQube không chỉ là một công cụ đơn thuần mà là một nền tảng toàn diện và thiết yếu cho bất kỳ ai tham gia vào quá trình phát triển phần mềm.
Chất lượng và Bảo mật: SonarQube hoạt động như một hệ thống an ninh và kiểm soát chất lượng tự động, liên tục quét mã nguồn để phát hiện sớm các lỗi, “mùi code” và lỗ hổng bảo mật. Điều này giúp ngăn chặn các vấn đề tiềm ẩn, giảm thiểu rủi ro tốn kém trong tương lai và đảm bảo mã nguồn luôn sạch sẽ.
Hiệu quả và Năng suất: Bằng cách tự động hóa quy trình phân tích, SonarQube giúp các lập trình viên tiết kiệm thời gian đáng kể cho việc tìm lỗi thủ công, từ đó tập trung hơn vào việc xây dựng tính năng mới.
Linh hoạt và Đa năng: Với các giải pháp đa dạng như SonarQube Server (tự quản lý), SonarCloud (đám mây), và SonarLint (plugin IDE), SonarQube phù hợp với mọi quy mô và loại hình dự án, từ các nhóm nhỏ đến các doanh nghiệp lớn.
Vì vậy:
Đầu tư vào một công cụ như SonarQube không phải là chi phí, mà là một khoản đầu tư thông minh cho sự phát triển bền vững của dự án. Trong thế giới công nghệ thay đổi nhanh chóng, việc có một bộ mã nguồn vững chắc, an toàn và dễ bảo trì là yếu tố then chốt để đảm bảo thành công lâu dài.
Nếu bạn muốn nâng cao chất lượng sản phẩm, tăng cường bảo mật và cải thiện năng suất làm việc của đội ngũ, hãy cân nhắc đầu tư vào SonarQube ngay hôm nay.
Tham khảo các công cụ trợ giúp lập trình
- Bài viết:
Top Các Công Cụ AI Lập Trình Hiệu Quả Nhất Hiện Nay: Đổi Mới Cách Viết Code
- Bài viết:
Google Colab – Sân Chơi Lập Trình AI & Học Máy Trên Đám Mây
- Bài viết:
Tabnine AI – AI hỗ trợ lập trình
- Bài viết:
Cursor AI – Công Cụ Lập Trình Đáng Giá Với AI – Miễn Phí Hay Trả Phí? Giá Và Cách Mua
- Bài viết:
PyCharm: Trình IDE hỗ trợ lập trình đa ngôn ngữ
- Bài viết:
PhpStorm: Công Cụ IDE Hàng Đầu Cho Lập Trình PHP
- Bài viết:
Charles Proxy – Giải Pháp Giám Sát & Phân Tích Lưu Lượng Mạng Chuyên Nghiệp
Mua bản quyền SonarQube tại LicenseSoft
LicenseSoft là đối tác cung cấp các sản phẩm phần mềm bản quyền chính hãng của nhiều hãng phần mềm trên thế giới. Với kinh nghiệm 10 năm trong lĩnh vực phần mềm bản quyền, LicenseSoft tự tin mang tới cho quý khách hàng gói phần mềm SonarQube bản quyền với giá ưu đãi nhất thị trường.
LicenseSoft cam kết bán hàng:
- Miễn phí giao hàng toàn quốc.
- Chỉ cung cấp bản quyền chính hãng.
- Xuất hóa đơn VAT đầy đủ thông tin.
- Điện thoại: (+84) 0981 434 884
- Email: [email protected]
TẠI SAO CHỌN MUA BẢN QUYỀN TẠI LICENSESOFT
Đối tác hàng đầu
LicenseSoft là đơn vị hàng đầu trong lĩnh vực cung cấp các sản phẩm phần mềm bản quyền chính hãng với hơn 10 năm kinh nghiệm.
1.000+ Khách hàng
LicenseSoft đã triển nhiều dự án cung cấp phần mềm bản quyền cho hơn 1000 khách hàng trên toàn quốc.
Đối tác của các hãng lớn
Chúng tôi đã đạt được chứng nhận đối tác vinh dự và uy tín của nhiều hãng phần mềm lớn trên toàn thế giới.
Chi phí tối ưu
LicenseSoft mang tới quý khách hàng các gói bản quyền phần mềm với chi phí tối ưu. Cam kết giá luôn tốt nhất thị trường
Tư vấn tận tình
Đội ngũ nhân viên kinh doanh của LicenseSoft có kinh nghiệm tư vấn và am hiểu về các gói bản quyền phần mềm để tư vấn tối ưu cho khách hàng
Hỗ trợ nhanh chóng
Mọi yêu cầu về báo giá, tư vấn sản phẩm hay hỗ trợ kỹ thuật của khách hàng đều được chúng tôi đáp ứng nhanh nhất có thể.